

Хакер, якого дослідники назвали LeakySensey і який, імовірно, працює з росії, контролює величезну мережу резидентських проксі, що складається приблизно з 87 тисяч IP-адрес. Для пошуку вразливих роутерів та інших пристроїв із застарілими VPN-протоколами він використовує автоматизацію та інструменти на базі штучного інтелекту, а потім здає доступ до скомпрометованих IP в оренду.
Дослідники виявили масштабну підпільну проксі-мережу, побудовану на тисячах викрадених пристроїв по всьому світу. Зловмисника назвали LeakySensey за його основним доменом і через іронічний факт: його власна інфраструктура теж виявилася скомпрометованою та відкритою для стороннього доступу.
За наявними даними, оператор скомпрометував понад 87 тисяч IP-адрес і перепродає їх провайдерам резидентських проксі, а також безпосередньо користувачам через Telegram-ботів і різні вебсайти. Для порівняння, найбільша публічна мережа анонімізації Tor має понад 11 тисяч IP-адрес, які працюють як активні ретранслятори.
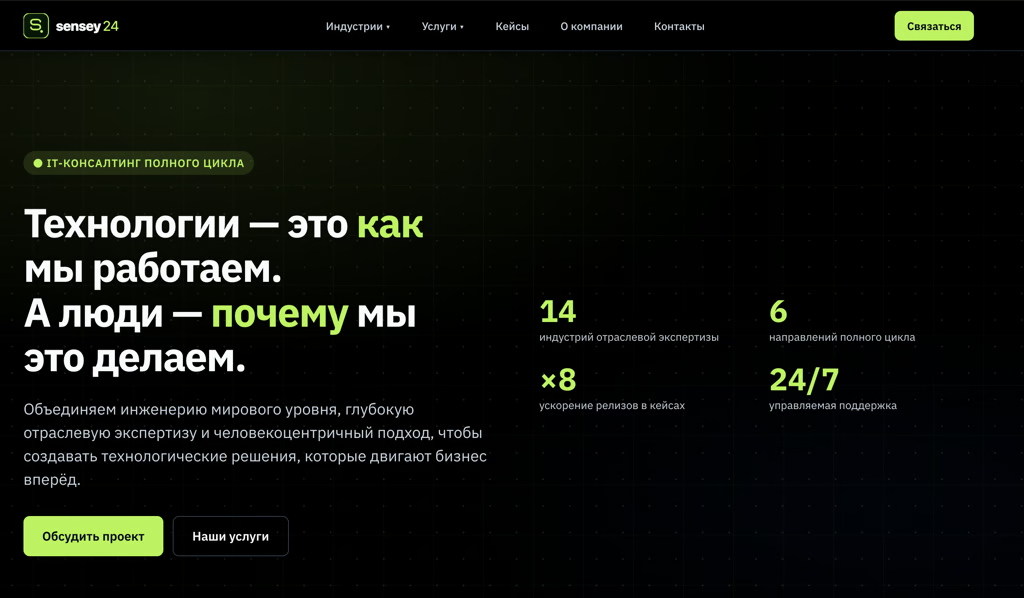
Операція маскується під легітимну російську компанію з розробки програмного забезпечення на сайті sensey24[.]ru. Сама схема досить примітивна, але ефективна: зловмисник автоматизує масове сканування інтернету на наявність відкритих портів, після чого запускає атаки з розпиленням паролів і використовує надзвичайно слабкі комбінації на кшталт admin або admin123.
Кампанія триває приблизно два роки й передусім націлена на пристрої, які використовують застарілі VPN-протоколи PPTP і L2TP. Серед цілей є старі роутери, спеціалізовані VPN-пристрої, мережеві сховища NAS та інше обладнання. З 2024 року незаконний сервіс обробив понад 24 тисячі транзакцій і приніс близько 202 тисяч доларів доходу.
«Кампанія з використанням повного перебору монетизує скомпрометовані хости, розгортаючи на них проксі-програмне забезпечення та здаючи доступ в оренду. Зловмисний характер дій хакера не викликає сумнівів. Водночас це підкреслює ще одну проблему: власники нехтують безпекою, залишаючи старі або незахищені пристрої підключеними до інтернету, а злочинці використовують їхнє середовище для кіберзлочинності», – сказав дослідник інформаційної безпеки Арас Назаровас.
Сервер зловмисника виявили 20 липня 2026 року. Він був повністю відкритий і фактично розкрив усю операцію. На ньому працювали три окремі проєкти, а серед доступних даних були шкідливі інструменти, агентське ПЗ на базі штучного інтелекту, списки клієнтів, переліки IP-адрес із робочими обліковими даними, переважно admin/admin, а також журнали, які показували, що сам сервер неодноразово атакували інші кіберзлочинці.
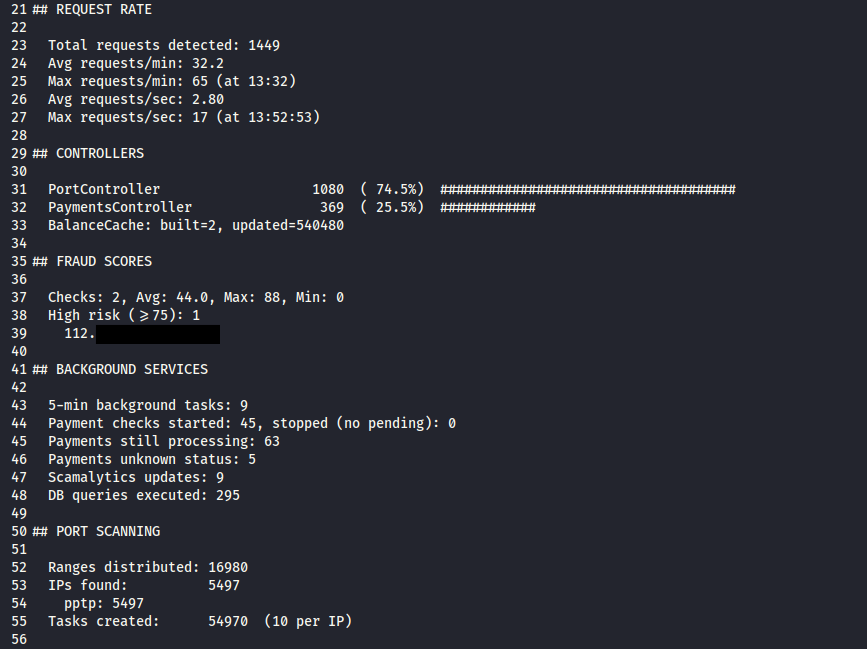
Вміст сервера також показав, що оператор паралельно займався легальною розробкою. Він створював сайти для різних російських клієнтів і зберігав їхній вихідний код. Для атак LeakySensey використовував спеціалізовані інструменти PPTP API Server v3.2 та ipgo3, інтегровані з системою обробки платежів. Платформа масово сканувала IP-адреси в пошуках сервісів PPTP, L2TP і SSH.
PPTP, або Point-to-Point Tunneling Protocol, є старим і небезпечним VPN-протоколом, який працює через порт 1723. Публічні сканування Censys показують, що приблизно 1,9 мільйона хостів досі використовують цей застарілий сервіс. L2TP, опублікований у 1999 році, також часто неправильно налаштовується та погано захищається. Сканування порту 1701, який використовується L2TP, показує понад 3 мільйони доступних пристроїв у всьому світі.
У базі зловмисника було понад 63 тисячі серверів, скомпрометованих через PPTP, понад 24 тисячі через L2TP і ще 24 сервери, зламані через SSH. При цьому лише частина IP-адрес активно використовувалася в резидентській проксі-мережі. На момент виявлення 17 858 IP-адрес мали налаштовані проксі-облікові дані та статус «готовий» або «підключений».
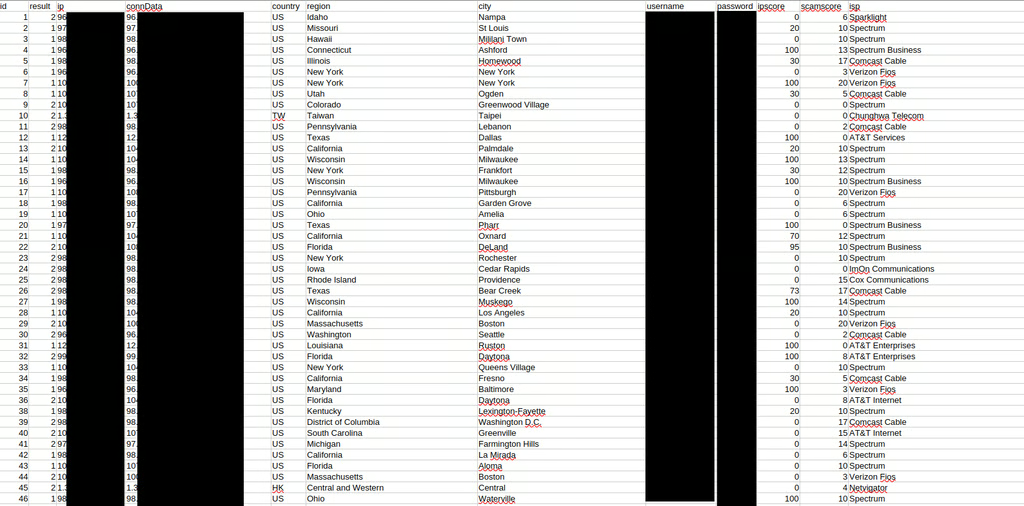
За даними витоку бази, сервіс мав понад 56 тисяч користувачів, з яких понад 11 тисяч прив’язали свої Telegram-акаунти. Деякі користувачі незаконних проксі-сервісів навіть реєструвалися під справжніми іменами. Усі платежі були централізовані через платформу cryptomus.com, яка підтримує понад 100 криптовалют.
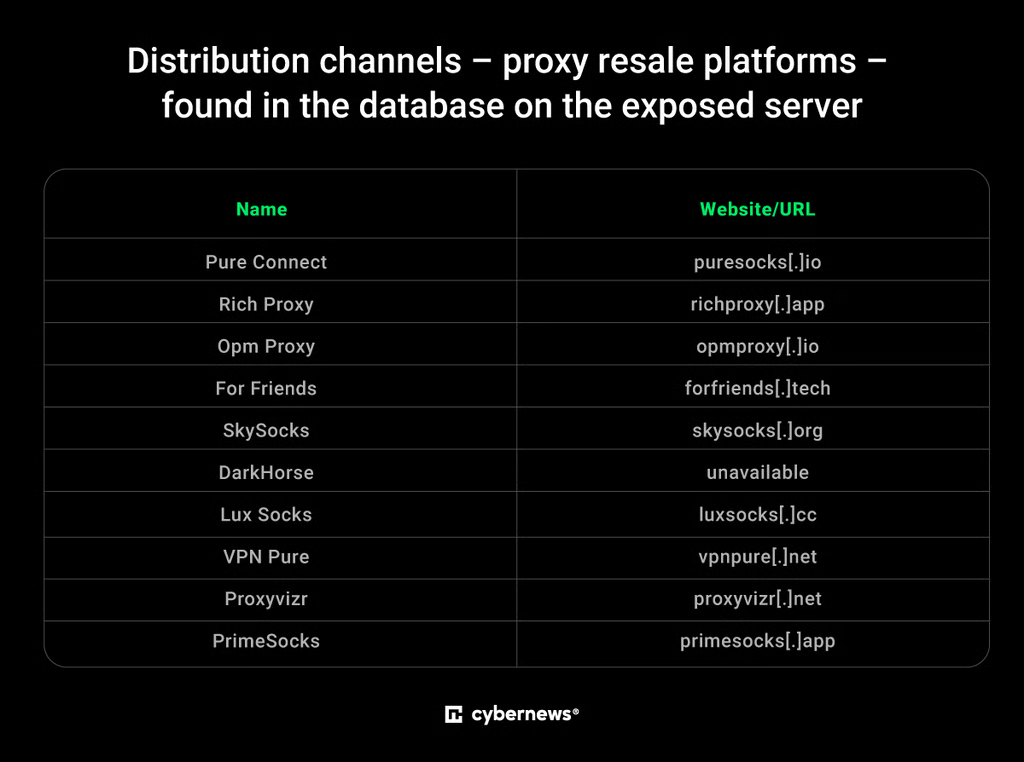
Сервер також показав, кому LeakySensey перепродавав доступ до проксі. Серед покупців фігурував досить відомий VPN-провайдер VPN Pure, а також Pure Connect, Rich Proxy, Opm Proxy, For Friends, SkySocks та інші сервіси.
«Це викликає серйозні питання щодо етичності того, як деякі провайдери отримують свої проксі-ендпоїнти», – зазначив Назаровас.
Паралельно з атаками на чужі системи LeakySensey довелося мати справу і з власними проблемами кібербезпеки. На одному із серверів, де зберігався Git-репозиторій, сторонні зловмисники встановили майнер Monero. Оператор помітив зараження та видалив 37 неавторизованих користувачів, створених у його Git-середовищі.

Ще один інцидент стався після викрадення API-ключів LeakySensey. Інші кіберзлочинці отримали облікові дані від проксі-сервісу та почали користуватися його інфраструктурою без дозволу. Зрештою оператор виявив скомпрометовані API-ключі та IP-адреси тих, хто ними користувався.
Значну частину автоматизації забезпечував Claude Code, але не офіційна версія Anthropic, а сильно модифікована збірка, у якій були прибрані або обійдені клієнтські механізми безпеки.
На сервері працював автоматичний конвеєр для патчення бінарних файлів Claude Code. Він складався з п’яти Python-скриптів, які відповідали за виявлення нової версії, аналіз, внесення змін, перевірку цілісності та розповсюдження. Після виходу кожної нової версії Claude Code система автоматично застосовувала підготовлені модифікації.
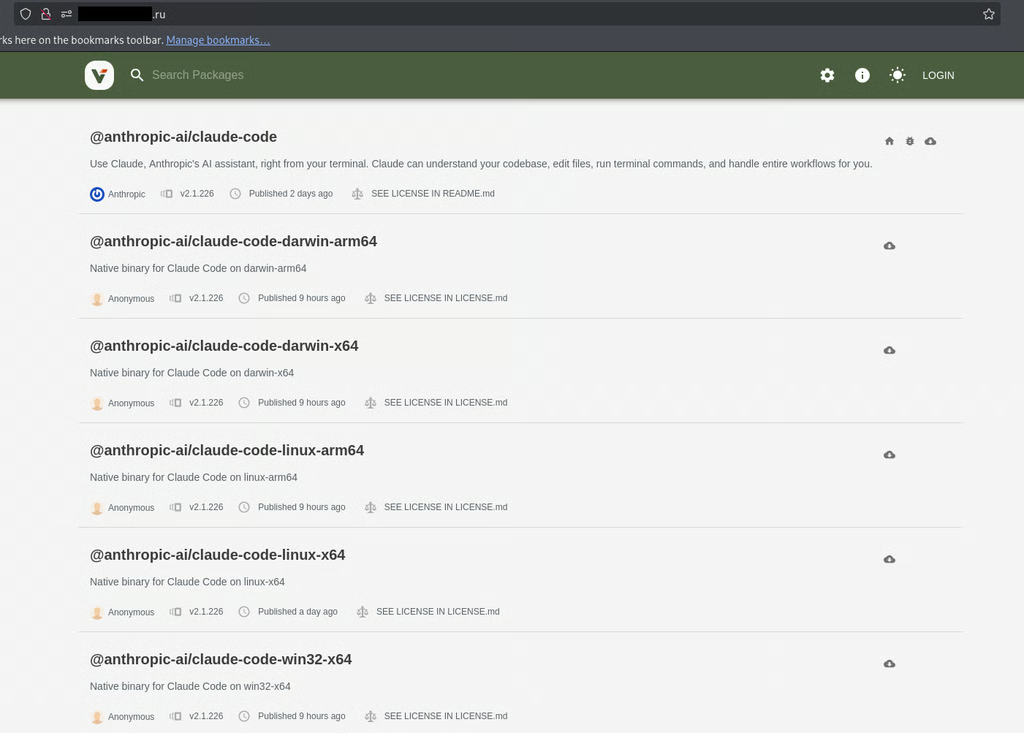
Серед змін були вимкнення діалогу довіри та підтверджень доступу до файлової системи, можливість використовувати будь-які ідентифікатори моделей, підключати субагентів до OpenAI, Google, Qwen та інших постачальників, а також автоматично виконувати плани без ручного підтвердження. Модифіковані бінарні файли Claude Code потім розповсюджувалися як приватні NPM-пакети для Apple, Windows і Linux.
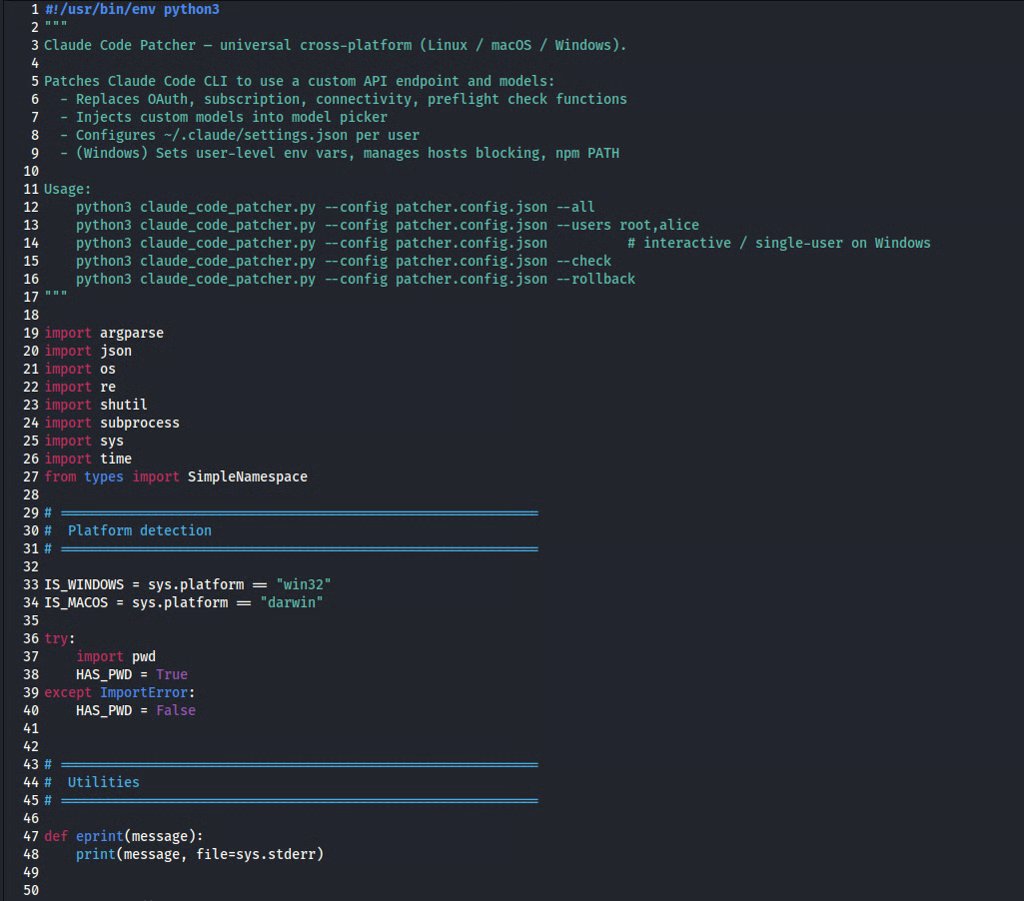
«Модифіковані бінарні файли дозволяють клієнтам безперервно працювати над завданнями без людського нагляду, обходити клієнтські перевірки безпеки та використовувати будь-які моделі штучного інтелекту, зокрема локально розміщені», – сказав Назаровас.
Дослідники знайшли 12 облікових записів Antigravity, один акаунт Claude, п’ять акаунтів Codex і два Gemini. Усі вони маршрутизувалися через проміжний інструмент CLIProxyAPI, проєкт із понад 50 тисячами зірок на GitHub.
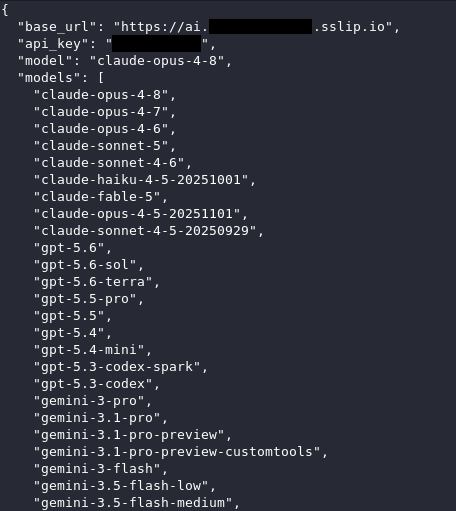
LeakySensey замінив стандартні кінцеві точки Claude Code на цей маршрутизатор і додав підтримку різних моделей, а також додаткові параметри для оптимізації витрат, зокрема обмеження бюджету на «мислення», рівня міркування та інших налаштувань окремих постачальників.
Схоже, оператор використовував легітимні облікові записи. Адреси електронної пошти, знайдені в системі, не фігурували у відомих попередніх витоках.
«Цікаво, що ця інфраструктура Claude Code використовує велику кількість акаунтів LLM-сервісів. Імовірно, вони потрібні для розподілу запитів між агентами, обходу обмежень швидкості або збільшення загальної пропускної здатності», – зазначив Назаровас.
«Можливо, зловмисник також продає цей необмежений доступ до ШІ як окрему послугу іншим користувачам».
Інфраструктура була розміщена в OVH SAS, французькій компанії хмарних обчислень, і використовувала IP-адресу 37[.]187[.]136[.]869999. Наразі цей порт уже неактивний, тому, ймовірно, оператор переніс сервер в інше місце.
Численні артефакти вказують на те, що LeakySensey може перебувати в росії. Коментарі в коді, конфігураційні файли, запити до LLM, результати їхньої роботи та сайт сервісу були російською мовою.
На сервері також знайшли клієнтський бінарний файл Xray, популярний інструмент для обходу інтернет-цензури в росії та Китаї. Крім того, оператор активно досліджував способи обходу російської системи ТСПУ, тобто технічних засобів протидії загрозам, а також механізмів глибокої перевірки пакетів DPI.
На сайті Sensey24 не було вказано жодної юридичної особи, хоча відвідувачам пропонували послуги з розробки програмного забезпечення та IT-консалтингу.
Успіх LeakySensey показує, наскільки небезпечним залишається застаріле мережеве обладнання. PPTP фактично давно вважається зламаним протоколом: навіть за наявності сильного пароля рукостискання можна перехопити, а потім відносно дешево підібрати необхідні дані.
L2TP сам по собі не має вбудованого шифрування й покладається на IPsec, через що неправильні конфігурації залишають пристрої вразливими. Тому простої зміни логіна та пароля може бути недостатньо.
Власникам такого обладнання варто замінити пристрої, для яких уже завершилася підтримка, або встановити сучасніше програмне забезпечення. Застарілі системи також не варто напряму виставляти у відкритий інтернет, а слабко захищені пристрої краще ізолювати від основної довіреної мережі.
«Перевірте такі сервери на ознаки компрометації, зокрема наявність неавторизованих SOCKS5-проксі та пов’язаних із ними артефактів»
Будь-які паролі, API-ключі та інші секрети, які могли опинитися на скомпрометованих системах, необхідно негайно змінити. Постачальникам ШІ, у цьому випадку Anthropic, також варто враховувати відомі методи патчення та обходу клієнтських механізмів безпеки, щоб ускладнити використання подібних модифікацій у майбутньому.