02.09.2025
1 хв
680


Зловмисник під псевдонімом Marx виставив на продаж близько 54 млн записів, які, за його словами, пов’язані з користувачами Airbnb, Uber, PayPal, Booking.com і Google. Аналіз оприлюднених зразків вказує, що дані могли потрапити до нього не внаслідок окремих атак на кожну компанію, а через компрометацію стороннього сервісу для масового надсилання SMS.
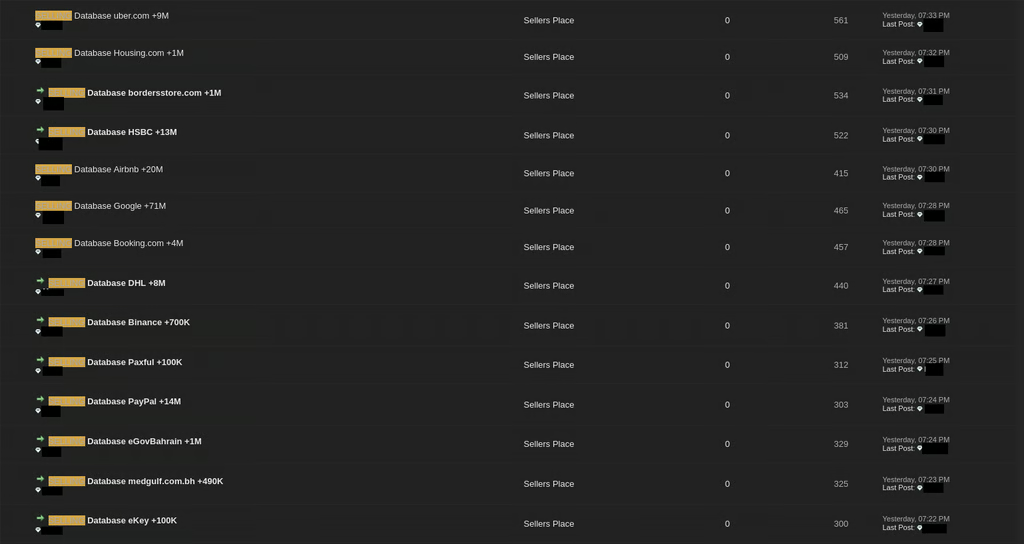
В окремих публікаціях Marx пропонує 20 млн записів, пов’язаних з Airbnb, 9 млн з Uber, 14 млн з PayPal, 4 млн з Booking.com і ще 7 млн з Google. Масштаб виглядає вражаюче, однак такі заяви варто сприймати обережно. На кіберзлочинних форумах продавці викрадених баз нерідко використовують назви відомих компаній та великі цифри, щоб привернути увагу до своїх пропозицій, навіть якщо інформація була отримана не безпосередньо із систем цих компаній.
Airbnb, Uber, PayPal, Booking.com і Google поки публічно не прокоментували можливий витік. Якщо справжність даних підтвердиться, вони можуть використовуватися для точкового фішингу, видавання себе за представників сервісів, а в окремих випадках і для захоплення облікових записів.
Аналіз зразків, які Marx опублікував разом зі своїми оголошеннями, показав, що набори мають ознаки спільного походження. Це означає, що мова може йти не про п’ять окремих зламів великих компаній, а про одну компрометовану систему. Ймовірним джерелом називають стороннього постачальника SMS-послуг, яким компанії могли користуватися для зв’язку зі своїми клієнтами.
Судячи зі структури даних, сервіс надає бізнесу функції для масового надсилання SMS, які можна інтегрувати із CRM-системами та використовувати для автоматичної комунікації з клієнтами.
«Серйозність таких витоків може суттєво відрізнятися залежно від того, як кожна компанія обробляє вміст SMS-повідомлень».
Основна небезпека полягає в тому, що навіть список телефонних номерів, пов’язаних із користувачами конкретного сервісу, разом з інформацією про їхніх мобільних операторів уже може бути корисним для фішингових атак і видавання себе за представників компаній.
«Залежно від сервісу ризики можуть включати захоплення облікових записів та отримання доступу до більш конфіденційної інформації, зокрема імен та адрес».
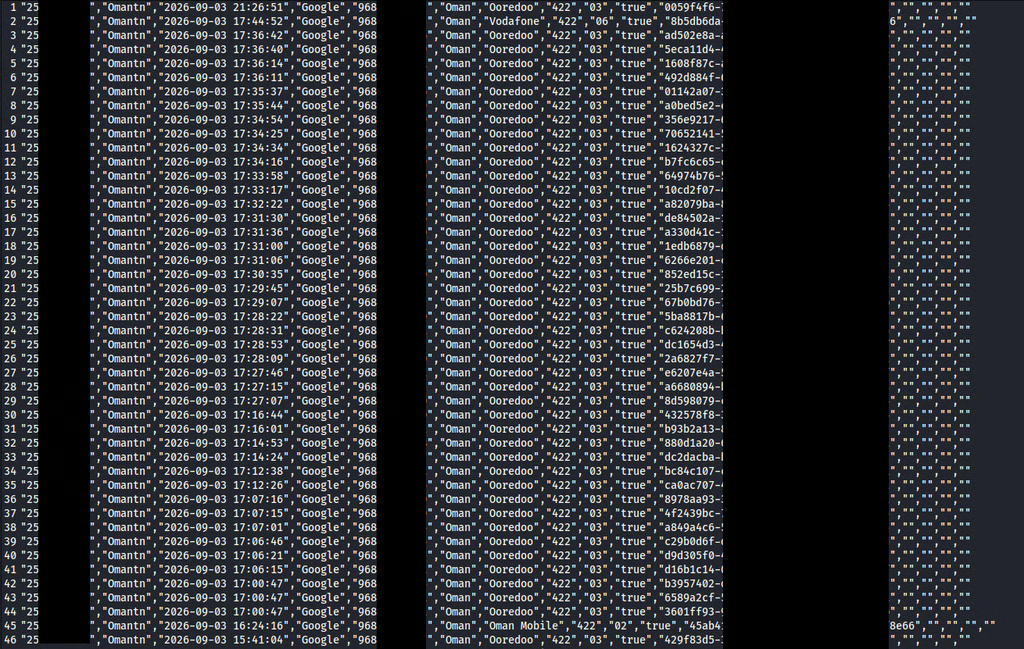
В оприлюднених зразках не виявили великих обсягів детальної персональної інформації. Вони містять телефонні номери та дані про мобільних операторів. У наборі, який Marx пов’язує з Uber, серед SMS також були імена людей, які замовляли поїздки.
«Кількість записів корелює з кількістю SMS-повідомлень».
Це означає, що заявлені десятки мільйонів записів не обов’язково відповідають такій самій кількості постраждалих користувачів. Довгі SMS можуть розбиватися на кілька окремих записів у базі даних, тому, наприклад, 20 млн записів Airbnb не означають автоматично 20 млн різних клієнтів.
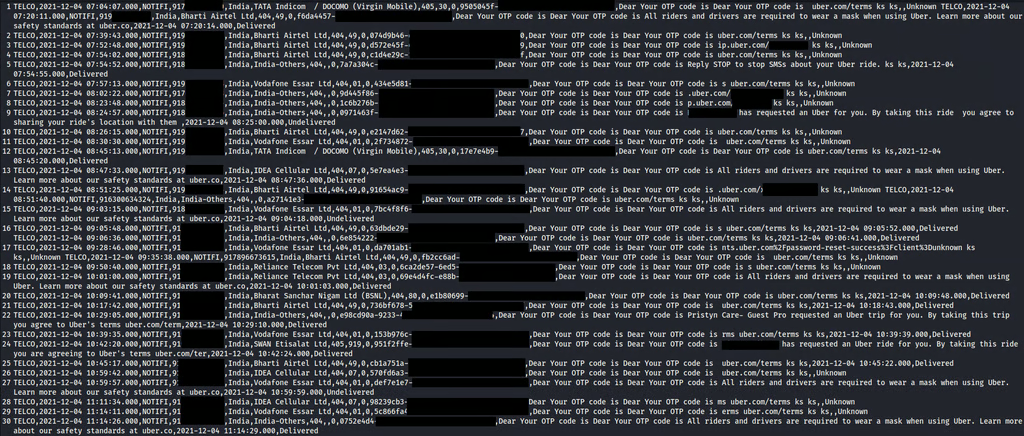
За наявними зразками географія можливої компрометації також виглядає обмеженою Індією та Оманом. Вміст повідомлень у фрагментах, оприлюднених зловмисником, значною мірою змінений. Крім того, в одному полі можуть бути об’єднані частини кількох різних SMS, через що оцінити повний масштаб витоку за доступними даними складно.
«Водночас слід виходити з того, що зловмисник має доступ до повної історії вихідного вмісту повідомлень, тобто до всіх SMS у повному вигляді, включно з кодами автентифікації, посиланнями для відстеження та персональними даними».
Якщо Marx справді отримав доступ до повного вмісту SMS, наслідки можуть бути значно серйознішими, ніж звичайний витік телефонних номерів. У таких повідомленнях можуть міститися одноразові коди входу, посилання для підтвердження операцій, інформація про замовлення та інші чутливі дані.
Перші відомі випадки активності Marx на хакерських форумах датуються початком жовтня цього року. Однією з його перших публікацій стало оголошення про продаж 11 млн записів, які він пов’язував із транзакціями Mastercard. Зразки цього набору також містили телефонні номери та SMS. Значна частина повідомлень була схожа на сповіщення про завершені грошові перекази.
Нинішні набори Airbnb, Uber, PayPal, Booking.com і Google мають схожу структуру. Це додатково вказує на те, що всі дані можуть походити з одного джерела. Marx стверджує, що має прямий доступ до цього джерела, після чого відокремлює інформацію, пов’язану з різними компаніями, та продає її як окремі набори даних.
«Ще більш тривожним ці заяви робить те, що зловмисник стверджує, ніби зберігає постійний доступ до скомпрометованих систем, що дозволяє йому відстежувати конфіденційні комунікації в режимі реального часу».
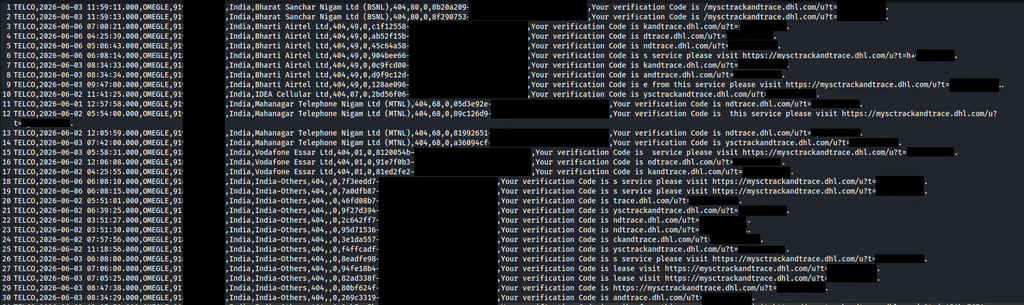
Якщо такий доступ справді існує, зловмисник потенційно може бачити чутливі повідомлення одразу після їхнього надсилання.
«Це дозволяє перехоплювати чутливу інформацію, для якої важливий час, зокрема коди автентифікації, одночасно з доставкою таких повідомлень або навіть до того, як їх побачить одержувач».
Водночас підтверджень того, що Marx справді зберігає постійний доступ до скомпрометованої системи, наразі немає. Його профіль на хакерському форумі створили приблизно три тижні тому, а опубліковані ним оголошення поки не викликали помітного інтересу серед інших учасників кіберзлочинної спільноти.
Наявні дані поки не підтверджують окремий злам Airbnb, Uber, PayPal, Booking.com або Google. Значно ймовірнішим виглядає сценарій із компрометацією стороннього SMS-провайдера, через якого проходили повідомлення різних компаній.
Точний масштаб витоку та заявлений Marx доступ до системи в реальному часі ще потребують підтвердження. Однак навіть уже оприлюднені телефонні номери, інформація про операторів та фрагменти SMS можуть використовуватися для більш переконливого фішингу та спроб захоплення облікових записів.