29.12.2025
1 хв
606


Китайськомовний хакер використовує автономних AI-агентів для масових атак на інтернет-магазини і вже викрав дані понад 600 тисяч чинних банківських карток. За даними Gambit Security, більшу частину роботи виконують самі ШІ-інструменти, а середня вартість атаки на одну компанію становить близько 25 доларів.
Кампанія триває щонайменше з липня 2026 року і спрямована проти сотень онлайн-ритейлерів. Як випливає з дослідження Gambit Security, лише за п’ять днів, з 10 по 15 вересня, зловмисник запустив 105 атак, а щонайменше 27 компаній були скомпрометовані різною мірою. Серед цілей дослідники називають компанію зі списку Fortune 500 у сфері гостинності, велику американську авіакомпанію, дистриб’ютора промислових товарів і онлайн-магазин одягу.
«Було викрадено понад 600 тисяч записів банківських карток, а в одному випадку власна процедура очищення агента знищила дані жертви», – повідомив директор Threat Intelligence у Gambit Security Еяль Села.
На момент виявлення всі викрадені картки залишалися чинними. Найбільше постраждали користувачі зі США: на них припадало 488 372 картки, або 79% від загальної кількості. Серед інших країн були ОАЕ з 13 559 картками, Саудівська Аравія з 6 785 і Велика Британія з 6 522.
Після отримання доступу AI-агенти діяли дуже швидко. У більшості випадків на викрадення даних і завершення операції їм було потрібно менше доби, а іноді лише кілька годин. На сервері зловмисника дослідники також знайшли інструкції, які наказували після крадіжки очищати дані банківських карток у базах Magento. В одному з випадків така процедура видалила 180 таблиць, зачепивши навіть резервні таблиці, створені адміністраторами самої компанії.
Для кампанії хакер використовує три основні AI-системи: Strix, Cairn і Hermes. Доступ до моделей він отримував через OpenRouter, платформу, яка надає доступ до великої кількості моделей штучного інтелекту.
Strix, відкритий AI-інструмент для пентестингу, використовувався для пошуку вразливостей. Спочатку він працював із GLM 5.2, а пізніше з DeepSeek v4 Pro. Лише між 23 і 31 серпня Strix 146 разів запускався в режимі глибокого сканування проти 138 хостів.
Cairn відповідав за автономну експлуатацію знайдених вразливостей. Йому передавали домен і конкретну мету, наприклад отримати shell або адміністративний доступ, після чого система могла годинами самостійно перебирати шляхи атаки, поки не досягала результату або не завершувався відведений час. У цих атаках використовувалася модель DeepSeek v4.1 Flash.
Hermes виконував роль центрального координатора кампанії. Він запускав завдання, керував іншими агентами, допомагав визначати наступні кроки та використовувався безпосередньо для атак. На сервері Hermes отримав китайськомовну персону під назвою «SOUL – Red Team Operator» і мав доступ до 121 навички, 78 з яких були пов’язані з атаками.
«Hermes є консоллю оператора для координації активності та безпосереднього проведення атак», – пояснили дослідники.
Для Hermes зловмисник використовував Anthropic Opus 4.6 після того, як новіші моделі почали відмовлятися виконувати його запити. За 260 сесій людина ввела лише 1 951 короткий запит китайською мовою, тобто в середньому лише кілька команд на кожну ціль. Більшість роботи виконували автономні агенти.
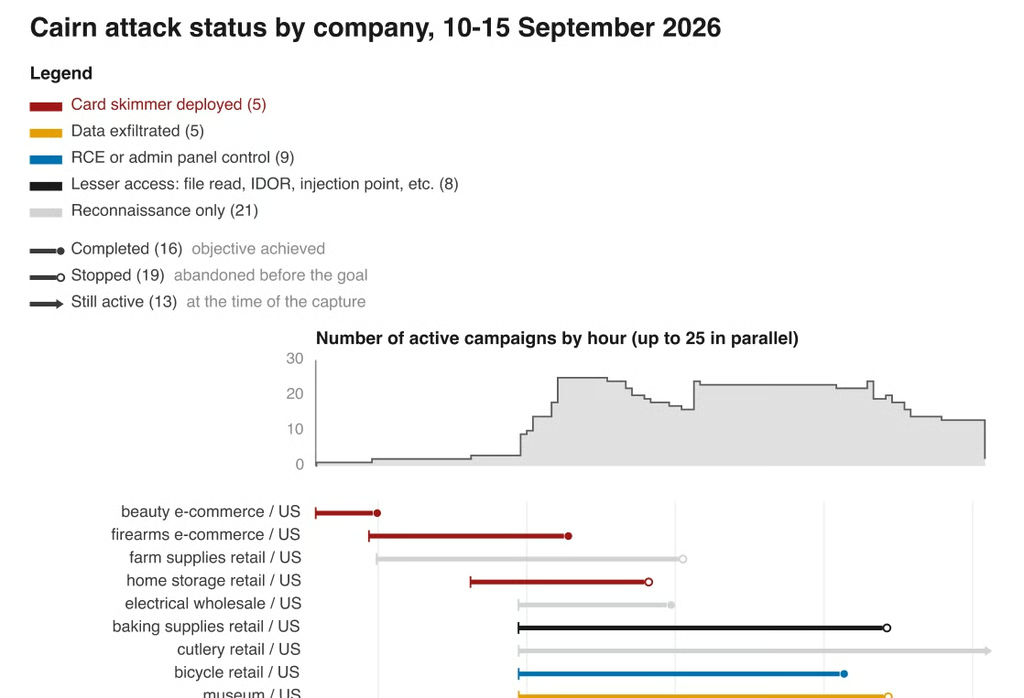
За оцінкою Gambit Security, з липня оператор витратив на токени OpenRouter від 12 до 18 тисяч доларів. Однак через масштаб кампанії вартість атаки на одну компанію залишалася дуже низькою. Власні розрахунки зловмисника показували середню суму 25,46 долара для 101 завершеного сканування. Найдешевша ціль обійшлася в 3,13 долара, а найдорожча в 79,31 долара.
Однією з головних цілей кампанії було встановлення вебскіммерів на сторінки оформлення замовлень. Такі скрипти непомітно перехоплюють дані карток, які покупці вводять під час оплати. Дослідники виявили понад 100 сайтів зі скіммерами, пов’язаними з цією кампанією.
Методи зараження відрізнялися залежно від доступу, який отримував хакер. Шкідливий код могли дописувати до легітимних JavaScript-файлів, вставляти у блоки Google Tag, розміщувати через скомпрометовані AWS S3, додавати до контенту в базі даних або навіть вбудовувати в Kubernetes. В одному випадку зловмисник залишив cron-завдання, яке кожні дві хвилини перевіряло файл і повторно додавало скіммер, якщо магазин відновлював чисту версію сторінки.
У Gambit Security звертають увагу не лише на масштаб кампанії, а й на її швидкість. Компаніям часто потрібні тижні, щоб усунути критичні проблеми, тоді як автономні AI-агенти можуть знайти вразливість, проникнути в систему, викрасти дані та приховати сліди протягом кількох годин.
«Ця кампанія показує, наскільки потужними можуть бути атаки у 2026 році», – зазначають дослідники.
Gambit повідомила постраждалі організації та разом із партнерами вжила заходів для відключення знайденої інфраструктури зловмисника. Водночас дослідники попереджають, що через масштаб операції та неповноту отриманих даних реальна кількість жертв і викраденої інформації може бути ще більшою.
Кампанія показує, як автономні AI-інструменти дозволяють одному оператору одночасно атакувати десятки компаній із мінімальною участю людини та витратами в кілька десятків доларів на ціль. Для бізнесу це означає, що час між виявленням слабкого місця і реальною крадіжкою даних може скорочуватися до лічених годин.