26.09.2025
1 хв
727


Кіберзлочинці масово атакують авторів YouTube-каналів, видаючи себе за представників відомих компаній і пропонуючи вигідні рекламні контракти. Під виглядом перевірки каналу вони заманюють блогерів на підроблені сайти, викрадають дані входу в Google та отримують контроль над обліковими записами.
Дослідники кібербезпеки ESET попередили про нову шахрайську кампанію, спрямовану проти творців контенту на YouTube. Зловмисники надсилають персоналізовані пропозиції спонсорства від імені відомих брендів, а потім переводять потенційних партнерів на фальшиві платформи для оформлення рекламних угод. Там авторів просять підтвердити право власності на канал через Google, але замість звичайної авторизації вони ризикують передати шахраям пароль і одноразовий код підтвердження.
На відміну від звичайного фішингу, де користувача одразу просять ввести конфіденційну інформацію, ця схема побудована як повноцінний процес укладання рекламного контракту. Шахраї використовують справжні назви компаній, персоналізовані листи, реальну статистику YouTube-каналів та переконливий дизайн сайтів. Через це пропозиція може виглядати як цілком звичайна ділова співпраця.
Однією з компаній, чиє ім’я використовують зловмисники, стала Hollyland, виробник обладнання для бездротової передачі відео та професійної аудіовізуальної техніки. Шахраї представляються її співробітниками, пропонують авторам YouTube-каналів рекламувати продукцію та обговорюють умови потенційного партнерства.
Про один із таких випадків ще в липні розповіла постраждала авторка у Facebook. Вона отримала електронного листа із пропозицією рекламної співпраці, перевірила назву компанії через Google і переконалася, що Hollyland справді існує.
«Я отримала електронного листа з пропозицією спонсорської співпраці з інфлюенсером. Я пошукала компанію в Google, і вона виявилася справжньою (Hollyland)».
Після переходу за посиланням авторка потрапила на сайт, який імітував професійну платформу для співпраці блогерів із рекламодавцями. Сервіс пропонував проаналізувати YouTube-канал, оцінити потенційний заробіток і перевірити його перед укладанням контракту. Коли користувачка натиснула кнопку Check channel, система запропонувала увійти через Google. За її словами, запит на авторизацію з’явився двічі.
Після цього жінка запідозрила шахрайство та спробувала захистити свій обліковий запис, але було вже пізно.
«Я негайно зупинилася, зайшла у свій Google-акаунт, щоб перевірити, що відбувається, і змінити пароль. Але на той момент вони вже проникли в мій акаунт, видалили мій номер телефону, резервну електронну адресу та інші дані й замінили їх своїми», розповіла постраждала.
За даними ESET, зловмисники також додали власні резервні коди відновлення, щоб ускладнити повернення доступу законній власниці акаунта.
У дослідженні ESET описано ще один випадок, який стався з журналісткою з Перу. Вона отримала листа із темою Paid collaboration opportunity від людини, яка представилася Brandi та заявила, що працює у відділі партнерств із творцями контенту компанії Hollyland.
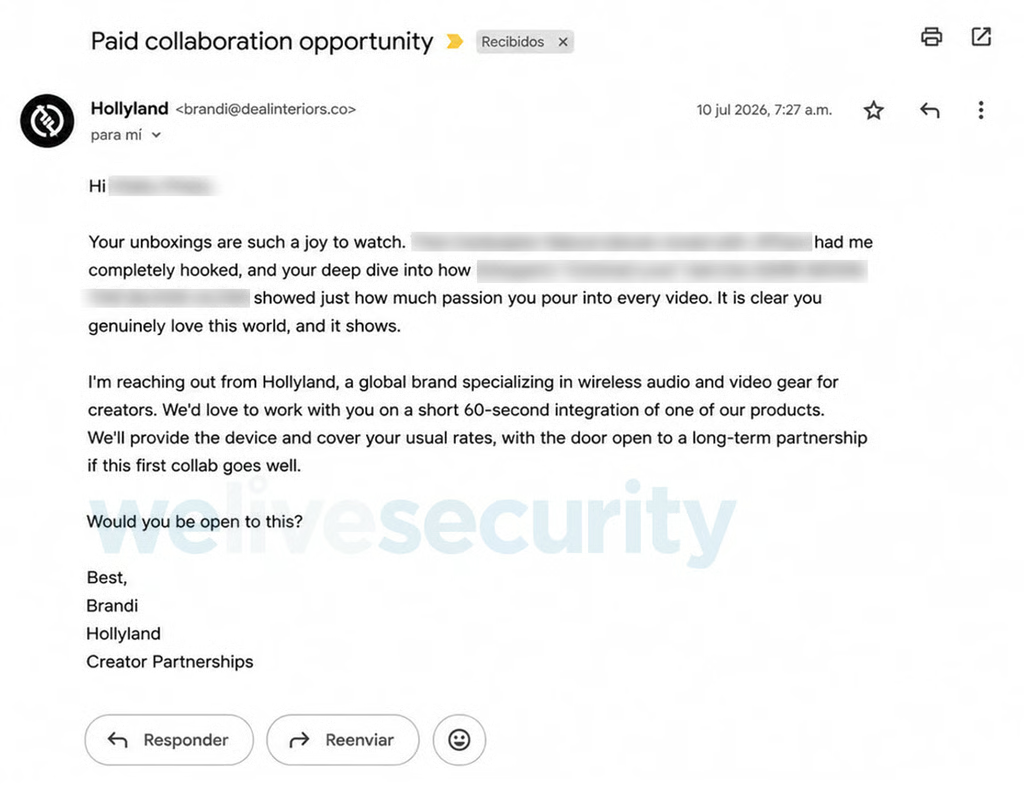
Лист містив згадки про конкретні відео з її YouTube-каналу та пропозицію довгострокової співпраці. Шахраї навіть обіцяли надати пристрій для рекламного огляду, що робило звернення схожим на справжню пропозицію від виробника техніки. Коли журналістка відповіла та повідомила свої рекламні тарифи, псевдопредставниця Hollyland запропонувала перейти на сайт joinmatchy[.]com/hollyland, де нібито можна було перевірити статистику каналу, погодити контракт і підтвердити оплату.
Підроблена платформа виглядала переконливо. На ній розмістили логотипи великих компаній, показники рекламних кампаній, калькулятор потенційного доходу та інструменти для узгодження контрактів і платежів. Сайт також запитував посилання на YouTube-канал, після чого підтягував його загальнодоступну інформацію. Це створювало враження, що платформа справді аналізує конкретного автора та готує для нього індивідуальну пропозицію.
Лише після проходження цих етапів користувача перенаправляли на сторінку входу в Google для нібито підтвердження права власності на канал. Саме на цьому кроці шахраї намагалися отримати дані, необхідні для захоплення акаунта.
Дослідники пояснюють, що справжня функція Sign in with Google сама по собі не є небезпечною. За стандартних умов вона передає сторонньому сервісу лише ім’я користувача, адресу електронної пошти та фотографію профілю. Додаткові можливості, наприклад керування YouTube-каналом, потребують окремого дозволу.
Однак шахрайська сторінка входу може виглядати практично ідентично справжній. Якщо користувач вводить на ній пароль і одноразовий код підтвердження, ці дані потрапляють до зловмисників. Отримавши доступ до Google-акаунта, вони можуть змінити номер телефону, резервну електронну адресу, способи відновлення та заблокувати власника.
Проблема не обмежується самим YouTube. Google-акаунт часто пов’язаний із Gmail, Google Drive, контактами та іншими сервісами, у яких можуть зберігатися особисті повідомлення, робочі документи й конфіденційні дані. Захоплений канал також можна використати для поширення шкідливих посилань, реклами нових шахрайських схем або обману підписників, які довіряють його автору.
Hollyland стала лише одним із брендів, які використовують шахраї. Сама компанія вже попередила авторів контенту про фальшиві пропозиції в Instagram. Дослідники ESET також виявили аналогічні схеми під виглядом рекламних кампаній Nike та Spotify.
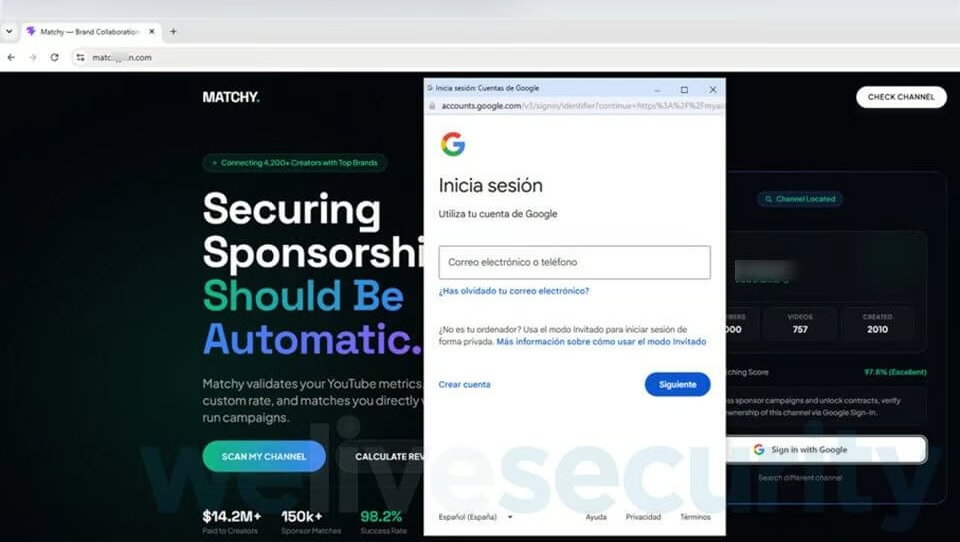
Зловмисники регулярно змінюють назви платформ, домени й оформлення сайтів, але зберігають основний механізм атаки. Зокрема, дослідники зафіксували використання адрес joinmatchy[.]com, matchyjoin[.]com та їхніх піддоменів. В інших варіантах кампанії шахраї використовували назву Scouty.
Фальшиві платформи мають схожі функції, однакові елементи оформлення, метаописи та фрагменти програмного коду. Це свідчить про те, що атакувальники використовують спільну основу сайту, змінюючи брендинг залежно від обраної жертви.
За спостереженнями ESET, персоналізовані листи надходили авторам контенту з різних країн, зокрема Перу та Японії, а також англомовним блогерам. Назви й домени шахрайських ресурсів неодноразово змінювалися в період із червня до серпня. Дослідники не виключають, що кампанія може продовжитися під новими назвами.
Найпомітнішою ознакою обману залишається адреса сайту, яка не має стосунку до компанії, від імені якої надходить рекламна пропозиція. Водночас навіть професійне оформлення та реальна статистика YouTube-каналу не доводять, що перед користувачем справжній сервіс.
Фахівці ESET рекомендують авторам контенту перевіряти будь-які спонсорські пропозиції через офіційні канали зв’язку з брендом. Контактні дані компанії краще знаходити самостійно на її сайті, а не використовувати лише адреси та посилання, зазначені в отриманому листі. Особливу увагу варто звертати на домен відправника й адресу платформи, на яку пропонують перейти.
Перед авторизацією через Google, Apple, Facebook або іншу систему єдиного входу потрібно переконатися, що сторінка належить справжньому постачальнику послуги. Наприклад, офіційна сторінка входу Google використовує домен accounts.google.com. Також необхідно уважно перевіряти дозволи, які запитує сторонній сервіс. Якщо сайт нібито має лише підтвердити канал, йому не потрібен повний доступ до керування відео та налаштуваннями акаунта.
Якщо є підозра, що Google-акаунт уже зламали, ESET радить негайно пройти перевірку безпеки Google, переглянути останні події, список підключених пристроїв, способи входу, резервні контакти та доступ сторонніх застосунків. Усі невідомі пристрої та підозрілі підключення потрібно видалити, після чого змінити пароль і ввімкнути двофакторну автентифікацію, якщо вона ще не налаштована.
Якщо доступ до облікового запису вже втрачено або шахраї змінили номер телефону, резервну пошту чи коди відновлення, необхідно скористатися офіційною сторінкою відновлення Google. Дослідники також рекомендують використовувати унікальні складні паролі, багатофакторну автентифікацію та ключі доступу Passkeys. Повертатися на підозрілий сайт або повторно вводити там свої дані не можна.
Для авторів YouTube-каналів наслідки такого злому можуть бути особливо серйозними. Зловмисники отримують не лише доступ до відео та особистої інформації, а й можливість використовувати репутацію блогера для обману його аудиторії. Саме тому навіть вигідна пропозиція співпраці з відомим брендом потребує перевірки, особливо якщо для підписання контракту потрібно авторизуватися через сторонню платформу.