01.04.2025
1 хв
753


Хакери отримали доступ до систем Navigate360, через які школи, поліція та інші установи США приймають анонімні повідомлення про загрози й злочини. Унаслідок масштабного витоку було викрадено близько 8,3 мільйона записів, серед яких могли опинитися особисті дані школярів, їхніх батьків та інших користувачів.
Американська компанія Navigate360, яка розробляє програмне забезпечення для безпеки навчальних закладів і правоохоронних органів, 23 жовтня 2026 року підтвердила масштабний витік даних. За результатами розслідування, невідомі зловмисники мали несанкціонований доступ до її систем із 21 листопада 2025 року до 5 березня 2026 року. За цей період вони змогли викрасти приблизно 8,3 мільйона записів, пов’язаних із повідомленнями про злочини, загрози безпеці та інші небезпечні ситуації.
Navigate360 надає цифрові інструменти для екстреного реагування, виявлення потенційних загроз, тривожних сповіщень та анонімного інформування правоохоронців. Її рішення використовують школи, поліцейські підрозділи, приватні компанії та американські військові структури. Через такі сервіси користувачі можуть повідомляти про підозрілу активність, можливе насильство, загрози учням та інші випадки, які потребують уваги відповідних служб.
Компанія публічно визнала інцидент лише через кілька місяців після завершення періоду несанкціонованого доступу. Це сталося наступного дня після того, як влада штату Невада повідомила про компрометацію власної системи SafeVoice, що працює на інфраструктурі Navigate360. Представники штату звинуватили постачальника технологій у затримці повідомлення про масштаб витоку та наданні неповної інформації щодо його наслідків.
Однією з постраждалих систем стала SafeVoice Nevada, яка дозволяє школярам, батькам, учителям та іншим членам громади анонімно повідомляти про загрози безпеці дітей. Сервіс працює цілодобово, а звернення можна залишити через телефонний центр, мобільний застосунок або вебпортал. За даними Департаменту освіти Невади, приблизно 10% повідомлень SafeVoice, що містили персональну інформацію та були подані в період із листопада 2025 року до березня 2026 року, опинилися під загрозою компрометації.
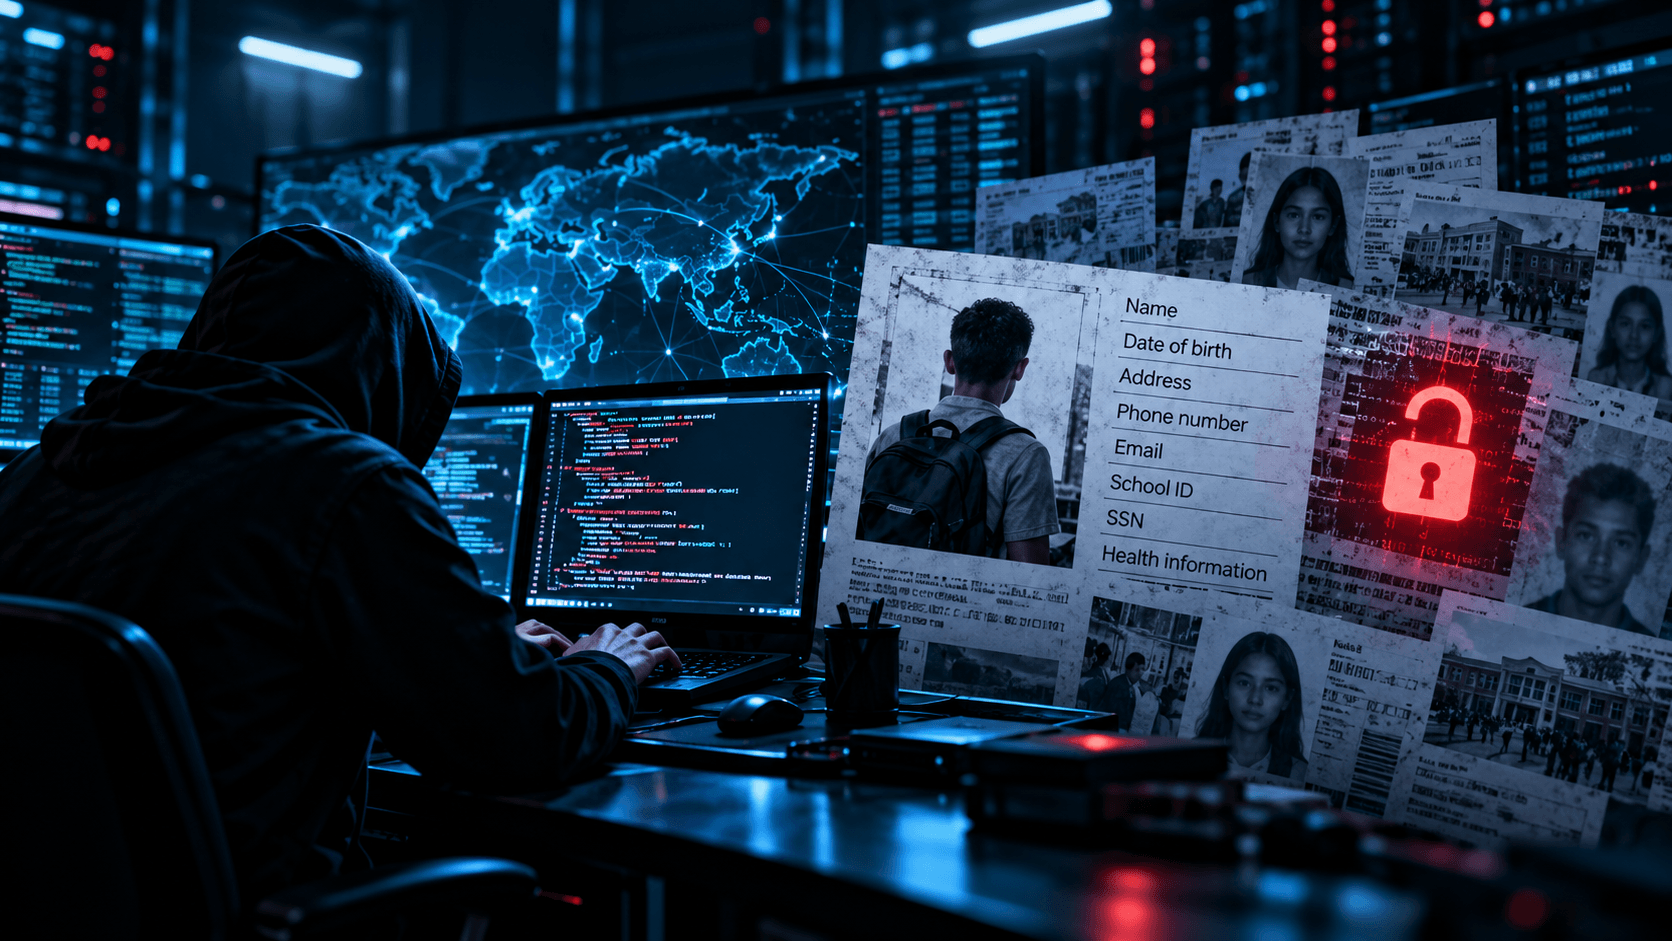
Залежно від конкретного запису викрадена інформація могла містити імена учнів, їхніх батьків та інших членів родини, домашні адреси, телефонні номери, електронні адреси, дати народження, шкільні ідентифікаційні номери, номери соціального страхування США (SSN), відомості про стан здоров’я та лікування. До витоку також могли потрапити інші дані, які в поєднанні між собою дозволяють встановити особу школяра.
Особливість ситуації полягає в тому, що SafeVoice створювали саме як анонімний канал для повідомлень про небезпечні випадки. Через правила захисту анонімності влада Невади не може достовірно встановити всіх постраждалих і персонально попередити їх про можливий витік. Тому державні органи оприлюднили загальне повідомлення для громадськості та розмістили інформацію на офіційному сайті SafeVoice.
Navigate360 працює з великою кількістю навчальних закладів та організацій. Її освітня платформа Campus360 охоплює приблизно 19 мільйонів учнів у понад 35 тисячах шкіл США та Канади. Серед клієнтів компанії є навчальні округи Маямі-Дейд, Філадельфії, Омахи, Портленда, Денвера, Солт-Лейк-Сіті та державні школи Детройта.
Крім освітніх установ, технологіями Navigate360 користуються понад 5 тисяч правоохоронних органів і близько 4,4 тисячі підприємств. Однак наразі невідомо, скільки саме цих організацій постраждали від кібератаки. Відомо лише, що інцидент зачепив кілька американських штатів, а серед викраденої інформації були записи, пов’язані зі школами та іншими установами громадської безпеки.
У компанії заявили, що залучили спеціалізовану організацію для детального аналізу викрадених даних і визначення масштабів інциденту. Водночас Navigate360 наголосила, що поки не має підтверджень використання цієї інформації для шахрайства або викрадення особистих даних.
«Navigate360 залучила компанію, що спеціалізується на аналізі даних, для проведення детальної перевірки та визначення наслідків інциденту. Ми не маємо доказів того, що викрадені дані використовувалися для шахрайства або крадіжки особистих даних», – повідомила компанія 23 жовтня 2026 року.
За словами представників Невади, витік не вплинув на роботу місцевих диспетчерських служб, шкільних груп реагування та процедур екстреної допомоги. Система SafeVoice продовжує працювати цілодобово, тому учні та їхні родини можуть і надалі повідомляти про потенційні загрози.
Департамент освіти Невади повідомив, що компанія вперше попередила місцеву владу про можливу компрометацію SafeVoice ще навесні 2026 року. Тоді йшлося про кримінальний кіберінцидент, який зачепив організації в кількох штатах, а також про проведення незалежного цифрового розслідування. Проте протягом наступних місяців Navigate360 неодноразово надавала неповні відомості про наслідки атаки, а підтвердження витоку персональних даних учнів надійшло лише в жовтні.
Ситуація привернула увагу Конгресу США, американських медіа та Міністерства юстиції, яке розпочало кримінальне розслідування. Попри це, за словами представників Невади, конкретна інформація про вплив атаки на SafeVoice тривалий час залишалася обмеженою. У заяві від 22 жовтня освітні чиновники наголосили:
«Navigate360 запевнила штат, що SafeVoice продовжує повноцінно працювати та залишається доступною цілодобово для учнів і родин, які хочуть повідомити про проблеми з безпекою».
Влада Невади заявила, що співпрацює з освітніми установами інших штатів, чиї учні також постраждали від інциденту, та вимагає від Navigate360 більшої прозорості й відповідальності. Представники Департаменту освіти та Департаменту громадської безпеки координують дії зі школами й місцевими правоохоронцями, щоб надати необхідні рекомендації постраждалим.
Компанія зі свого боку повідомила про впровадження додаткових заходів захисту та співпрацю з експертами з кібербезпеки для посилення безпеки мережі, інформаційних систем і даних. Водночас влада Невади вже почала вивчати альтернативних постачальників, здатних забезпечити належний рівень захисту конфіденційної інформації.
Масштаби інциденту продовжують уточнювати. Головна проблема полягає в тому, що платформа, створена для безпечного й анонімного повідомлення про загрози, сама стала джерелом витоку чутливих даних. При цьому частина постраждалих може навіть не дізнатися, що їхня інформація опинилася в руках зловмисників.