Хакери розгорнули масштабну атаку на GitHub, використовуючи тисячі зламаних облікових записів для поширення шкідливого ПЗ через понад 66 тисяч публічних репозиторіїв. Дослідники вже підтвердили близько 2000 випадків запуску шкідливого коду, який викрадає паролі, токени доступу та конфіденційні дані розробників.
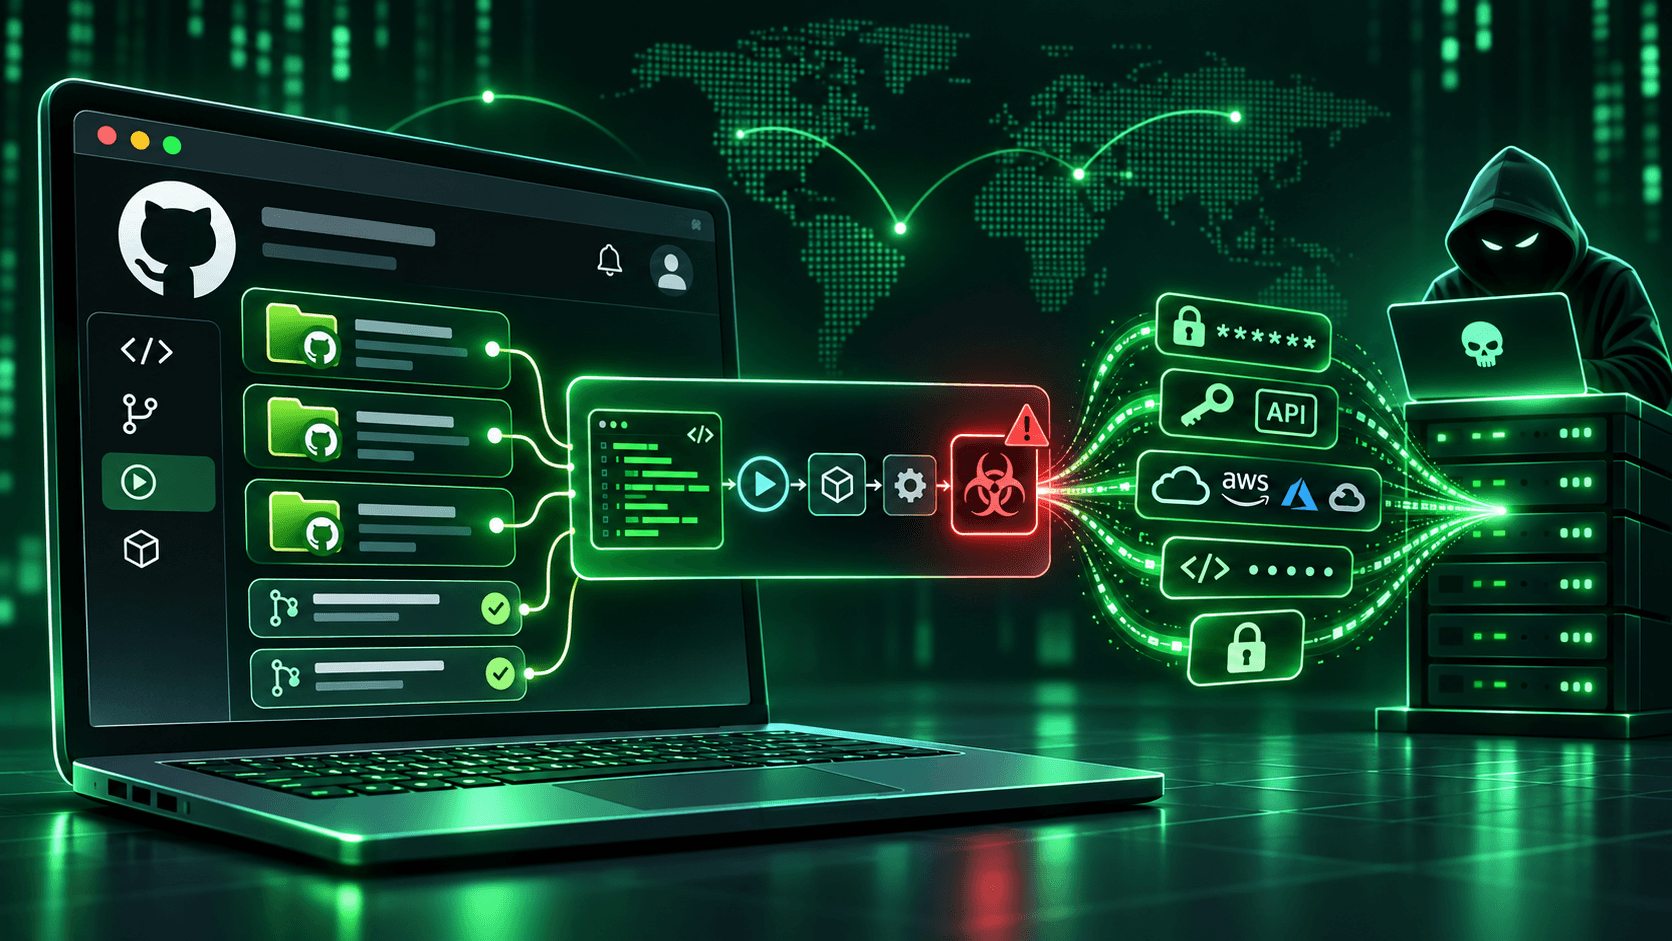
За даними компаній StepSecurity та Aikido Security, зловмисники використовують щонайменше 4800 скомпрометованих акаунтів GitHub і викрадені токени з чинними правами доступу. Через них хакери змінюють автоматизовані процеси GitHub Actions, додаючи шкідливий скрипт WFX, який запускається під час збирання або оновлення програмного забезпечення. Серед атакованих репозиторіїв є проєкти, пов’язані з компаніями зі списку Fortune 100, Nextcloud, WebdriverIO, Управлінням загальних служб США та французькою державною платформою beta.gouv.fr.
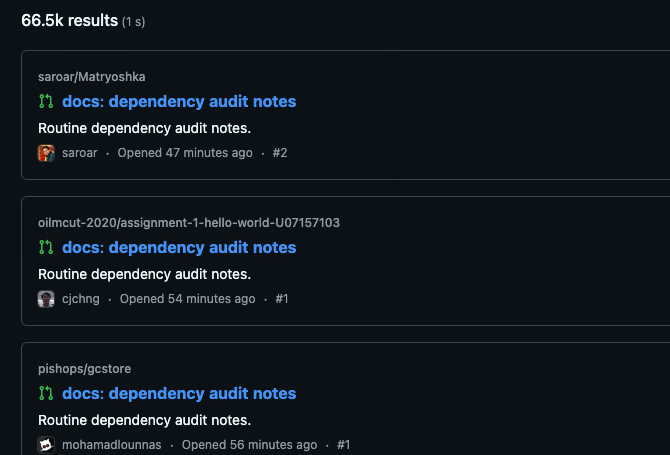
Атака починається з нешкідливого на вигляд запиту на внесення змін (pull request) із назвою docs: dependency audit notes. Сам по собі він не містить шкідливого коду, але дозволяє перевірити, чи має викрадений токен право змінювати репозиторій. Якщо доступу достатньо, хакери впроваджують WFX у наявний GitHub Actions workflow або додають новий. Як пояснили дослідники StepSecurity, поява такого запиту вже свідчить про компрометацію акаунта, від імені якого його створили.
На момент публікації пошук GitHub показував близько 66 500 подібних запитів, причому нові з’являлися щохвилини. За даними Aikido Security, шкідливий код уже виконався щонайменше у 1970 публічно підтверджених випадках із витоком облікових даних. Реальна кількість може бути більшою, оскільки атака також зачепила приватні репозиторії. Приблизно 92% перевірочних pull request залишалися відкритими, що може свідчити про те, що більшість власників навіть не помітили підозрілої активності.
WFX являє собою shell-скрипт приблизно на 1500 рядків, створений для викрадення практично всіх доступних секретів із середовища збирання програм. Він збирає токени GitHub, паролі, ключі AWS, Azure, Google Cloud, OpenAI та Anthropic, історію команд оболонки, файли .env, .pem, .p12, .jks, .kdbx, конфігурації Kubernetes та інші облікові дані. Крім того, шкідливе ПЗ копіює вихідний код проєктів, останні коміти та артефакти попередніх запусків GitHub Actions.
Отримані дані зловмисники використовують для подальшого проникнення в хмарну інфраструктуру. Зокрема, WFX може створювати нові токени доступу, змінювати політики довіри AWS і налаштовувати федеративний доступ в Azure, щоб зберігати контроль над системами навіть після заміни викрадених ключів.
Для приховування атаки хакери найчастіше змінюють наявні workflow або додають шкідливий код до звичайних shell-скриптів. На GitHub дослідники виявили понад 28 тисяч комітів із повідомленням ci: refresh build cache. Наприклад, у репозиторії nextcloud/docker WFX додали до файлу update.sh, який автоматично запускається під час виконання робочого процесу.
🚨 Massive GitHub Actions CI Secret Stealer
4,800+ compromised accounts attempted to push malicious workflows to 61k+ repos. Payload dumps all CI secrets, memory, OIDC & commit secrets, then instantly deletes run logs.
Search your repos for:
• PR: "docs: dependency audit… pic.twitter.com/OJ35ZQe9mA— Aikido (@AikidoSecurity) November 12, 2026
Щойно шкідливий код спрацьовує, зловмисники скасовують внесені зміни та видаляють історію запуску разом із журналами. Для цього використовуються коміти ci: restore і ci: cleanup, через що власники репозиторіїв можуть не помітити втручання. Дослідники також з’ясували, що частина викрадених токенів була видана застосунку Fly.io GitHub App, який дозволяє інтегрувати GitHub із хостинговою платформою Fly.io.
Спочатку викрадені дані надсилалися на сервери зловмисників, однак новіші версії WFX почали використовувати Telegram. Уся зібрана інформація упаковується в один стиснений архів і передається через ботів, що ускладнює блокування атаки за відомими IP-адресами.
Масштаби кампанії вже виходять за межі GitHub. Дослідники встановили, що шкідливий код потрапив до окремих опублікованих програмних пакетів, а десятки скомпрометованих розробників мають доступ до інших екосистем поширення ПЗ. Водночас наявність ураженого репозиторію серед проєктів великої організації ще не означає, що шкідливий workflow там обов’язково виконався.
Атака триває, тому фахівці закликають розробників перевірити файли в каталозі .github/workflows/, підозрілі коміти та історію GitHub Actions. У разі виявлення компрометації необхідно захистити облікові записи й відкликати всі потенційно викрадені токени та ключі доступу. StepSecurity опублікувала детальні рекомендації щодо перевірки репозиторіїв.