01.09.2026
1 хв
276



Дослідники Bitdefender виявили в Android вразливість GhostMap, яка дозволяє вивести смартфон із ладу простим встановленням спеціально підготовленого застосунку. Його навіть не потрібно відкривати або надавати дозволи, а телефон може застрягнути в нескінченному циклі перезавантажень, з якого не допомагає вийти навіть безпечний режим.
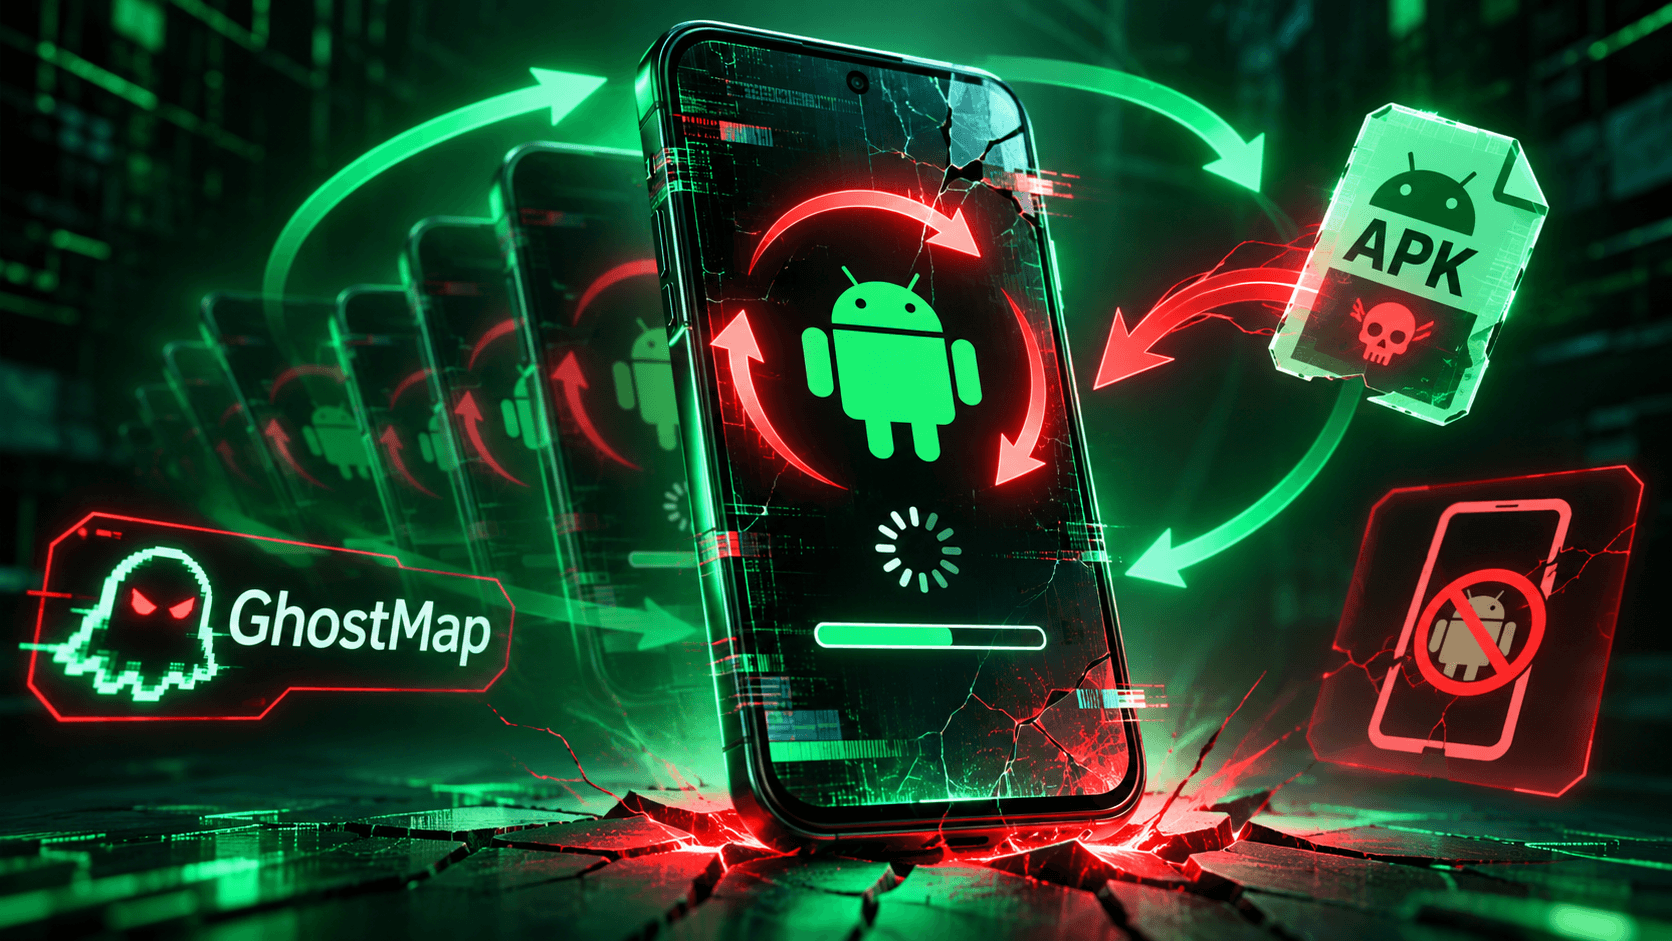
За даними дослідників Bitdefender Labs, вразливість GhostMap зачіпає всі версії Android, починаючи з Android 10. Проблему вдалося відтворити навіть на Google Pixel 10 з Android 17 та оновленням безпеки від 5 серпня 2026 року. Для атаки достатньо встановити спеціально сформований APK-файл. Він може не містити жодного виконуваного коду, не запитувати дозволів і взагалі не запускатися. Попри це, Android автоматично обробляє його ресурси, через що критично важливий системний процес може аварійно завершити роботу.
Після збою система намагається відновити процес, але той знову звертається до пошкодженого файлу й падає. Цикл повторюється, не дозволяючи смартфону нормально завантажитися. Звичайне перезавантаження не допомагає, а безпечний режим також не усуває проблему. У найгіршому випадку єдиним надійним способом відновлення залишається скидання до заводських налаштувань, яке видаляє локальні дані користувача.
GhostMap пов’язана з некоректною обробкою ZIP-архівів, на основі яких побудовані інсталяційні пакети APK. Android використовує дві системні бібліотеки, libziparchive та libandroidfw, які по-різному інтерпретують інформацію про метод стиснення та розмір файлів усередині архіву. Зловмисник може змінити ці значення так, щоб система спробувала прочитати більше даних, ніж насправді містить файл. Зокрема, в одному з експериментів дослідники створили APK розміром лише кілька кілобайт, який змушував Android відображати у пам’яті область приблизно на 16 МБ.
При цьому Android не копіює весь вміст архіву в оперативну пам’ять, а відображає файл у віртуальний адресний простір. Якщо заявлений розмір перевищує реальний, частина такої області фактично не має відповідних даних на диску. Коли система намагається прочитати цю порожню ділянку, виникає помилка SIGBUS. Ядро Android примусово завершує процес, який звернувся до недоступної області пам’яті.
Особливо небезпечним стає випадок, коли пошкоджений ресурс обробляє system_server, один із ключових системних процесів Android. Після його аварійного завершення операційна система запускає процес повторно, але той знову читає проблемний файл і спричиняє черговий збій. У результаті смартфон може залишитися на екрані завантаження без можливості відкрити звичайний інтерфейс.
Дослідження розпочалося 12 серпня 2026 року, коли фахівці Bitdefender помітили незвичайну поведінку одного зі зразків шкідливого ПЗ, пов’язаного з банківськими атаками. APK-файл спричиняв аварійне завершення роботи емуляторів Android під час спроби встановлення. Спочатку дослідники припустили, що проблема пов’язана із самим шкідливим застосунком. Однак подальший аналіз показав, що збій виникає через помилку в механізмах Android, які обробляють структуру APK.
Виявлений зразок використовував пакувальник, який змінював внутрішню структуру застосунку для ускладнення зворотного аналізу. Саме ці зміни випадково спричинили некоректну обробку файлу. На думку дослідників, автор шкідливого ПЗ, ймовірно, навіть не знав про таку поведінку. Початковий зразок лише порушував процес встановлення, але не створював постійного циклу збоїв.
Пізніше команда Bitdefender розробила окремий демонстраційний APK, який успішно встановлювався, проте спричиняв безперервне аварійне завершення системного процесу. Саме цей експеримент підтвердив можливість повністю заблокувати роботу смартфона.
GhostMap не обмежується нескінченними перезавантаженнями. Дослідники встановили, що пошкоджені ресурси APK можуть спричиняти збої різних компонентів Android залежно від того, який процес намагається їх обробити. Наприклад, маніпуляції з розміром іконки застосунку теоретично можуть зробити його практично неможливим для звичайного видалення. Спроба відкрити список програм або відповідний розділ налаштувань може завершуватися аварійним закриттям системного компонента.
Аналогічна проблема стосується інструментів безпеки. Якщо антивірус або програма аналізу APK використовує вразливі системні механізми для читання файлу, вона також може аварійно завершити роботу. Ще один потенційний сценарій передбачає поширення проблемного файлу через оновлення вже встановленого застосунку. У такому випадку шкідливий компонент теоретично можна додати після початкової перевірки програми, що створює ризик одночасного ураження великої кількості пристроїв.
Водночас GhostMap не дозволяє безпосередньо викрадати інформацію, отримувати додаткові системні дозволи або виконувати довільний код. Її основна небезпека полягає у відмові в обслуговуванні, коли пристрій або окремі його компоненти стають недоступними. Дослідники також припускають, що подібний механізм можуть використати для вимагання грошей, погрожуючи заблокувати смартфон і змусити власника втратити локальні дані. Однак підтверджених випадків використання GhostMap для таких атак наразі немає.
Bitdefender двічі повідомляла Google про проблему через програму Android & Devices Vulnerability Reward Program. Перше звернення надіслали 20 серпня 2026 року. Компанія закрила його зі статусом Won’t Fix (Not Reproducible), зазначивши, що описана проблема не відповідає умовам програми.
Після додаткових експериментів дослідники 25 серпня повторно передали інформацію, цього разу з доказами можливості створення постійного циклу аварійних завершень. Однак Google знову не погодилася випускати окреме оновлення безпеки, класифікувавши проблему як таку, що виходить за межі відповідного механізму виправлень. Водночас компанія передала інформацію профільній команді для розгляду можливого виправлення в майбутніх версіях Android.
На момент публікації дослідження 5 листопада виправлення GhostMap не було доступне. Журналісти Cybernews звернулися до Google за коментарем, однак у матеріалі ще не було наведено відповіді компанії.
Оскільки проблема міститься безпосередньо в Android, можливості захисту залишаються обмеженими. Дослідники рекомендують уникати встановлення підозрілих APK-файлів, особливо отриманих зі сторонніх сайтів або невідомих джерел. Засоби мобільної безпеки можуть виявляти неправильно сформовані APK ще до встановлення. Зокрема, Bitdefender Mobile Security розпізнає такі файли за сигнатурою Android.Riskware.Ghostmap.rA і попереджає користувача про загрозу.
Втім, через обмеження Android сторонні антивірусні застосунки не можуть самостійно заблокувати встановлення або видалити іншу програму. Тому користувач має відреагувати на попередження до того, як система почне обробляти небезпечний ресурс.
Якщо смартфон уже потрапив у цикл збоїв, у деяких випадках допомогти може Android Debug Bridge (ADB). Для цього режим налагодження через USB повинен бути активований заздалегідь, а проблемний файл потрібно встигнути видалити між аварійними завершеннями системного процесу. Після повного перезавантаження ядра такий спосіб також може перестати працювати, оскільки збій виникає на дуже ранньому етапі запуску Android. Тоді залишається скидання до заводських налаштувань із втратою даних, які не були збережені в резервній копії.
GhostMap поки не зафіксували в реальних атаках, однак дослідники вже продемонстрували можливість повністю заблокувати смартфон без запуску шкідливого коду. До появи виправлення користувачам варто уважніше ставитися до встановлення застосунків і регулярно створювати резервні копії важливих даних.