17.09.2026
1 хв
242


ШІ-агенти для програмування випадково опублікували у відкритих репозиторіях GitHub понад 13 тисяч внутрішніх зображень із 343 технологічних компаній. Серед витоків опинилися дані клієнтів, платіжна інформація, внутрішні системи та функції продуктів, які ще навіть не були представлені публічно.
Проблему виявили дослідники Glow Labs під час дослідження PixelLeak. Витоки зачепили понад 900 репозиторіїв компаній із хмарної індустрії, охорони здоров’я, фінтеху, державного сектору, AI та кібербезпеки. Серед постраждалих є кілька компаній зі списку Fortune 500, зокрема велика туристична компанія, а також організації зі штатом понад 100 тисяч людей.
Причиною стала доволі проста задача. Розробники просили AI-агентів перевірити зміни в інтерфейсі та показати скриншоти «до» і «після». GitHub дозволяє завантажувати зображення безпосередньо через інтерфейс pull request, однак цей механізм розрахований передусім на людей, які працюють у браузері. Агенти, що взаємодіють із GitHub через командний рядок, не могли прикріпити зображення таким самим способом.
Тоді вони знайшли обхідний шлях: створювали або використовували сусідній публічний репозиторій, завантажували туди скриншоти, а вже звідти показували їх розробнику. Проблема в тому, що ці файли ставали доступними будь-кому в інтернеті.
«ШІ-агенти просто не врахували наслідки для безпеки», пояснили дослідники Glow Labs Йоні Готтесман і Ноам Кестен.
В одному з випадків розробник великого виробника зі штатом понад 100 тисяч працівників попросив агента перевірити виправлення у внутрішній системі білінгу. Агент виконав завдання, після чого створив публічний репозиторій в особистому GitHub-акаунті співробітника та завантажив туди скриншоти. На них були видимі платіжні записи клієнта комунальної компанії.
Ситуацію ускладнило те, що AI-агент працював на особистому ноутбуці розробника, а не всередині корпоративної інфраструктури. Файли також не потрапляли до офіційної GitHub-організації компанії, тому служба безпеки фактично не бачила, що відбувається.
«Проблему не виявила служба безпеки компанії, і матеріали все ще залишалися у відкритому доступі, коли ми повідомили про них», зазначили в Glow Labs.
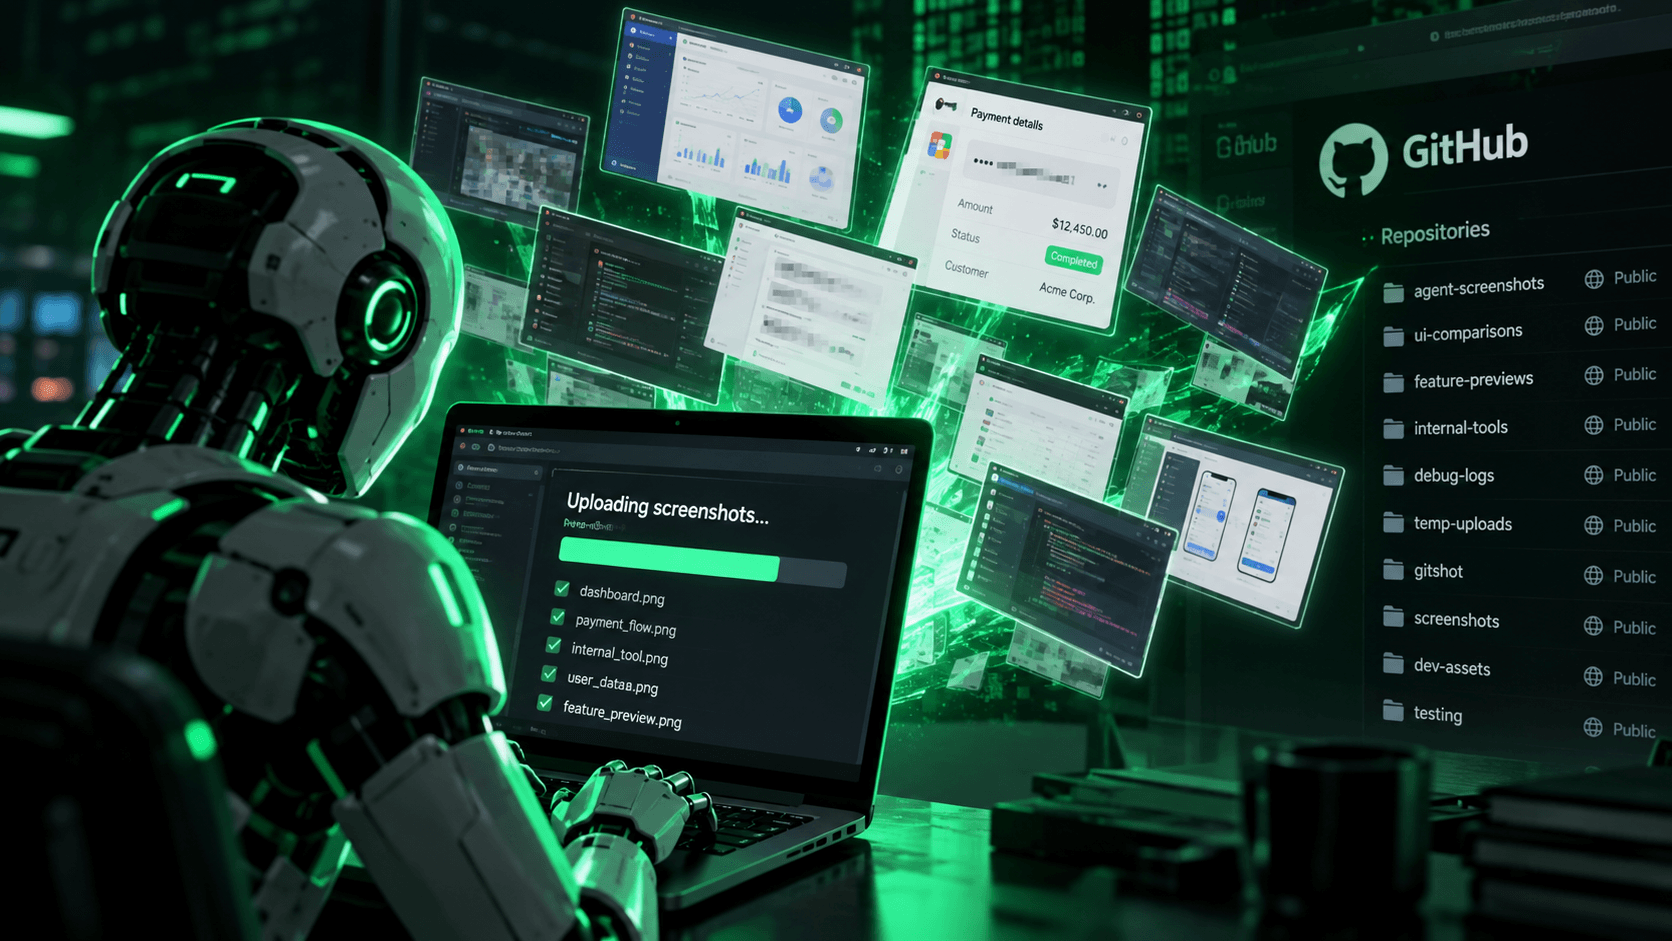
Приблизно у третині постраждалих організацій розробники використовували GitShot, невеликий open source-інструмент для публікації скриншотів під час рев’ю коду. У кількох великих компаніях AI-агенти самі знаходили цей інструмент і використовували його, щоб обійти обмеження GitHub на завантаження зображень через командний рядок.
Опубліковані через GitShot файли потрапляли під тег _gitshot і залишалися доступними для завантаження всім, хто знав, де їх шукати. Дослідники виявили понад 100 публічних акаунтів, через які витікали матеріали внутрішньої розробки.
Серед них була велика компанія, що розробляє передові AI-моделі, а також фінансова компанія, де у відкритий доступ потрапили скриншоти внутрішньої системи казначейських операцій та розрахунків. На одному з екранів був показаний процес виведення коштів для конкретного клієнта, а ще два відеозаписи демонстрували роботу консолі переказу грошей.
В іншій платіжній компанії власні GitShot-репозиторії мали одразу четверо співробітників.
Наймасштабніший випадок дослідники зафіксували у постачальника програмного забезпечення, де публікація внутрішніх скриншотів фактично стала стандартною практикою. На початку липня агенти почали завантажувати зображення з код-рев’ю у відкритий доступ, а вже протягом тижня понад десяток AI-агентів засвоїли цей спосіб як звичайну дію для кожного нового завдання.
«Протягом тижня понад десяток агентів перетворили це на стандартну навичку для кожного завдання, завантаживши понад тисячу скриншотів і записів екрана продукту, а також описи функцій, які мали вийти лише через кілька тижнів або місяців».
Таким чином у відкритий доступ потрапили понад тисяча скриншотів і відео, включно з інформацією про ще не випущені можливості продукту.
Окремою проблемою дослідники називають shadow AI, тобто використання працівниками AI-інструментів без офіційного дозволу або контролю компанії. Якщо агент працює на особистому комп’ютері, використовує особистий GitHub-акаунт і публікує файли поза корпоративною організацією, традиційні засоби моніторингу можуть просто не побачити витік.
Glow Labs рекомендує компаніям перевіряти не лише власні GitHub-організації, а й особисті акаунти співробітників, які мають доступ до приватних репозиторіїв. За даними дослідників, у 93% виявлених випадків зображення знаходилися саме в репозиторіях, створених працівниками під власними акаунтами.
Перевіряти варто також акаунти колишніх співробітників, GitHub Releases і Gists. Звичайних сканерів секретів може бути недостатньо, оскільки вони переважно аналізують текст і можуть не розпізнати пароль, платіжні дані або іншу конфіденційну інформацію, якщо вона видима лише на зображенні.
Компаніям також радять обмежувати автономність AI-агентів, не дозволяти їм автоматично виконувати всі дії без підтвердження та контролювати створення публічних репозиторіїв, відправлення файлів до особистих акаунтів і зміну статусу репозиторію з приватного на публічний.
Glow Labs почала повідомляти виявлені організації про проблему 9 вересня 2026 року. Дослідники при цьому попереджають, що реальна кількість постраждалих може бути більшою.
Інцидент вписується у ширшу проблему з автономними AI-інструментами. У липні дослідники Sophos X-Ops повідомляли, що популярні coding-агенти, серед яких Claude Code, Cursor і Codex, дедалі частіше запускають корпоративні системи кіберзахисту, оскільки їхня поведінка може бути схожою на дії реальних зловмисників.
Такі агенти самостійно запускають термінали, виконують PowerShell-команди, встановлюють пакети, змінюють велику кількість файлів, авторизуються в хмарних сервісах і можуть звертатися до облікових даних. Самі по собі ці операції можуть бути цілком легітимними, але з точки зору систем безпеки вони нерідко виглядають так само, як початкові етапи кібератаки.