

Звичайний голосовий дзвінок у Telegram міг стати способом злому Android-смартфона. Дослідники виявили вразливість, яка дозволяла зловмисникам виконувати шкідливий код після того, як користувач відповідав на виклик, причому проблема залишалася непоміченою майже чотири роки.
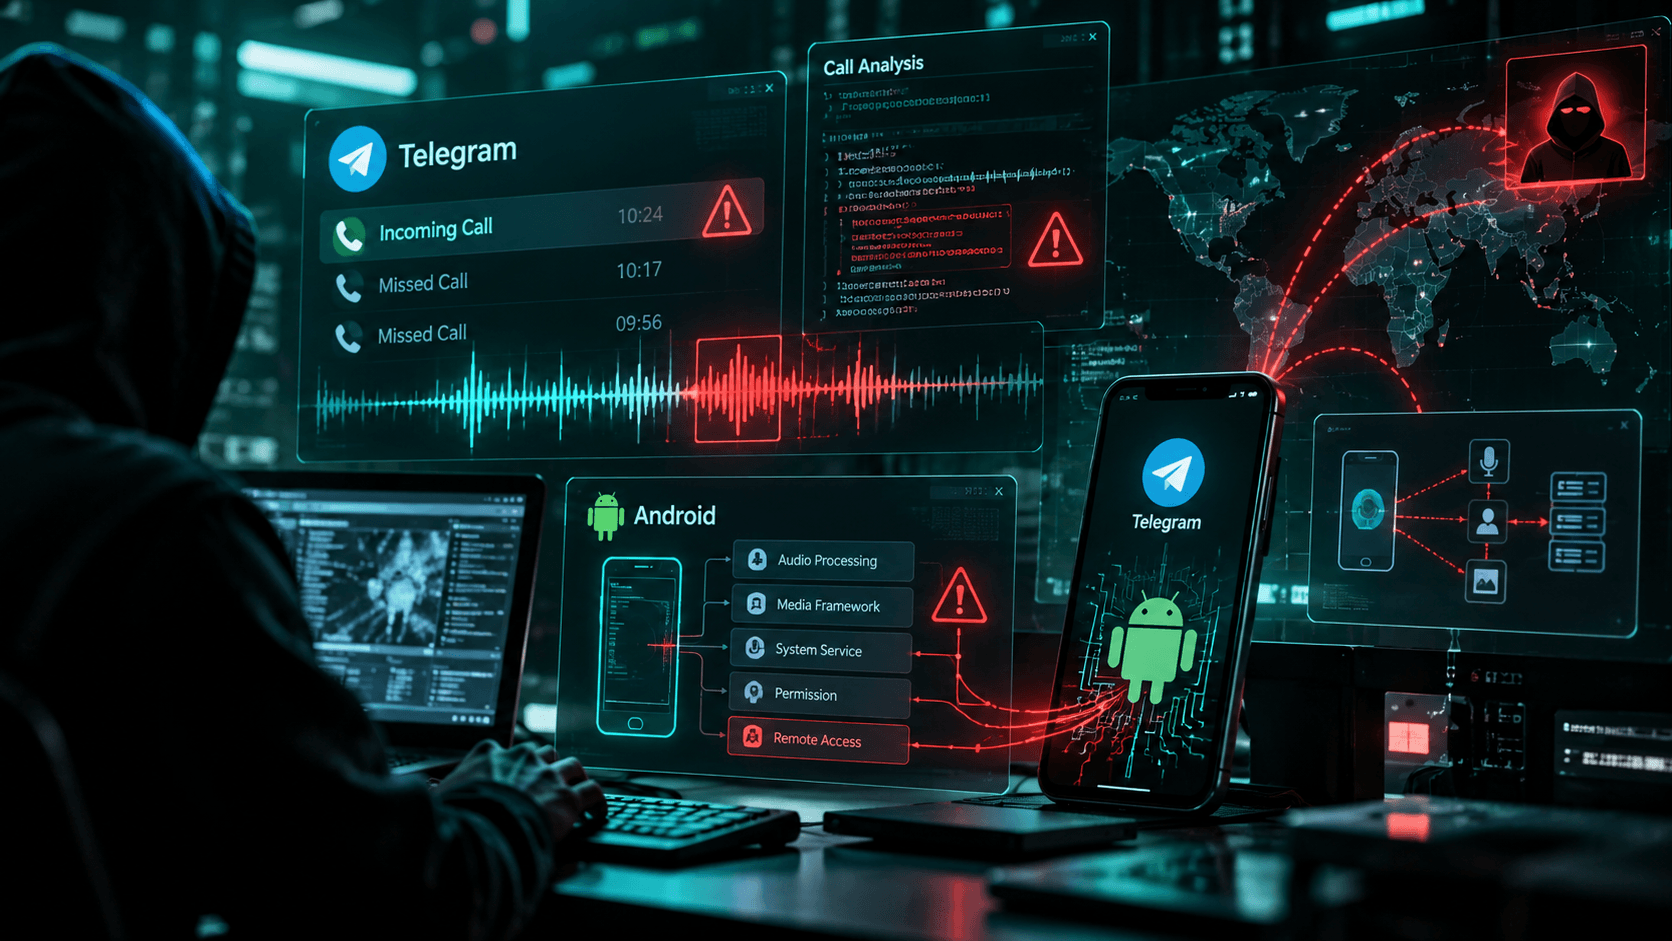
29 жовтня 2026 року фахівці компанії NebuSec повідомили про небезпечну вразливість у Telegram для Android, пов’язану з обробкою голосових і відеодзвінків. За словами дослідників, для проведення атаки зловмиснику достатньо було мати звичайний обліковий запис Telegram і переконати жертву відповісти на вхідний дзвінок. Жодних підозрілих посилань, файлів чи встановлення сторонніх застосунків не вимагалося.
Проблема існувала в коді месенджера приблизно чотири роки та зачіпала версії Telegram для Android від 8.6.2 до 12.10.3, випущені в період із березня 2022-го до вересня 2026 року. Виправлення з’явилося у версії 12.10.4 наприкінці вересня, однак публічно про вразливість стало відомо лише 29 жовтня. За інформацією NebuSec, помилку виявили за допомогою власного інструмента Code Security, який використовує модель штучного інтелекту GPT-5.4 від OpenAI.
Під час голосового або відеодзвінка Telegram обмінюється між пристроями службовими повідомленнями, необхідними для встановлення з’єднання та передавання інформації про стан виклику. Один із таких типів повідомлень, MediaState, містить дані про роботу мікрофона, стан камери та орієнтацію відео.
Саме в обробці MediaState дослідники знайшли помилку. Програма некоректно працювала з повідомленнями, у яких були відсутні окремі поля, через що могла звертатися до недозволених ділянок пам’яті. Зокрема, код перевіряв значення повороту відео, але потім намагався прочитати інше поле, навіть якщо його не було в отриманому повідомленні. Такі помилки роботи з пам’яттю за певних умов можуть дозволяти виконання стороннього коду на пристрої.
NebuSec продемонструвала можливу атаку на двох смартфонах, один із яких виконував роль пристрою зловмисника, а інший належав умовній жертві. Після прийняття звичайного дзвінка в Telegram минуло приблизно 30 секунд, перш ніж смартфон автоматично перейшов на головний екран. Іконки застосунків почали падати вниз, після чого на дисплеї з’явився напис «HACKED BY NEBUSEC».
Демонстрація показала можливість впливу на роботу смартфона через дзвінок, однак дослідники не оприлюднили повного технічного опису експлуатації вразливості. Також у відео не було зазначено версії Android і Telegram, встановлених на пристрої. Тому конкретний механізм переходу від помилки обробки пам’яті до виконання шкідливого коду поки не розкрито.
Співзасновник і генеральний директор NebuSec Етен Цзоу (Eten Zou) пояснив виданню The Hacker News, що вразливість можна було поєднати з двома іншими помилками для отримання повного контролю над смартфоном. Додаткова вразливість витоку інформації дозволяла вийти за межі застосунку Telegram, а використання експлойта для отримання root-доступу відкривало можливість керувати пристроєм, зокрема отримувати доступ до повідомлень, мікрофона та камери.
Дослідники підтвердили можливість атаки під час приватних голосових дзвінків на смартфонах з архітектурою ARM64. Водночас доказів того, що проблема безпосередньо зачіпала групові виклики або версії Telegram для iOS і комп’ютерів, поки немає.
За словами NebuSec, компанія повідомила Telegram про проблему 26 вересня 2026 року, коли версія 12.10.4 із відповідним виправленням уже була доступна. Представники месенджера підтвердили отримання повідомлення, проте, за твердженням дослідників, не погодилися з тим, що помилка могла призвести до віддаленого виконання коду. Через це вразливість не отримала окремого ідентифікатора CVE, а винагороду за її виявлення не виплатили.
Виправлення змінило спосіб обробки службових повідомлень MediaState, усунувши некоректне звернення до полів. Аналіз відкритого вихідного коду Telegram підтвердив наявність відповідної помилки у версії 12.10.3 та її виправлення в 12.10.4. Подібну зміну раніше внесли до спільної бібліотеки дзвінків tgcalls, яку використовують різні версії месенджера, однак можливість експлуатації старого коду на iOS або комп’ютерах не доведена.
Наразі NebuSec не має підтверджень використання цієї вразливості під час реальних кібератак. Дослідники також припускають, що до їхнього відкриття сторонні зловмисники могли не знати про можливість перетворити помилку на інструмент віддаленого виконання коду.
Користувачам Android рекомендують оновити Telegram щонайменше до версії 12.10.4. Перевірити встановлену версію можна в нижній частині сторінки налаштувань месенджера. Додатково можна обмежити вхідні дзвінки в розділі «Приватність і безпека», вибравши для параметра «Хто може мені телефонувати» значення «Ніхто». Відхилення підозрілого виклику також запобігає описаному способу атаки.
Це не перший випадок, коли механізм телефонних дзвінків Telegram привертає увагу фахівців із кібербезпеки. Раніше повідомлялося про захоплення акаунтів через застарілі системи голосової пошти, коли зловмисники утримували телефонну лінію жертви зайнятою, перехоплювали код авторизації та отримували доступ до облікового запису за кілька хвилин.
Нова вразливість уже усунена, але користувачі старих версій Telegram для Android можуть залишатися під загрозою. Підтверджених випадків її використання зловмисниками поки немає, тому головна рекомендація залишається простою: перевірити версію месенджера та встановити доступне оновлення.