

Українські фахівці з кібербезпеки зафіксували випадки компрометації камер відеоспостереження та відеореєстраторів китайського виробника Dahua. Зловмисники отримують доступ до відеопотоків, змінюють налаштування пристроїв і створюють сторонні облікові записи, що може становити загрозу для військових об’єктів та критичної інфраструктури України.
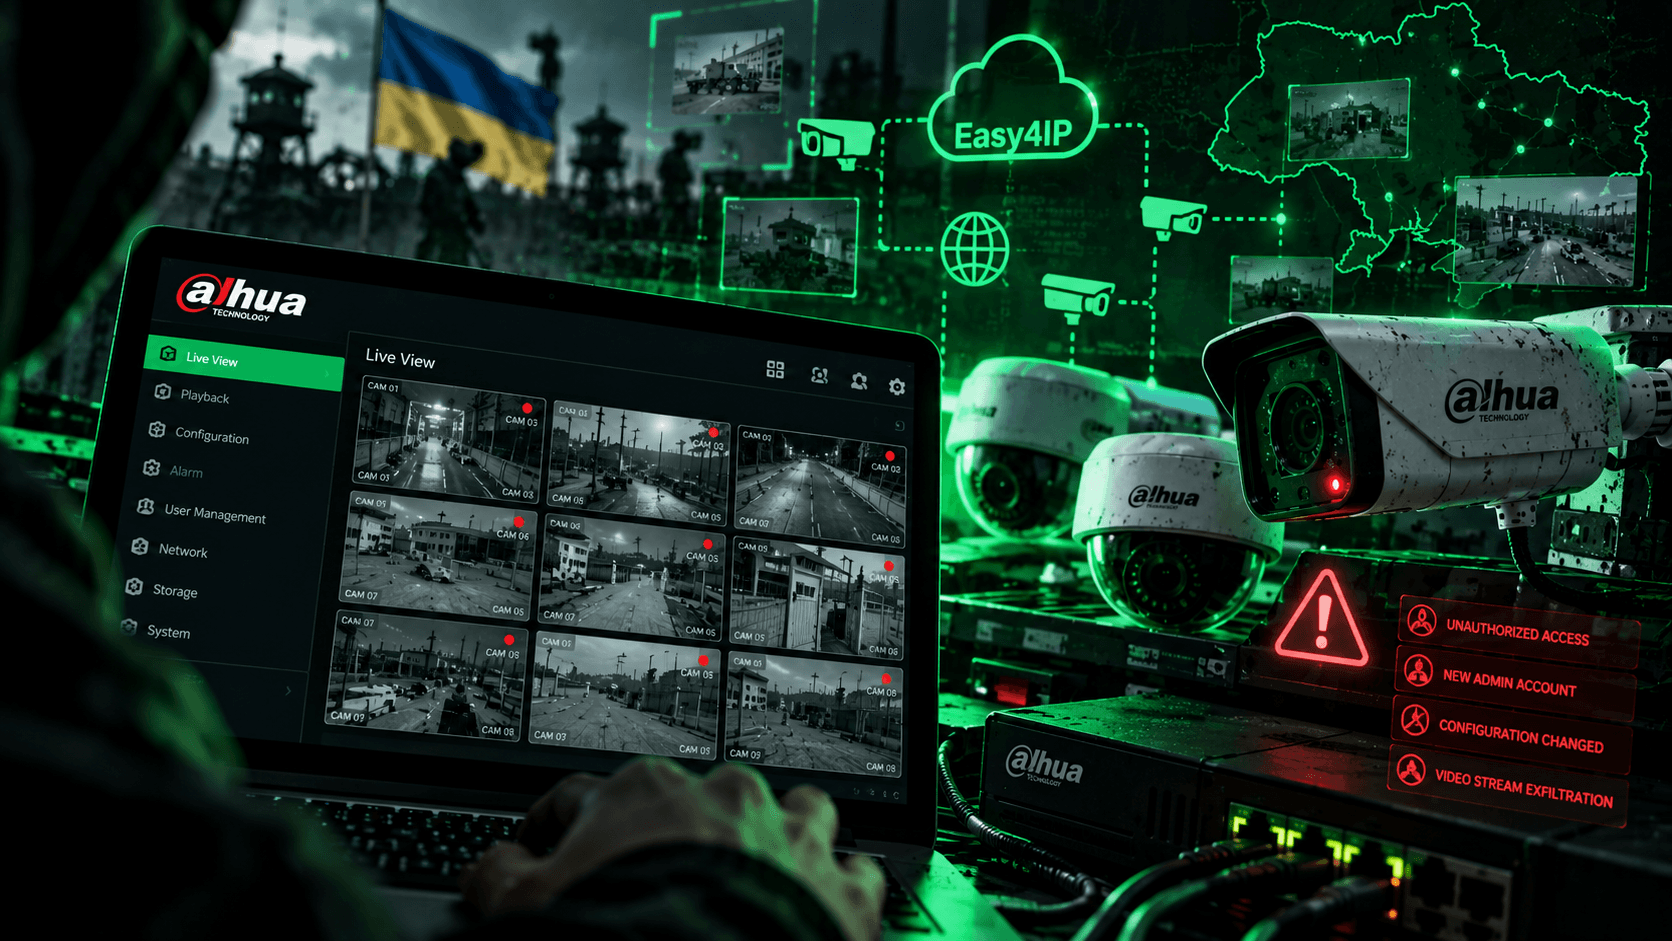
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA повідомила про випадки злому IP-камер і відеореєстраторів Dahua. Під час зафіксованих інцидентів зловмисникам вдалося отримати доступ до відеотрансляцій, змінити конфігурацію обладнання та створити несанкціоновані облікові записи для подальшого керування пристроями.
У CERT-UA підтвердили:
«Зафіксовано випадки компрометації IP-камер та відеореєстраторів з отриманням доступу до відеопотоку, зміною конфігурації пристроїв та створенням сторонніх облікових записів».
Поки що невідомо, скільки саме пристроїв було скомпрометовано, коли відбулися атаки та хто за ними стоїть. Водночас обладнання китайських виробників широко використовується в Україні, зокрема й у військовій сфері. Найбільше занепокоєння викликає можливість використання захоплених камер російськими спецслужбами, адже доступ до відеоспостереження потенційно дозволяє відстежувати переміщення українських військових, спостерігати за стратегічними об’єктами та збирати інформацію про критичну інфраструктуру.
За оцінкою CERT-UA, одним із можливих способів виявлення та подальшої компрометації пристроїв є використання хмарної функції Easy4IP. Вона дозволяє власникам камер Dahua підключатися до обладнання віддалено через хмарний сервіс виробника, навіть якщо пристрій перебуває за міжмережевим екраном або не має прямого доступу з інтернету. Для встановлення такого з’єднання Easy4IP використовує серійний номер пристрою, однак фахівці звернули увагу на те, що ці номери мають передбачувану структуру, яку можуть використовувати зловмисники.
За припущенням дослідників, атакувальники здатні автоматично підбирати велику кількість можливих серійних номерів і перевіряти, чи існують відповідні пристрої в хмарній інфраструктурі Dahua.
У CERT-UA пояснили:
«Серійні номери мають передбачувану структуру та, ймовірно, отримуються зловмисниками шляхом перебору з подальшою перевіркою наявності відповідного пристрою в хмарі».
Таким чином, навіть камера, яка не має відкритого доступу з інтернету, може бути виявлена через хмарний сервіс, якщо на ній активована функція Easy4IP. Фахівці наголошують, що ризик стосується всіх пристроїв, на яких працює цей механізм віддаленого підключення.
«Таким чином, усі пристрої з активною функцією Easy4IP перебувають у зоні ризику. Припущення, що серійний номер нікому не відомий, не є підставою вважати пристрій захищеним».
Водночас знання серійного номера саме по собі не означає, що зловмисник уже отримав повний контроль над камерою. Воно допомагає ідентифікувати обладнання та створює можливість для наступних етапів атаки. Після виявлення пристрою атакувальники можуть спробувати отримати доступ за допомогою стандартних або слабких паролів. Інший можливий сценарій передбачає експлуатацію вразливостей у застарілих версіях прошивки, які дозволяють обійти механізми автентифікації.
Окрему увагу CERT-UA приділила двом критичним вразливостям, виявленим ще у 2021 році. Йдеться про CVE-2021-33044 та CVE-2021-33045, які зачіпають окремі моделі IP-камер і відеореєстраторів Dahua. Обидві проблеми пов’язані з можливістю обходу автентифікації. За певних умов зловмисник може сформувати спеціальні мережеві пакети, які дозволяють обійти перевірку особи під час звернення до вразливого пристрою.
Особливу небезпеку становить поєднання кількох чинників: активованого хмарного доступу, передбачуваних серійних номерів, слабких паролів і застарілого програмного забезпечення. У такому випадку зловмисники можуть спочатку виявити камеру, а потім скористатися недоліками її захисту.
Проблема не є новою. У 2024 році Агентство з кібербезпеки та захисту інфраструктури США (CISA) попередило про активну експлуатацію цих вразливостей і внесло їх до каталогу відомих вразливостей, які використовуються під час реальних атак. Американське агентство зазначало, що відповідні недоліки дозволяють обходити механізми автентифікації в IP-камерах Dahua та пов’язаному обладнанні. Це робить пристрої потенційною ціллю атак навіть без знання облікових даних власника.
Водночас наявність цих вразливостей не означає, що кожен зафіксований в Україні випадок компрометації був пов’язаний саме з їхньою експлуатацією. CERT-UA розглядає їх як додаткові ризики для обладнання, яке не отримало необхідних оновлень безпеки.
Dahua є одним із найбільших китайських виробників систем відеоспостереження. Компанія постачає IP-камери, відеореєстратори та інше обладнання для охоронних систем у багатьох країнах світу. Водночас продукція виробника раніше вже опинялася під обмеженнями через побоювання щодо національної безпеки та дотримання прав людини.
Зокрема, у листопаді 2022 року Федеральна комісія зі зв’язку США (FCC) запровадила обмеження на авторизацію певного телекомунікаційного обладнання та систем відеоспостереження китайських компаній. До переліку виробників, продукцію яких американська влада вважає потенційною загрозою національній безпеці, увійшли Huawei, ZTE, Hytera, Hikvision і Dahua.
Для України ризики використання вразливого обладнання відеоспостереження особливо актуальні через повномасштабну війну з росією. Якщо сторонні особи отримають доступ до камер поблизу військових позицій, логістичних маршрутів або об’єктів критичної інфраструктури, відеотрансляції можуть стати джерелом розвідувальної інформації. При цьому підтверджені випадки злому не доводять причетності конкретної держави чи хакерського угруповання. Українські фахівці поки не назвали організаторів атак.
Виявлені інциденти показують, що хмарні функції віддаленого доступу можуть створювати додаткові ризики для систем відеоспостереження, особливо якщо обладнання використовує слабкі паролі або застарілі прошивки. Власникам камер Dahua варто перевірити необхідність використання Easy4IP, встановити доступні оновлення безпеки, замінити стандартні паролі та перевірити наявність сторонніх облікових записів.
Оскільки точна кількість скомпрометованих пристроїв залишається невідомою, особливу увагу слід приділити камерам, встановленим поблизу військових об’єктів і критичної інфраструктури, де несанкціонований доступ до відеопотоку може мати найсерйозніші наслідки.