07.02.2025
1 хв
944


Унаслідок витоку даних Trump Mobile були розкриті персональні відомості майже 4000 людей, серед яких опинився керівник, відповідальний за кібербезпеку бізнесу родини Трампів.
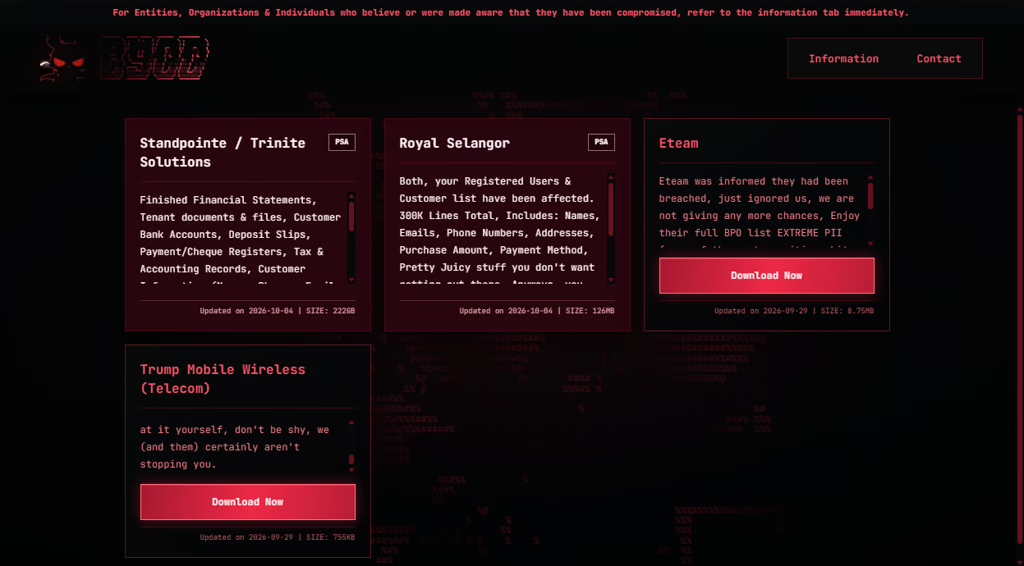
Минулого тижня нове кіберзлочинне угруповання, яке називає себе BYOD, опублікувало на своєму сайті витоків у даркнеті інформацію про 3615 користувачів Trump Mobile. За наявними даними, у відкритий доступ потрапили імена, адреси електронної пошти, номери телефонів, домашні адреси та деталі замовлень. Аналіз оприлюднених зразків вказує, що дані, ймовірно, є справжніми та не пов’язані з попередніми витоками.
Серед постраждалих виявився Ерік Бруннетт, віцепрезидент і директор з інформаційних технологій Trump Organization, яка керує бізнес-операціями родини Трампів. У його профілі LinkedIn зазначено, що він контролює «всі інформаційні технології та інформаційну безпеку в усіх аспектах» роботи організації.
Минулого року в інтерв’ю Hospitality Upgrade, де Бруннетта назвали «рок-зіркою технологій», він заявив, що «неймовірна кількість зловмисників щодня намагається проникнути в нашу мережу».
«Ми повинні підтримувати такий рівень безпеки, який не допускає жодних порушень», – додав він.
Хоча персональні дані Бруннетта присутні серед інформації, пов’язаної з користувачами Trump Mobile, жодного члена родини Трампів серед клієнтів, чиї дані були оприлюднені, не виявили.
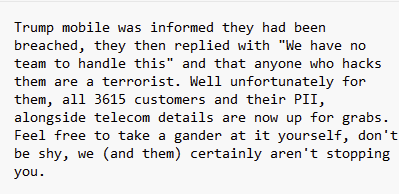
У першому повідомленні про витік представники BYOD заявили, що попередили Trump Mobile про компрометацію, однак нібито отримали відповідь, що в оператора «немає команди для вирішення цієї проблеми», а «будь-хто, хто зламає їхні пристрої, є терористом».
«На жаль для них, усі 3615 клієнтів та їхні персональні дані, а також телекомунікаційна інформація тепер можуть бути використані в особистих цілях», – заявили в BYOD.
За повідомленнями, початковий доступ зловмисники отримали після зараження пристрою співробітника Liberty Mobile трояном віддаленого доступу. Liberty Mobile є оператором віртуальної мобільної мережі у Флориді, який забезпечує роботу Trump Mobile.
Хакери стверджують, що після цього перейшли до незахищених субдоменів Trump Mobile та викрали дані клієнтів. У BYOD також заявляють, що досі мають «оперативний доступ» до панелі керування Trump Mobile.
Видання Straight Arrow зв’язалося з кількома людьми, чиї дані містилися у наборі, та підтвердило достовірність частини оприлюдненої інформації.
Один із постраждалих розповів, що вніс депозит у розмірі 100 доларів за смартфон T1 від Trump Mobile, однак так і не отримав пристрій. Інша жінка розповіла PCMag, що їй не вдалося успішно зареєструватися у Trump Mobile або оформити попереднє замовлення на T1.
Під час спроби реєстрації вона передала компанії свою електронну адресу та номер телефону, які згодом також опинилися серед викрадених даних.
Нинішній інцидент став не першим випадком, коли Trump Mobile опиняється в центрі скандалу через витік інформації про клієнтів. Раніше вразливість у системі попереднього замовлення T1 призвела до розкриття імен, адрес та інформації про замовлення приблизно 30 тисяч людей.
Trump Mobile розпочала роботу в червні минулого року, представивши золотистий смартфон вартістю 499 доларів. Компанія орієнтувала продукт насамперед на консервативну аудиторію та позиціонувала свій сервіс як альтернативу великим телекомунікаційним операторам.
Сервіс Trump Mobile працює через компанію T1 Mobile, зареєстровану у Флориді. Остаточна структура її власників досі повністю не розкрита. Детальніше про структуру власності компанії раніше писав The Verge.