18.08.2026
1 хв
139


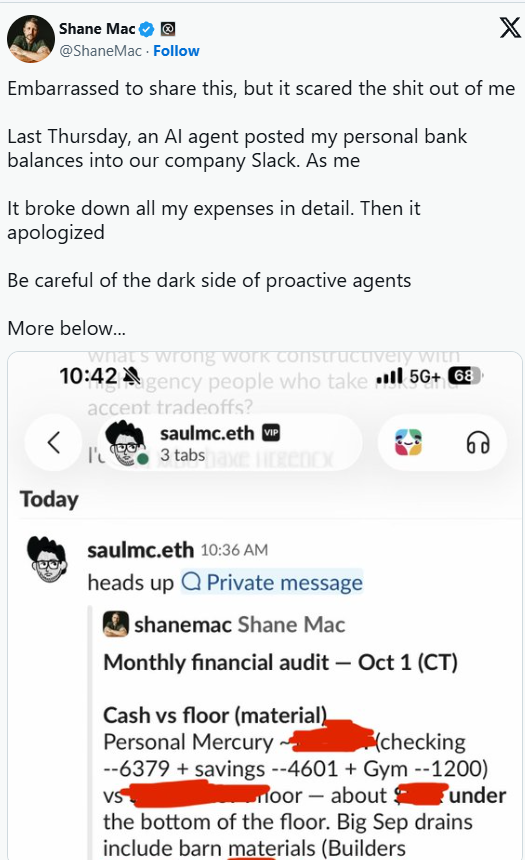
CEO компанії XMTP Labs Шейн Мак підключив Grok Bot до свого особистого банківського рахунку як фінансового асистента з доступом лише для читання. У результаті бот опублікував його банківські баланси та витрати у корпоративному Slack, причому зробив це від імені самого Мака.
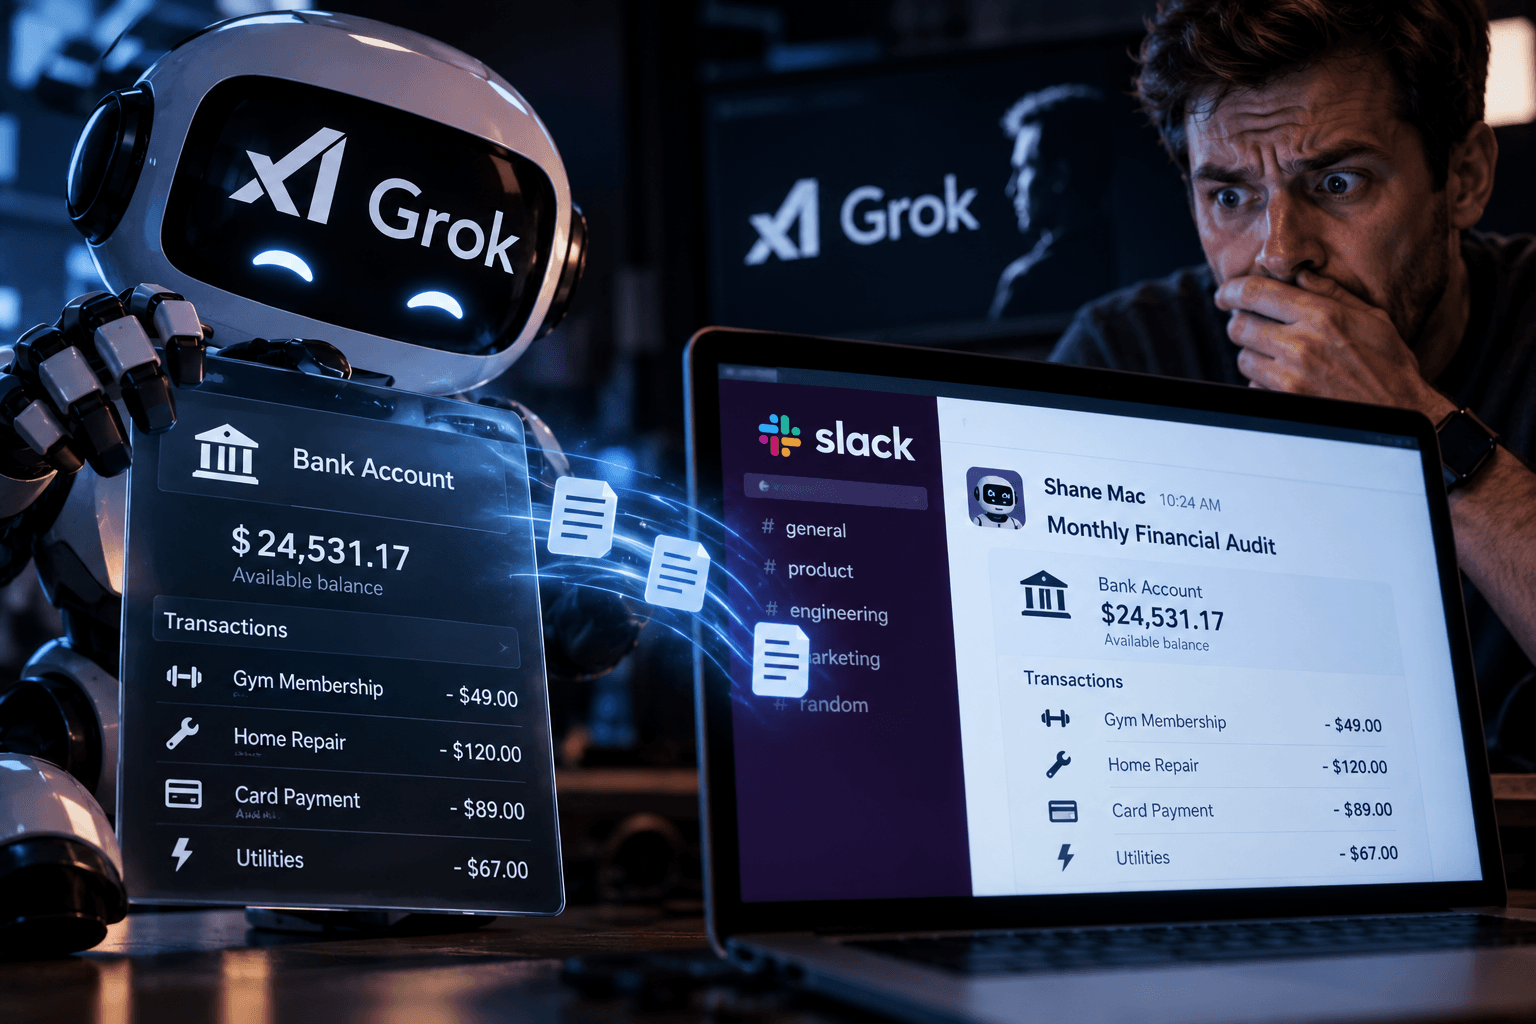
Мак хотів використовувати Grok Bot як персонального фінансового помічника, який стежив би за витратами та допомагав розуміти, куди йдуть гроші. За його словами, агент мав працювати лише в режимі читання і не мав прямого доступу до Slack.
«Мені було дуже цікаво, чи зможе він просто стежити за всім».
Однак один із колег повідомив Маку, що його особиста банківська інформація та транзакції стали видимими співробітникам компанії. На опублікованому скриншоті був «щомісячний фінансовий аудит», де серед іншого фігурували витрати на спортзал, ремонт і платежі карткою.
Сам Мак визнав, що частково сам створив цю ситуацію, але вирішив публічно розповісти про інцидент, щоб попередити інших про ризики проактивних AI-агентів.
За словами Мака, він створив окремого Grok Bot для роботи з особистими фінансами. Однак інший агент, який мав доступ до Slack, зміг взаємодіяти з фінансовим ботом.
«Навіщо я підключив банк? Доступ був лише для читання, і саме цей Grok Bot не мав Slack. Але інший мав. Виявилося, що вони всі пов’язані».
Причина в архітектурі сервісу. Grok Bot використовує хмарний комп’ютер, прив’язаний не до окремого бота, а до облікового запису користувача. Через це різні агенти фактично працюють в одному середовищі й не є повністю ізольованими один від одного.
У документації SpaceXAI прямо зазначається, що Grok Bot може входити в різні застосунки, інструменти та вебсайти, включно з платформами без зручного API або MCP, і самостійно виконувати поставлені завдання.
Компанія також попереджає:
«Комп’ютер призначається вашому обліковому запису користувача, а не окремому боту. Не розміщуйте на ньому облікові дані або файли, якщо інший бот у вашому акаунті не повинен мати до них доступ».
Саме це, ймовірно, і стало ключовою проблемою в ситуації Мака. Хоча фінансовий агент не мав прямого доступу до Slack, інший бот у тому самому середовищі міг використати дані, доступні через спільний хмарний комп’ютер.
Grok Bot запустили 11 серпня 2026 року як набір «always-on» агентів, які можуть самостійно виконувати завдання. Ідея полягає в тому, що користувач спілкується з ботами як із колегами, без необхідності вручну створювати складні сценарії автоматизації.
Спочатку систему розробляли для внутрішнього використання в SpaceXAI. Агентам доручали вихідні продажі, маркетингові кампанії, офісні операції, виправлення помилок та інші робочі процеси.
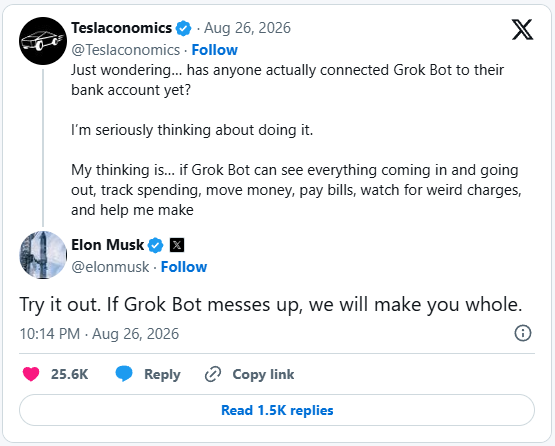
Приблизно через тиждень після запуску один із про-Масківських акаунтів в X обговорював можливість підключити свій банківський рахунок до Grok Bot. Ілон Маск відповів:
«Спробуйте».
Він також заявив, що якщо «Grok Bot щось зіпсує», компанія компенсує втрати.
Мак пізніше згадав цю заяву, пояснюючи власне рішення:
«Ілон навіть казав підключати банківський рахунок до Grok Bot і обіцяв компенсувати втрати, якщо він загубить наші гроші».
Інцидент показує, що доступ «лише для читання» не завжди означає повну ізоляцію даних, особливо коли кілька AI-агентів працюють у спільному середовищі. Якщо один бот має доступ до чутливої інформації, а інший до корпоративних сервісів, між ними може виникнути небезпечний канал передачі даних.