

Невідомі хакери зламали мобільні застосунки екстреного оповіщення в Україні та росії, після чого користувачі почали отримувати фальшиві повідомлення про ядерну загрозу, хімічне забруднення та ракетні атаки. В обох країнах злами підтвердили офіційно, але чи стоять за ними одні й ті самі люди, поки невідомо.
Першою ціллю став український застосунок «Повітряна тривога». Пізно ввечері 1 листопада через нього почали надходити підроблені сповіщення про радіаційну та хімічну небезпеку, можливі вуличні бої в Києві й нібито неминучий удар російською балістичною ракетою.
Приблизно за сім хвилин зловмисники розіслали 122 фальшиві повідомлення по всій Україні. Тексти були написані українською, російською та англійською мовами й очевидно мали на меті посіяти паніку серед населення.
В одному зі сповіщень хакери повідомляли:
«По всій Україні буде ядерна загроза. Не хвилюйтеся, «Орєшнік» уже летить».
Йшлося про російську балістичну ракету середньої дальності «Орєшнік». Жодного стосунку до реальної загрози ці повідомлення не мали.
🇺🇦🇷🇺 Ukraine and Russia were hit by fake nuclear threat alerts just hours apart.
It started in Ukraine, where the country's air raid warning app suddenly told people in Kyiv that radiation had been detected.
But that wasn't all.
More alerts followed, warning of a chemical… pic.twitter.com/V1zSVv85Qt
— Mario Nawfal (@MarioNawfal) November 2, 2026
Приблизно через три години після українського інциденту схожа атака сталася в росії. Цього разу хакери отримали доступ до мобільного застосунку російського МНС і почали надсилати неправдиві попередження мільйонам користувачів.
У повідомленнях стверджувалося, що по всіх регіонах росії нібито запущено ядерні боєголовки на системах доставки P1-SUN. Людей закликали негайно запасатися продуктами на три тижні та ховатися в підвалах.
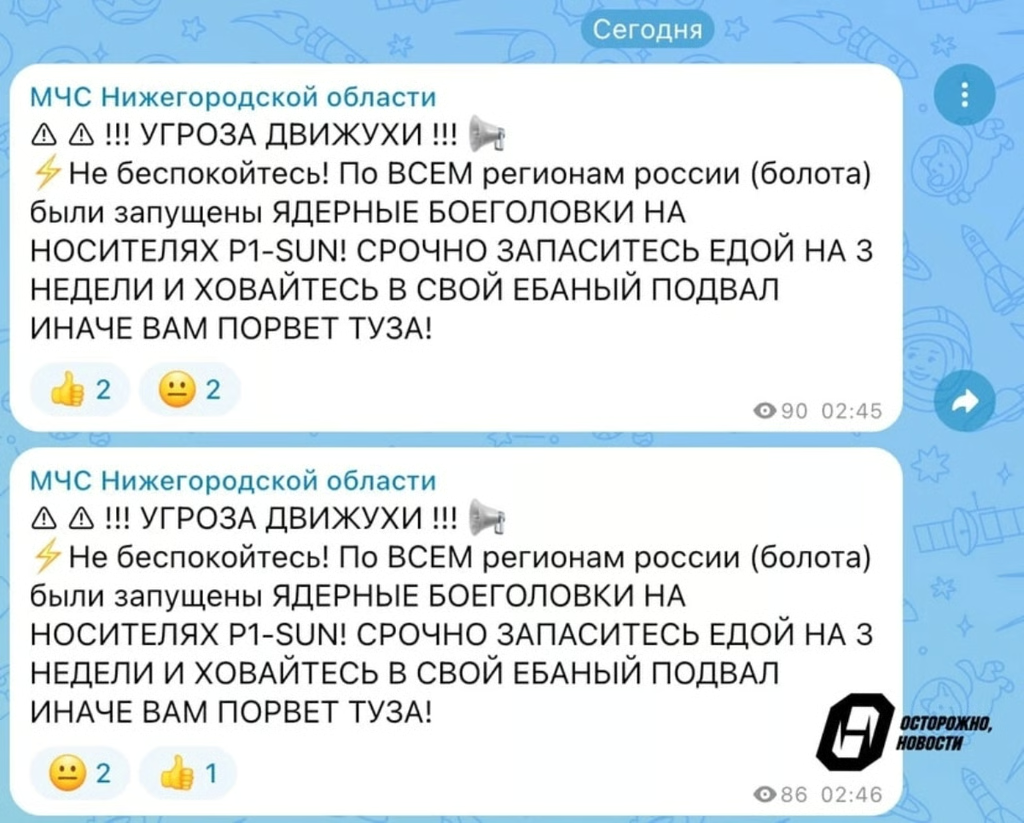
Частина сповіщень містила нецензурну лексику та відверті насмішки. В одному з них хакери писали:
«Не хвилюйтеся! ЯДЕРНІ БОЄГОЛОВКИ НА СИСТЕМАХ ДОСТАВКИ P1-SUN запущено по ВСІХ регіонах росії (болотах)! ТЕРМІНОВО ЗАПАСАЙТЕСЯ ЇЖЕЮ НА 3 ТИЖНІ ТА ХОВАЙТЕСЯ У СВОЇХ ЙОБАНИХ ПІДВАЛАХ, ІНАКШЕ ВАМ ПІЗДА!»
Цікаво, що згадана хакерами P1-SUN взагалі не є системою доставки ядерної зброї. Насправді це український дрон-перехоплювач компанії SkyFall, призначений для знищення російських ударних безпілотників, зокрема «Шахедів».
Після появи підроблених повідомлень відповідальні служби обох країн виступили з офіційними роз’ясненнями. Вони підтвердили компрометацію мобільних застосунків і тимчасово вимкнули push-сповіщення, щоб зупинити поширення фейків. Згодом їхню роботу відновили.
Українська Державна служба з надзвичайних ситуацій повідомила у своєму Telegram-каналі, що загальнонаціональна система оповіщення продовжує працювати. Російське МНС також визнало масовану кібератаку на свій мобільний застосунок. У повідомленні від 2 листопада відомство зазначило, що зловмисникам вдалося організувати розсилку неправдивої інформації населенню, а фахівці працюють над усуненням вразливості та відновленням нормальної роботи сервісу. При цьому точний спосіб проникнення до систем оповіщення та особи атакувальників залишаються невідомими.
Попри схожий характер фальшивих повідомлень і невеликий проміжок часу між інцидентами, доказів того, що обидва злами здійснила одна група, наразі немає. Кіберкореспондент BBC Джо Тайді повідомив із посиланням на джерело в українській хактивістській спільноті, що атаки могли бути взаємною відповіддю.
За словами одного з українських хактивістів, втручання в системи екстреного оповіщення раніше не застосовували через моральні та етичні міркування. Втім, подібні інциденти вже траплялися. У лютому 2023 року хакери втрутилися в роботу російських систем екстреного оповіщення, після чого в кількох регіонах росії та окупованому Криму пролунали фальшиві сигнали повітряної тривоги.
Нинішні атаки вкотре показали, що злам систем екстреного оповіщення може перетворити інструмент попередження про небезпеку на канал поширення паніки. Хоча роботу сповіщень відновили, питання захисту таких сервісів залишається особливо важливим під час війни.