30.06.2025
1 хв
698


Серйозна вразливість Bluetooth у 16 популярних моделях дронів DJI може дозволити хакеру, який перебуває поблизу, відключити оператора та потенційно перехопити керування дроном без автентифікації.
Проблема стосується лінійок Mavic і Mini китайського виробника комерційних дронів, а також моделей Air 3, Air 3S, Neo, Flip, Avata 2 та Avata 360. Дослідники з безпеки Абдельрахман Юсеф і доктор Джордан Самхі виявили вразливість CVE-2026-78306 у механізмі автентифікації команд, які дрони DJI отримують через Bluetooth. Уразливість отримала оцінку 8,5 з 10 за шкалою серйозності, що вказує на високий рівень небезпеки та необхідність якнайшвидшого усунення проблеми.
Згідно з описом вразливості, Bluetooth використовується для підключення до Wi-Fi-інтерфейсу дрона та обміну мережевими даними. Однак дослідники виявили, що лише три команди, отримання назви Wi-Fi-мережі, пароля та MAC-адреси, фактично перевіряють наявність довіреного універсального унікального ідентифікатора (UUID).
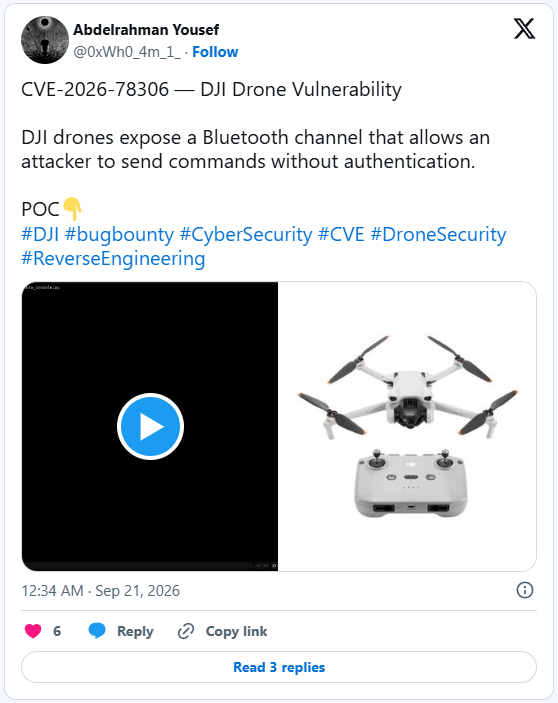
Інші команди не мають такої перевірки. Це означає, що будь-хто в зоні дії Bluetooth може надсилати неавторизовані інструкції за допомогою DUML, власного протоколу DJI для зв’язку між дроном і контролером.
Створений дослідниками доказ концепції (PoC) показує, що неавторизовані команди дозволяють змінювати пароль і назву Wi-Fi-мережі, змінювати параметри бездротового зв’язку, вимикати або перезапускати Wi-Fi та Bluetooth, перезавантажувати або вимикати дрон, а також скидати його конфігурацію.
Деякі команди скидання впливають на систему дрона, польотний контролер, підвіс камери, саму камеру, Wi-Fi та конфігурацію програмно визначуваного радіо. Інші можуть відформатувати носій із медіафайлами та стерти системні журнали пристрою.
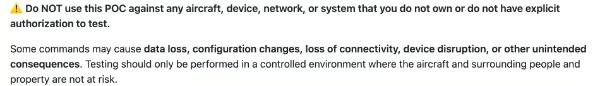
У застереженні дослідники попереджають, що їхній PoC може призвести до «втрати даних, зміни конфігурації, втрати з’єднання та перебоїв у роботі пристрою». Вони наголошують, що використовувати інструмент слід лише в контрольованому середовищі та на системах, на тестування яких дослідники мають дозвіл.
Крім того, у своєму інструменті вони навмисно додали додатковий етап підтвердження перед виконанням команд, які вважають небезпечними. Наприклад, одна з команд, що скидає налаштування системи, польотного контролера, підвісу, камери, Wi-Fi та програмно визначуваного радіо, супроводжується попередженням: «Скидання налаштувань польотного контролера може перезапустити двигуни».
Зловмисник може скористатися цими недоліками, щоб змінити пароль Wi-Fi дрона, проникнути до його внутрішньої мережі та потенційно знайти шлях до інтерфейсу керування польотом. У такому разі він теоретично зможе надсилати дрону команди керування.
Водночас захоплення дрона безпосередньо в польоті є лише потенційним наслідком цієї вразливості. Дослідники не демонстрували такий сценарій у своєму доказі концепції.
Наразі немає повідомлень про використання цієї вразливості у реальних атаках. Вона також не внесена до каталогу відомих експлуатованих вразливостей CISA.
Навіть якщо зловмиснику не вдасться повністю перехопити керування дроном, дослідники попереджають про можливу «втрату зв’язку». Це означає, що з’єднання між дроном і людиною, яка ним керує, може бути перерване або порушене.
Оскільки дрони сьогодні використовують не лише для фотографування, а й для геодезичних робіт, доставки та поліцейської розвідки, такі збої можуть мати наслідки, що виходять далеко за межі пошкодження або втрати самого літального апарата.
CVE-2026-78306 стала однією з кількох вразливостей DJI, які Юсеф і Самхі розкрили у серпні.
Серед інших проблем дослідники виявили медіасервер, доступ до якого не вимагав автентифікації, FTP-сервіс, що використовував однакові вбудовані облікові дані на всіх пристроях, а також іншу проблему медіасервера, через яку могла розкриватися інформація, що не мала бути доступною.
Ще одна вразливість, оприлюднена в серпні, стосувалася передавання даних DUML через Bluetooth без шифрування. Через це будь-хто поблизу потенційно міг перехопити та прочитати ці дані.