01.09.2026
1 хв
147


Розробники можуть підключати Android-смартфон до комп’ютера через USB або Wi-Fi, щоб отримати розширений доступ для налагодження. Тепер небезпечне шкідливе ПЗ навчилося встановлювати такий самий доступ безпосередньо зі смартфона. І цим процесом керує штучний інтелект.
Воно запитує лише один дозвіл, доступ до Служби спеціальних можливостей. Шкідливе ПЗ може мати багато облич, наприклад маскуватися під Chrome або популярний стримінговий застосунок, змінюючи значки та назви на льоту. Навіть якщо користувач натисне «Видалити», процес видалення буде скасовано. Зразок шкідливого ПЗ з Китаю, отриманий дослідниками Zimperium, майже не має прямого доступу до даних і пристрою, проте використовує нетипову техніку, щоб отримати майже повний контроль над телефоном. Воно викрадає банківські облікові дані, PIN-коди, паролі, перехоплює дані, контролює екран, реєструє натискання клавіш і може виконувати майже будь-які інші дії.
Як? Воно підключається до пристрою зсередини самого пристрою за допомогою Android Debug Bridge, або ADB. Розробники використовують ADB, коли їм потрібен глибший адміністративний доступ. Вони підключаються до телефону через USB або Wi-Fi, запускають інструмент командного рядка та можуть виконувати команди, встановлювати програми, передавати файли, налагоджувати код тощо. Шкідливе ПЗ під назвою RatHat встановлює таке саме з’єднання зсередини телефону та підключається до зовнішнього сервера, де працює агент штучного інтелекту, який дистанційно передає нові команди.
У відкритому доступі було виявлено щонайменше 162 шкідливі програми, які використовують нове корисне навантаження. Зловмисники розгорнули понад десяток серверів керування для контролю заражених пристроїв.
«Зловмисники постійно вдосконалюють своє шкідливе програмне забезпечення, щоб отримати непомітний, несанкціонований доступ до конфіденційної фінансової інформації», – йдеться у звіті дослідників Zimperium.
Оператори купують рекламу та розсилають цільові SMS-повідомлення, які ведуть на шахрайські фішингові сайти. Там користувачам пропонують завантажити файли, що маскуються під легітимні програми. Такі сайти спонукають жертв вручну завантажувати та встановлювати шкідливі APK-файли, обходячи суворі механізми захисту Play Protect. Дослідники кажуть, що метод розгортання вдосконалили так, щоб обходити виявлення Android у режимі реального часу за допомогою складних механізмів протидії аналізу.
Одного встановлення недостатньо. Шкідливий застосунок може динамічно змінювати свій зовнішній вигляд, видаючи себе за браузер, стримінговий сервіс або іншу програму. Він використовує складну соціальну інженерію, щоб отримати один критично важливий дозвіл, доступ до Служби спеціальних можливостей.
У деяких країнах користувачеві повідомляють, що цей дозвіл потрібен «через мережеві обмеження», а також пропонують фінансову приманку. Про це повідомили дослідники Zimperium.
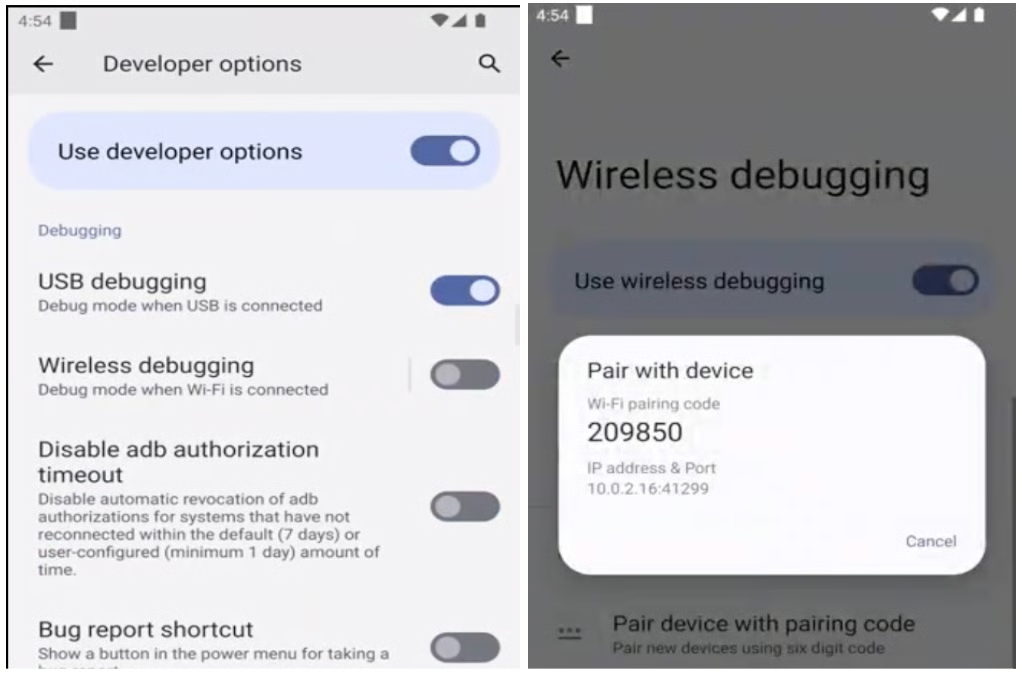
Щойно користувач надає цей дозвіл, ситуація різко ускладнюється. Служба спеціальних можливостей дозволяє шкідливому ПЗ імітувати жести та натискання. Воно відкриває «Налаштування», активує параметри розробника, сім разів натискаючи на «Номер збірки», потім запускає сполучення через бездротове налагодження, перехоплює PIN-код сполучення, проходить автентифікацію та отримує доступ до оболонки. Після цього ADB-з’єднання використовується для шпигунства, вилучення даних та розгортання додаткового корисного навантаження.
Шкідливе ПЗ надає зловмисникам прямий контроль над мережею, встановлюючи постійний канал командування й керування в режимі реального часу. Під час реальних атак воно також завантажувало два додаткові компоненти:
Агент Go, який перетворює доступ до ADB на постійний контроль. Цей компонент виконує команди, що обходять обмеження звичайних користувацьких застосунків, ускладнює зупинку шкідливого ПЗ, не дає йому переходити в режим сну, вимикає інші програми або навіть видаляє застосунки, пов’язані з безпекою.
Клієнт зворотного проксі-сервера frpc. Його єдина функція полягає в тому, щоб підтримувати захищений постійний тунель зв’язку із сервером командування та керування.
Основний застосунок уже містить велику кількість шпигунських функцій, які дозволяють викрадати облікові дані, захоплювати зображення екрана та введення, перехоплювати дані, зокрема SMS або коди 2FA/OTP, і навіть повністю стирати дані з пристрою.
«Додаток може запитувати права адміністратора пристрою, що надає йому можливість стерти дані з пристрою, якщо буде здійснено спробу видалення», – сказали дослідники.
Однак шкідливе ПЗ перехоплює будь-які діалогові вікна підтвердження видалення та показує фіктивне повідомлення про помилку, скасовуючи дії користувача. Навіть якщо користувачеві вдається видалити застосунок, зловмисник усе одно зберігає доступ до оболонки, а шкідливий сервіс автоматично встановлює його знову.
Особливо незвичною особливістю є те, що шкідливе ПЗ постійно взаємодіє з агентом штучного інтелекту. У звіті згадується «один із найпопулярніших у світі генеративних помічників штучного інтелекту».
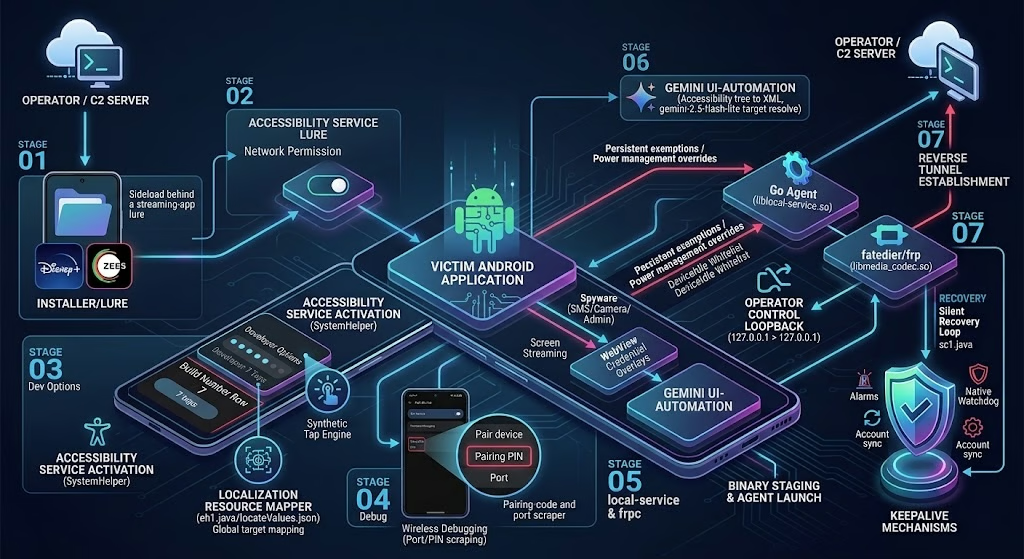
RatHat використовує штучний інтелект для відносно простих дій, наприклад для розуміння того, що відбувається на екрані, та визначення, де саме потрібно взаємодіяти з інтерфейсом. Основна увага операторів зосереджена на банківських і платіжних даних.
«RatHat здатний красти облікові дані деяких банківських і криптовалютних програм: шкідливе програмне забезпечення відстежує, яка програма працює на передньому плані, і, виявивши цільовий пакет, запускає відповідний механізм HTML-ін’єкції», – пояснюється у звіті.
Підроблені екрани входу, призначені для викрадення облікових даних, можуть також відображатися для інших платіжних застосунків, зокрема WeChat та Alipay.