21.09.2026
1 хв
335


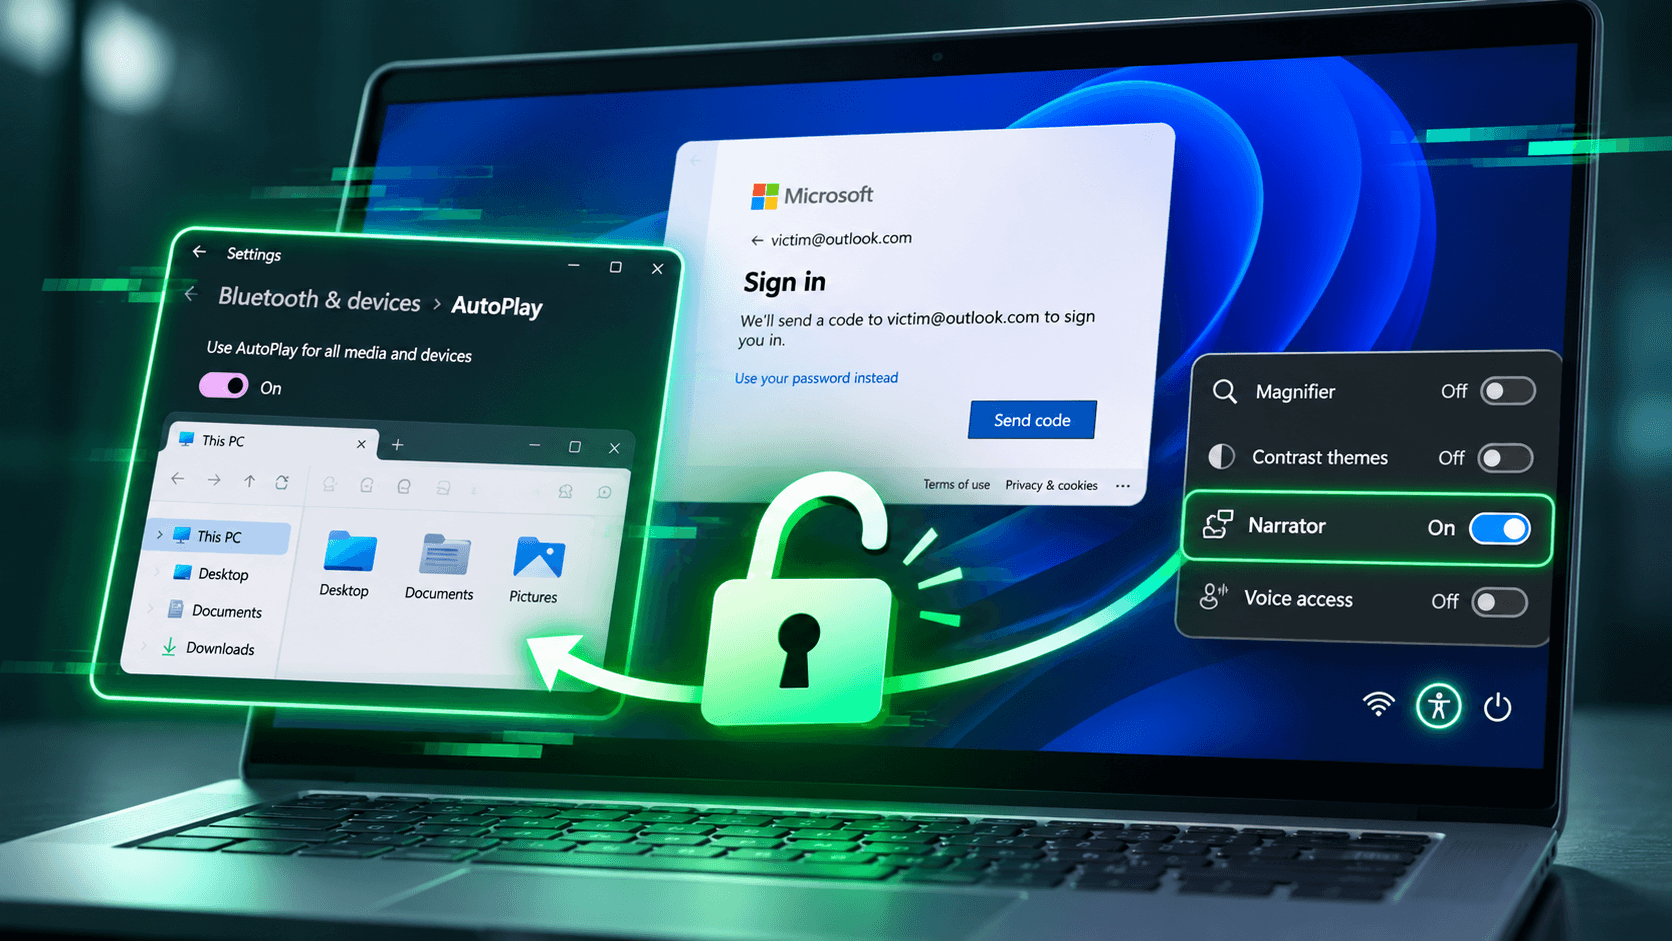
Дослідник безпеки Абдельхамід Насері (Abdelhamid Naceri), відомий під псевдонімом Nightmare Eclipse, продемонстрував нову вразливість Windows 11, яка дозволяє запускати програми на заблокованому комп’ютері без введення пароля або PIN-коду. Для атаки достатньо фізичного доступу до пристрою та використання стандартної функції Narrator. Метод працює навіть на оновлених системах із шифруванням BitLocker, а офіційного виправлення Microsoft на момент публікації не було.
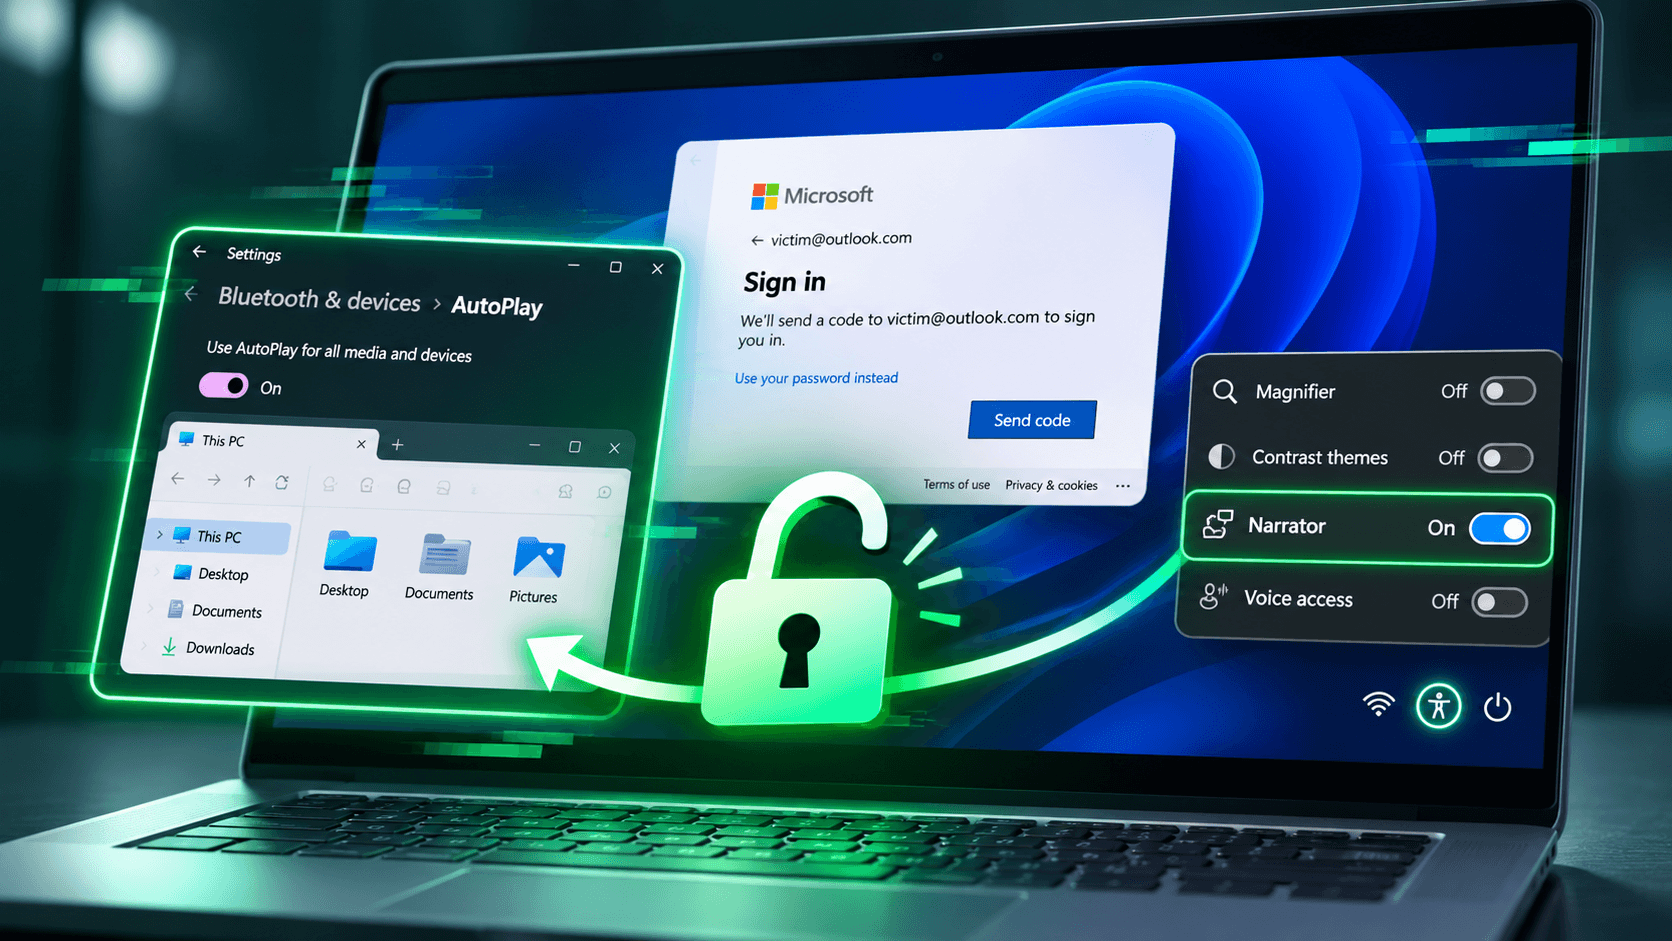
19 листопада 2026 року дослідник опублікував на GitHub інформацію про вразливість нульового дня, яку назвав FastUnlock. Вона зачіпає механізм автентифікації Windows 11 і дозволяє обійти частину обмежень екрана блокування, отримавши можливість виконувати код без входу до облікового запису користувача.
Насері перевірив атаку на комп’ютері з Windows 11 26H2, на якому були встановлені листопадові оновлення безпеки. Пристрій також використовував BitLocker для шифрування накопичувача. Попри це, досліднику вдалося отримати доступ до функцій системи, які за звичайних умов не повинні бути доступними із заблокованого екрана.
За словами фахівця, від моменту виявлення проблеми до успішної демонстрації атаки минуло лише п’ять хвилин. Він також заявив, що метод стабільно працював на всіх перевірених ним комп’ютерах. Водночас дослідник не підтвердив, чи зачіпає вразливість Windows 10.
Найцікавіше, що для обходу захисту використовувався не складний шкідливий інструмент, а стандартний компонент операційної системи — Narrator. Це вбудований екранний диктор Windows, призначений для користувачів із порушеннями зору. Він озвучує текст, кнопки та інші елементи інтерфейсу, дозволяючи керувати комп’ютером за допомогою клавіатури.
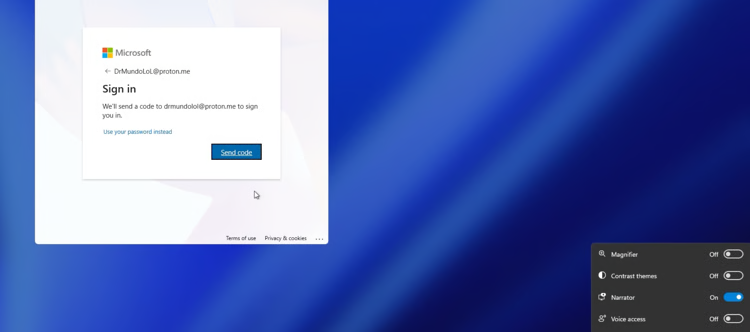
Проблема пов’язана з тим, як Narrator взаємодіє з інтерфейсом Windows під час відновлення доступу до облікового запису. За словами Насері, після оновлення дизайну екранного диктора Microsoft не забезпечила належну ізоляцію його інтерфейсу від середовища заблокованого комп’ютера.
Під час експерименту дослідник відкрив стандартний механізм відновлення PIN-коду, а потім активував Narrator. Через помилку програма отримала можливість взаємодіяти з фоновими елементами інтерфейсу, які не повинні бути доступними на екрані блокування.
Використовуючи клавіатурну навігацію, фахівець зміг перейти до додаткових можливостей Windows. Одним із ключових елементів демонстрації стало вікно оновлень Narrator, яке можна було відкрити, не завершуючи стандартну процедуру входу до системи.
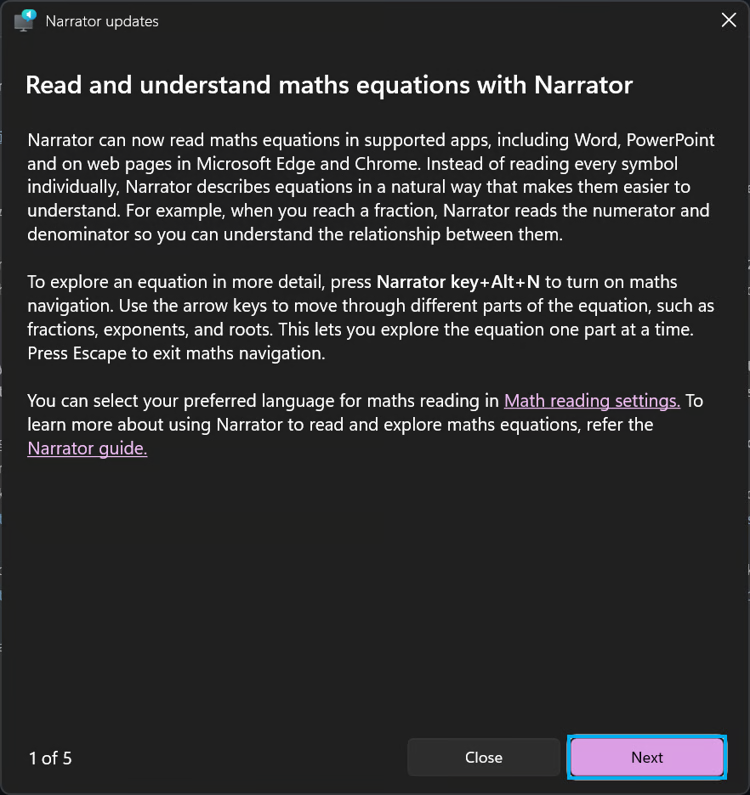
У результаті атакувальник отримував можливість виконувати програми в контексті службового облікового запису WSIAccount. Це системний обліковий запис Windows, який використовується для роботи механізмів вебавтентифікації та входу без пароля.
Важливо, що WSIAccount не має прав адміністратора. Тому успішна демонстрація FastUnlock сама по собі не означає автоматичного отримання повного контролю над комп’ютером. Однак можливість виконувати сторонній код без автентифікації вже становить серйозну загрозу для безпеки пристрою.
Результати дослідника незалежно перевірила компанія ThreatLocker. Інженер із дослідження загроз Кеннет Волкер (Kenneth Walker) відтворив атаку на тестовому комп’ютері й підтвердив можливість запуску файлів із зовнішнього накопичувача без входу до основного облікового запису Windows.
Під час перевірки фахівці зіткнулися з обмеженням: фізична клавіатура не дозволяла звичайним способом вводити текст під час навігації через Narrator. Проте проблему вдалося обійти, скориставшись екранною клавіатурою Windows.
Для експлуатації FastUnlock необхідні дві умови: фізичний доступ до комп’ютера та наявність облікового запису Microsoft, доступного через механізм відновлення входу. Отже, описаний метод не є дистанційною атакою, яку можна здійснити через інтернет без доступу до пристрою.
Особливу увагу дослідники приділили захисту BitLocker. Ця технологія шифрує дані на накопичувачі Windows і призначена, зокрема, для захисту інформації у випадку втрати або крадіжки комп’ютера.
Однак у стандартній конфігурації з автоматичним розблокуванням через TPM накопичувач може ставати доступним ще до входу користувача в систему. Саме тому обхід екрана блокування на вже запущеному комп’ютері потенційно дозволяє отримати доступ до даних, хоча сам алгоритм шифрування BitLocker при цьому не зламується.
Щоб зменшити ризик, ThreatLocker рекомендує використовувати попередню автентифікацію BitLocker із PIN-кодом (preboot PIN). У такому випадку перед завантаженням Windows необхідно ввести додатковий код, без якого накопичувач не розблокується.
Проте цей захід має важливе обмеження: він захищає комп’ютер, який вимкнений або перебуває в режимі гібернації. Якщо Windows уже завантажена й пристрій просто заблокований, такий PIN-код не усуває саму вразливість FastUnlock.
На момент оприлюднення інформації Microsoft ще не випустила виправлення для цієї проблеми. Дослідник закликав користувачів уважніше ставитися до фізичної безпеки пристроїв, доки вразливість залишається відкритою.
Абдельхамід Насері вже не вперше публікує інформацію про помилки Windows. Під псевдонімами Nightmare Eclipse та MSNightmare він раніше розкривав інші вразливості операційної системи, зокрема пов’язані з механізмами захисту Microsoft Defender і BitLocker. Його публікації супроводжуються тривалим конфліктом із Microsoft щодо обробки повідомлень про проблеми безпеки.
Історія з FastUnlock показує, що навіть повністю оновлена Windows 11 із зашифрованим накопичувачем може залишатися вразливою до атак за наявності фізичного доступу. Причому джерелом проблеми цього разу стала звичайна функція доступності, яка через помилку в обробці інтерфейсу дозволила обійти важливі обмеження екрана блокування.