

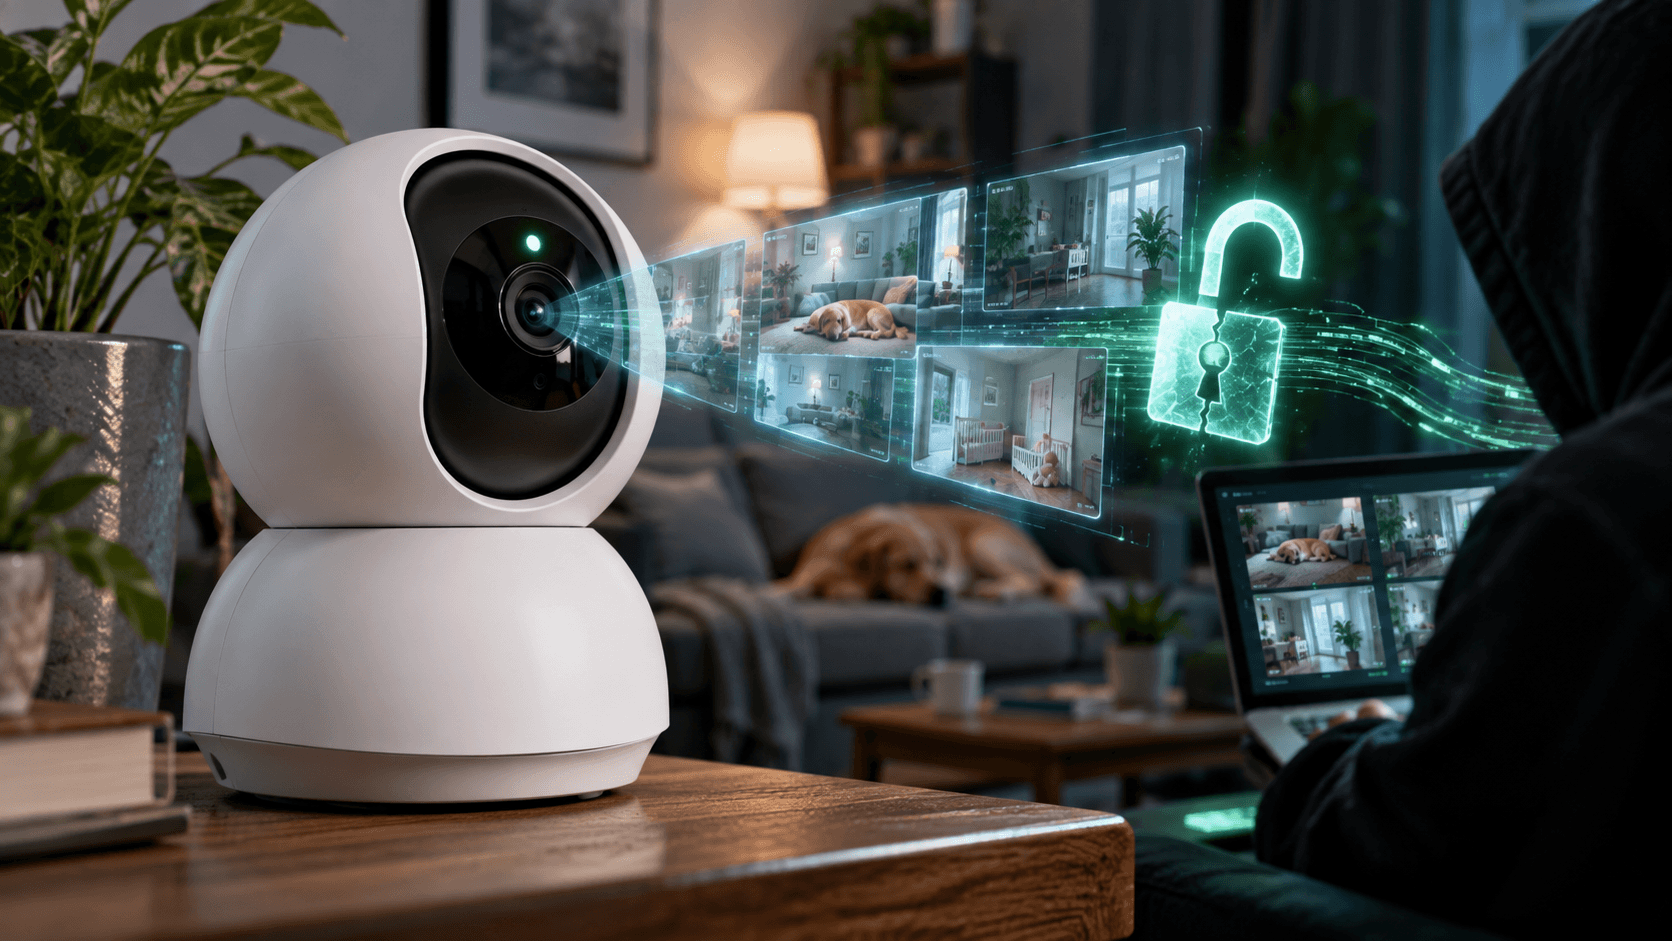
Дослідники виявили серйозні вразливості в популярних камерах TP-Link Tapo C200, через які зловмисник із мережевим доступом до пристрою міг отримати права адміністратора без пароля. Після цього він потенційно отримував доступ до прямої трансляції, збережених записів та інших функцій камери.
Проблеми виявили фахівці компанії OPSWAT під час дослідження прошивки TP-Link Tapo C200. Ці камери широко використовують для домашнього відеоспостереження, нагляду за домашніми тваринами та як відеоняні, а також у деяких бізнес-середовищах.
Дослідники знайшли три проблеми безпеки. Дві з них уже розкриті та отримали ідентифікатори CVE-2026-15315 і CVE-2026-15316. Деталі третьої, потенційно серйознішої вразливості, поки не публікують, оскільки OPSWAT продовжує працювати з TP-Link над її перевіркою та виправленням.
Одна з виявлених проблем, CVE-2026-15315, дозволяла зловмиснику з мережевим доступом до камери обійти систему входу та отримати права адміністратора, не знаючи пароля власника. Tapo C200 використовує механізм автентифікації challenge-response, за допомогою якого система повинна перевіряти, чи справді користувач знає пароль камери.
Однак дослідники з’ясували, що певні дані, які камера вже надсилала під час автентифікації, можна було повторно використати в наступному запиті. Через помилку система приймала їх як підтвердження автентифікації. За словами дослідників, після отримання мережевого доступу для проведення атаки потрібно лише кілька шкідливих запитів, а весь процес може зайняти лише кілька хвилин.
Після отримання адміністративного доступу зловмисник міг використовувати функції, які зазвичай доступні лише власнику камери. Зокрема, змінювати налаштування пристрою, переглядати пряму відеотрансляцію та отримувати доступ до збережених записів.
Особливо небезпечною така атака стає, якщо Tapo C200 використовується як відеоняня. У такому випадку зловмисник потенційно отримує доступ до нічного бачення, функції виявлення плачу та двостороннього аудіозв’язку.
Як попереджають дослідники OPSWAT:
“Якщо камеру C200 використовувати як радіоняню, зловмисник може отримати доступ до функцій, що стосуються приватності, зокрема до відеотрансляції в реальному часі, нічного бачення, функції виявлення плачу та двостороннього аудіозв’язку.”
Під час дослідження фахівці OPSWAT виявили ще одну проблему, яка потенційно дозволяє зловмиснику повністю захопити камеру та використати її як точку входу для атак на інші пристрої в тій самій мережі.
Технічні подробиці цієї вразливості поки не розкривають. OPSWAT продовжує координувати роботу з TP-Link, щоб виробник міг підтвердити проблему та підготувати необхідне виправлення. Дослідники повідомили, що додаткові технічні деталі опублікують після появи відповідних виправлень і завершення процесу скоординованого розкриття інформації.
Друга вже розкрита проблема отримала ідентифікатор CVE-2026-15316. Вона пов’язана з обробкою конфігураційних даних під час початкового налаштування камери.
Зловмисник із мережевим доступом міг навмисно передати пристрою великий обсяг даних, що призводило до збою сервісу керування камерою. У результаті пристрій ставав недоступним, а законний власник тимчасово втрачав можливість керувати ним, доки сервіс не відновлював роботу.
Усі три проблеми виявив у лабораторних умовах дослідник Khoi Tran під керівництвом Thai Do під час аналізу прошивки камери в межах програми OPSWAT для аспірантів.
TP-Link випустила оновлену прошивку та опублікувала рекомендації з безпеки 18 серпня. Дві розкриті вразливості зачіпають камери Tapo C200, які працюють на прошивках, випущених до цього оновлення.
Власникам таких камер рекомендують якнайшвидше встановити останню версію прошивки, не відкривати камери для прямого доступу з інтернету та належним чином захистити Wi-Fi-мережу. Компаніям також радять ізолювати мережі, до яких підключені камери, та дозволяти доступ до них лише авторизованим пристроям і користувачам.