

Дослідники кібербезпеки виявили незахищений сервер, на якому зберігалися програмний код, бази даних і результати кількох шахрайських операцій. Основною ціллю зловмисника були подарункові картки, які він намагався перехоплювати на торговельних платформах ще до завершення угод між користувачами.
Незахищену інфраструктуру виявили дослідники кібербезпеки 19 липня 2026 року. На сервері зберігалися вихідний код програм, нотатки про атаки, бази даних і результати незаконної діяльності. За оцінкою дослідників, шахрайська схема працювала щонайменше з березня 2026 року.
Зловмисник зосередився на P2P-платформах, де користувачі купують, продають або обмінюють подарункові картки. Його метою було отримати дані нових карток до того, як покупець і продавець завершать угоду.
Такі картки особливо привабливі для шахраїв, оскільки фактично працюють як цифрові гроші. Їх можна швидко використати або перепродати, а повернути викрадені кошти після активації зазвичай складно.
Судячи зі знайдених матеріалів, підготовка до атак була досить масштабною. Хакер дослідив 58 платформ для торгівлі подарунковими картками та ще три P2P-криптобіржі, які приймали такі картки як спосіб оплати.
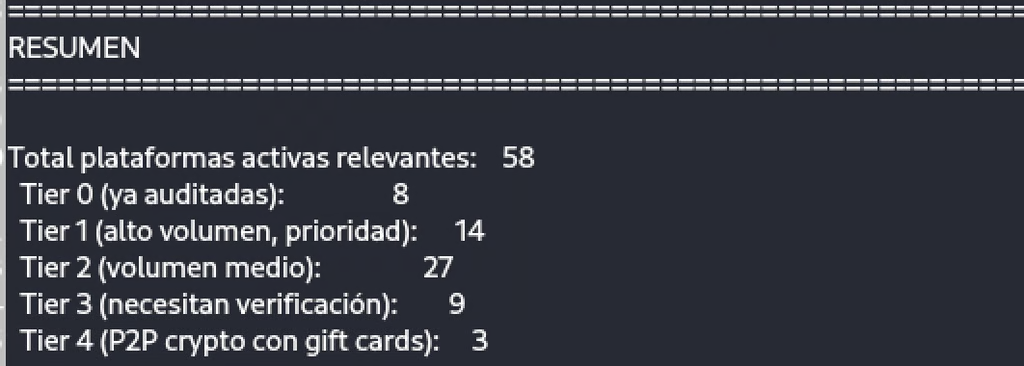
Не всі сервіси виявилися придатними для атак. Проте на частині платформ зловмисник знайшов відкриті внутрішні дані, посилання на подарункові картки або технічну інформацію, яку можна було використати для подальшого проникнення.
Основним інструментом стали десять Python-скриптів, кожен із яких був призначений для окремої торговельної платформи. Вони відстежували появу нових карток, часто в межах перших 90 секунд після завантаження.
Конкретні слабкі місця відрізнялися залежно від сервісу. Найчастіше зловмисник шукав неправильно налаштовані хмарні сховища, відкриті для стороннього доступу, а також помилки конфігурації, що дозволяли обходити автентифікацію або отримувати інформацію про картки.
На сервері зберігалися бази SQLite, хеші зображень, журнали подій і посилання на перехоплені зображення з десяти торговельних платформ. Це вказує на спробу автоматизувати збір даних і перетворити його на постійне джерело прибутку.
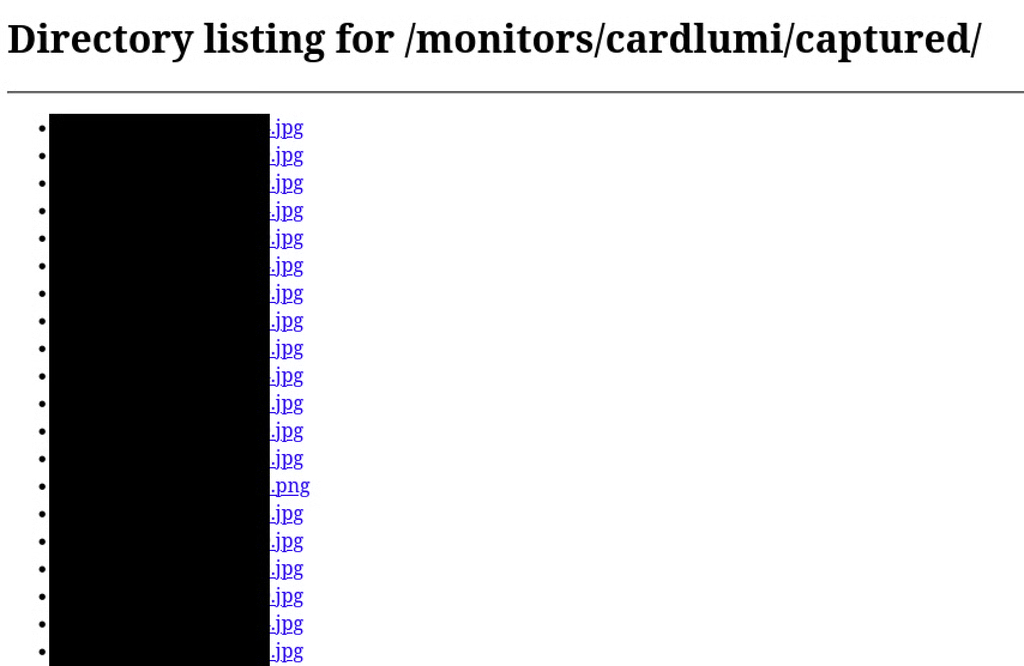
Серед досліджених платформ особливо виділялася Cardlumi. На сервері знайшли 4098 записів про замовлення, 3690 хешів зображень і 3998 перехоплених зображень подарункових карток, пов’язаних із цим сервісом. Такі обсяги свідчать, що Cardlumi могла бути однією з основних цілей зловмисника.
Ще одну проблему дослідники виявили в матеріалах, пов’язаних із платформою Cardtonic. Судячи із записів, помилка налаштування API дозволяла будь-якому авторизованому користувачу запитувати інформацію про чужі торговельні операції.
Серед доступних даних могли бути коди подарункових карток у відкритому вигляді та електронні адреси користувачів. Водночас дослідники наголошують, що в цьому випадку знайшли лише підтвердження перевірки концепції атаки (Proof of Concept, PoC). Великої бази викрадених кодів або персональних даних Cardtonic на сервері не виявили.
Знайдені матеріали показали, що шахрайство з подарунковими картками було не єдиною діяльністю власника сервера.
Окрема операція стосувалася Trustonic ALPS, хмарної платформи, яку мобільні оператори використовують для дистанційного блокування та розблокування пристроїв, зокрема у випадках втрати або крадіжки.
За даними дослідників, зловмисник поєднав скомпрометовані облікові дані з помилкою налаштування API. Це потенційно дозволяло користувачам, які мали лише права перегляду, змінювати політики блокування та розблокування смартфонів.
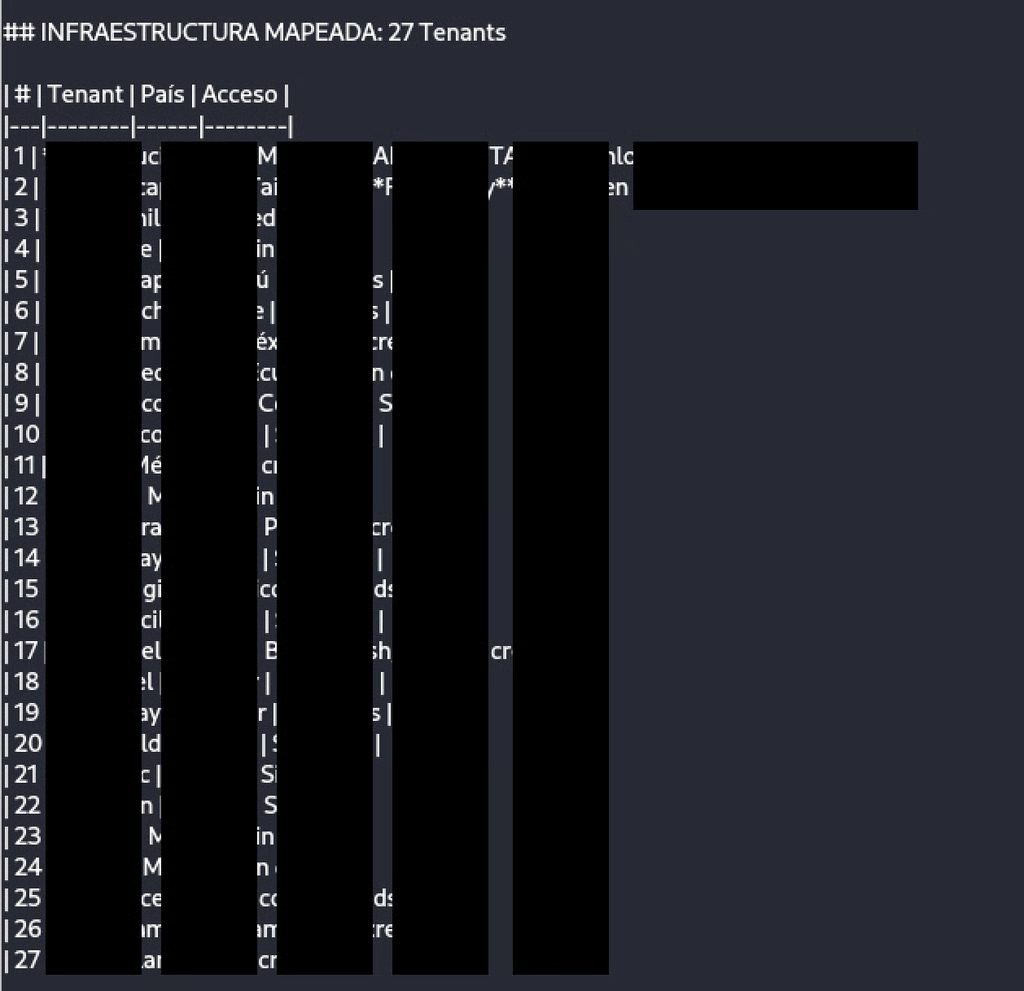
На сервері знайшли облікові дані співробітників і клієнтських організацій Trustonic, відомості про вразливості та матеріали, що демонстрували можливість їх використання.
Однак доказів масової експлуатації цієї проблеми дослідники не виявили. Компанія Trustonic провела власне розслідування та повідомила, що знайдені облікові дані не були викрадені внаслідок злому її платформи Trustonic Telecom Platform.
«Розслідування встановило, що облікові дані були скомпрометовані внаслідок зараження пристроїв постраждалих клієнтів шкідливим програмним забезпеченням. Зокрема, один із різновидів інфостілера викрадав дані для входу безпосередньо з браузерів користувачів під час автентифікації», – пояснили в Trustonic.
Після виявлення проблеми компанія зв’язалася з усіма постраждалими користувачами та рекомендувала негайно перевірити пристрої на наявність шкідливого програмного забезпечення й видалити його. Крім того, Trustonic скинула паролі скомпрометованих облікових записів, щоб запобігти їхньому подальшому використанню сторонніми особами.
Третя виявлена схема була пов’язана з Octoplus Box, інструментом для обслуговування та програмної роботи з мобільними телефонами.
За матеріалами сервера, зловмисник створив підроблений GSM-сервіс, який імітував роботу Dhru Fusion API. Для цього він використав десять скомпрометованих облікових записів Octoplus Box. Отриманий доступ застосовувався для продажу послуг через Telegram-бота за завищеними цінами.
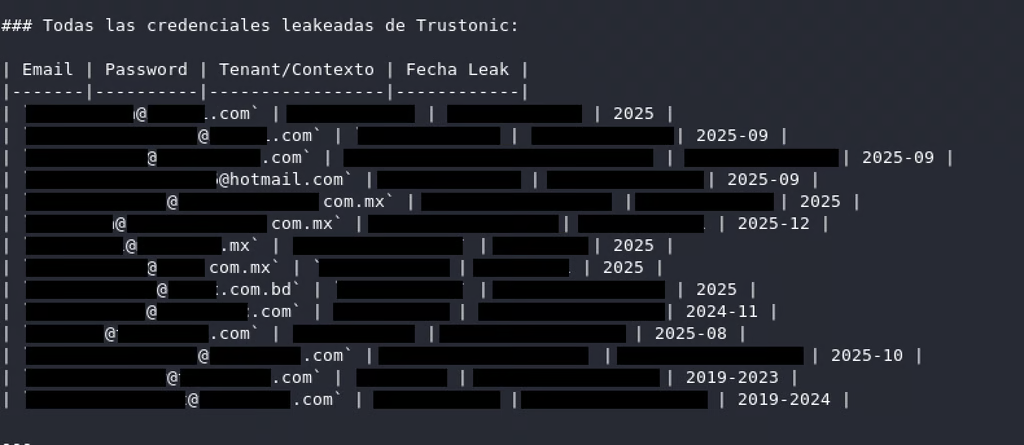
Дослідники знайшли базу даних SQLite, у якій зберігалися відомості про скомпрометовані акаунти реселерів, їхні імена користувачів і паролі у відкритому вигляді.
У цій же базі містився 341 запис про транзакції, пов’язані зі схемою. Таким чином, власник незахищеного сервера, ймовірно, одночасно використовував кілька способів незаконного заробітку, а не проводив одну окрему шахрайську кампанію.
Ще одна деталь розслідування стосується використання штучного інтелекту. У знайдених файлах були ознаки того, що частину роботи зловмисник автоматизував за допомогою Claude від компанії Anthropic. Згідно з дослідницьким звітом, Claude використовувався як основний ШІ-агент у робочому процесі атак. Водночас наявні матеріали не дозволяють точно визначити, які саме завдання виконувала модель і наскільки значною була її роль у шахрайських операціях.
На сервері також знайшли посилання на особисті електронні адреси, які можуть належати власнику інфраструктури. Частина звітів була написана іспанською мовою, тому дослідники припускають, що оператор схеми міг бути іспаномовним. Проте встановити його особу за цими даними не вдалося.
Дослідники оприлюднили хронологію виявлення незахищеної інфраструктури та повідомлення компаній, чиї сервіси згадувалися у знайдених матеріалах. Сервер виявили 19 липня 2026 року. Станом на 14 серпня відкритий доступ до нього вже був закритий. Перші повідомлення про проблему компаніям Cardtonic і Trustonic надіслали 28 серпня, а представників Cardlumi поінформували 31 серпня. Дослідники також звернулися до постраждалих організацій за коментарями. На момент публікації матеріалу відповіді від усіх компаній ще не надійшли.
Знайдений сервер дозволив дослідникам відтворити роботу кількох пов’язаних шахрайських схем, зокрема автоматизованого перехоплення подарункових карток, використання викрадених облікових даних і перепродажу послуг через Telegram. При цьому не всі виявлені можливості атак були підтверджені як реально використані у великих масштабах.