19.03.2024
1 хв
1196


Агресивна кампанія масової експлуатації за останні кілька тижнів призвела до компрометації понад 3800 інтернет-магазинів. Зловмисник використав критичну вразливість у Magento та Adobe Commerce, щоб отримати root-доступ до серверів, встановити скімери банківських карток і викрасти ключі платіжних шлюзів та інші дані, поставивши під загрозу клієнтів магазинів.
Від невеликих книгарень до великих міжнародних брендів, тисячі інтернет-магазинів опинилися під атакою, а дані їхніх клієнтів могли потрапити до рук зловмисників. Серед жертв є великий французький продавець кухонного приладдя, німецький оптовий постачальник гвинтів і кріплень, європейський продавець комп’ютерного обладнання, скандинавський ритейлер товарів для здоров’я, харчових добавок і велнес-продукції, кілька магазинів мерчу автомобільних брендів та постачальники автозапчастин.
Шкідливу кампанію виявили 14 вересня 2026 року. За наявними даними, один зловмисник почав масово компрометувати інтернет-магазини приблизно 4 вересня. Він називає себе Lockster, однак залишив частину власної інфраструктури незахищеною та доступною для будь-кого в інтернеті.
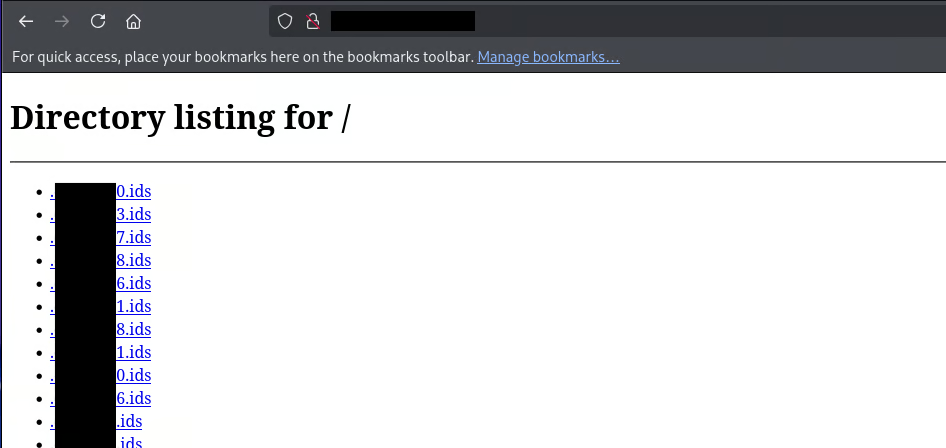
На відкритому проміжному сервері зберігалися дані, викрадені щонайменше з 3834 ідентифікованих вебсайтів, переважно інтернет-магазинів. Там також знаходилися шкідливий код, інструменти й інші артефакти Lockster, а також частина дампів викрадених даних, зокрема приватні ключі платіжного шлюзу Braintree. Точна кількість скомпрометованих банківських карток невідома, оскільки більшість записів шкідливе ПЗ передавало на інші захищені сервери.
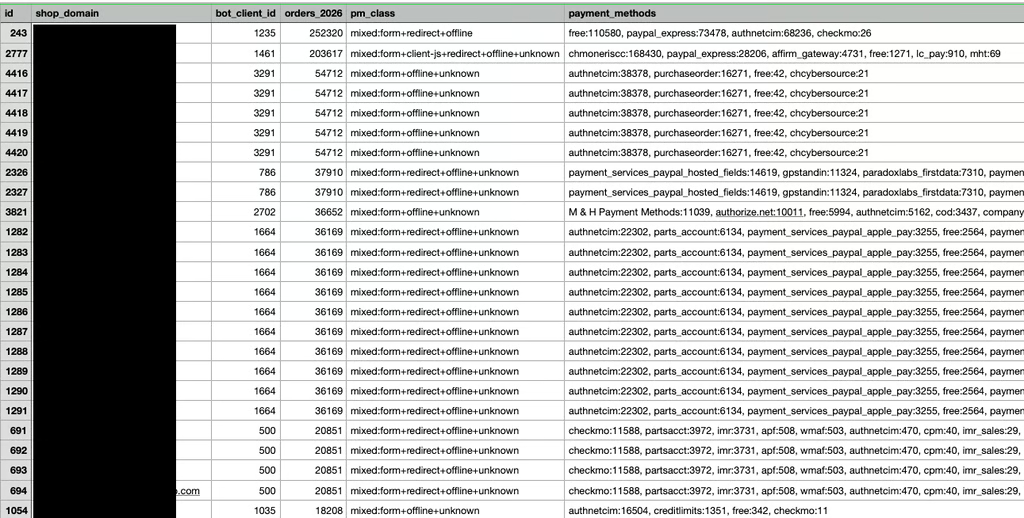
«Загалом ці вебсайти обробили щонайменше 2 мільйони замовлень у 2026 році», – заявив дослідник безпеки Арас Назаровас.
Lockster є лише однією з кількох хакерських груп, які використовують нещодавно розкриту критичну zero-day вразливість у Magento та Adobe Commerce. Уразливість першою виявила компанія Sansec, яка назвала її StyleSmuggler. Виявлена інфраструктура та шкідливі інструменти частково збігаються з індикаторами компрометації (IoC), детально описаними у звіті Sansec про експлуатацію zero-day.
Adobe закрила StyleSmuggler за допомогою екстреного виправлення та закликала адміністраторів негайно оновити системи й провести ротацію облікових даних.
На скомпрометовані сайти магазинів Lockster встановлював скімер банківських карток. Це шкідливе ПЗ перехоплювало дані кредитних і дебетових карток, а також іншу інформацію користувачів під час оформлення замовлення. Скімер є поліморфним: на кожному зламаному вебсайті використовується дещо змінена версія шкідливого коду, що ускладнює його виявлення традиційними антивірусними засобами.
Шкідливе ПЗ націлюється на форму оформлення замовлення та збирає номер картки, CVV/CVC, термін дії, спосіб оплати, ім’я та прізвище, адресу, номер телефону й електронну пошту. Також фіксуються hostname магазину, User-Agent браузера та час проведення операції.
Маючи root-доступ, зловмисник також розшифровував і викрадав приватні ключі продавців для платіжних шлюзів, зокрема Braintree та Authorize.net, через які магазини приймають платежі банківськими картками. Чинні merchant ID разом із приватними ключами можуть використовуватися для шахрайських списань і повернення коштів, а також для отримання доступу до додаткових платіжних даних.
«Звичайні відвідувачі не мають жодних ознак того, що вебсайт міг бути скомпрометований», – попередив Назаровас.
Крім того, хакер розгортав серверний сніфер для перехоплення інших конфіденційних даних, пов’язаних із замовленнями, ключами та роботою магазину. Для окремих цілей зловмисник використовував додаткові дії після проникнення, зокрема DNS poisoning, злам хешів паролів, перевірку камер відеоспостереження та password spraying.
«Деякі артефакти вказували на спеціальні дії після експлуатації для окремих цілей. Серед них DNS poisoning, злам хешів паролів, перевірка камер відеоспостереження та password spraying», – розповів Назаровас.
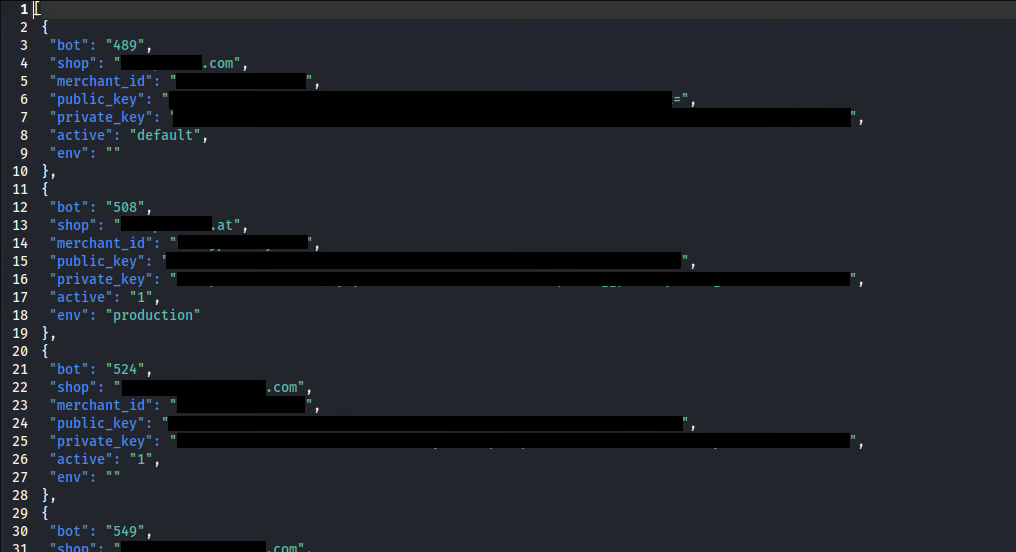
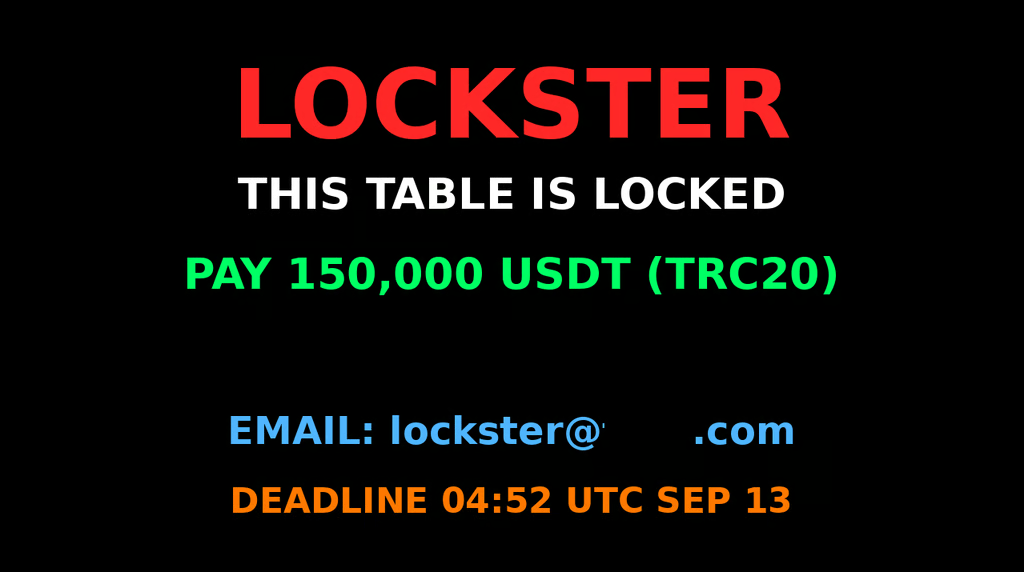
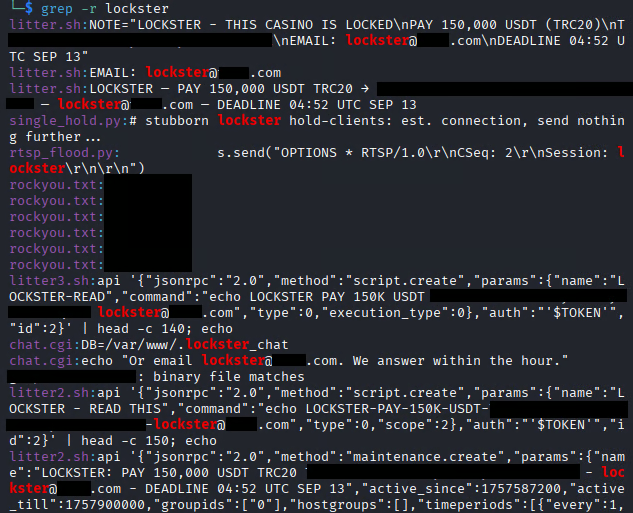
Різні типи викраденої інформації передавалися на кілька окремих серверів, контрольованих зловмисником. Виявлені дані також свідчать, що Lockster намагався вимагати гроші у своїх жертв. Серед знайдених артефактів була записка з вимогою викупу, надіслана одному з казино, в якій зловмисник вимагав $150 000.
Adobe Commerce та Magento базуються на одному й тому самому програмному забезпеченні для електронної комерції. Adobe придбала Magento у 2018 році за $1,68 млрд, а пізніше перейменувала платні комерційні версії платформи на Adobe Commerce.
Magento є однією з основних платформ електронної комерції поряд із Shopify та WooCommerce. Її використовують як великі бренди, так і тисячі невеликих магазинів, а загальна кількість активних інтернет-магазинів на Magento перевищує 150 000.
Зловмисник використовував заздалегідь підготовлений список магазинів, які працювали на Magento версій від 2.4.2 до 2.4.9. На сервері не знайшли даних про те, як саме був сформований цей список. Хакер міг використовувати сервіси для сканування вебінфраструктури або власні краулери.
Щоб скористатися вразливістю неавтентифікованого віддаленого виконання коду (RCE) та отримати root-доступ до Magento-сервера, зловмисник надсилав один HTTP POST-запит до незахищеного endpoint /customer/address_file/upload. Після цього він завантажував спеціально сформований polyglot GIF-файл, який виглядав як звичайне зображення, але містив прихований виконуваний PHP-код.
Файл передавався через спеціальне поле запиту custom_attributes[country_id], а система не могла належним чином перевірити завантажений вміст. POST-запит також використовував спеціальний трюк із форматуванням для ін’єкції команд, змушуючи системні файли вебсервера прочитати та виконати прихований код.
За потреби Lockster використовував і кілька інших відомих уразливостей для підвищення привілеїв.
«Вихідний код та артефакти вказують на те, що Lockster керує основною кампанією, відповідальною за початкову експлуатацію zero-day вразливості», – заявив Назаровас.
У початковому звіті Sansec детально описані індикатори компрометації, пов’язані з кампанією з експлуатації zero-day. Серед збігів є домени для виведення даних банківських карток, C2-інфраструктура, замаскована під NTP, а також бекдори kworker і fc-cache.
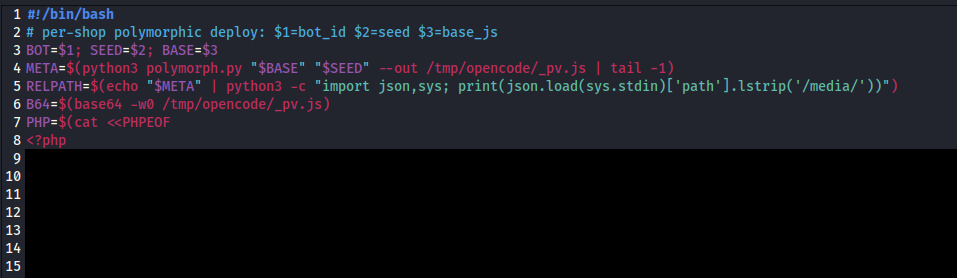
За часовими позначками на сервері вдалося встановити, що окремі дії після успішного проникнення зловмисник почав виконувати 6 вересня 2026 року. Хоча у відновлених даних немає прямих згадок про використання штучного інтелекту, характер кампанії вказує на можливе масштабне застосування агентних AI-систем для автоматизації. Завдання координувалися та відстежувалися між пронумерованими ботами, а шкідливі скрипти багаторазово змінювалися та вдосконалювалися для розширення можливостей кампанії.
На скомпрометованих вебсайтах Lockster створював щонайменше три різні механізми для збереження доступу. Першим був прихований системний імплант, написаний на Rust. Фоновий процес отримував назву kworker або fc-cache, щоб маскуватися під звичайний системний процес, і підтримував приховане зашифроване з’єднання з командно-контрольним сервером (C2) через NTP та WebSocket.
Другим механізмом був бекдорний доступ через SSH. Зловмисник створював кілька системних облікових записів, захищених криптографічними ключами secb_key (Ed25519) та одним спільним паролем. Використовувалися такі імена користувачів: cfgmgr, monclean, pkgsync, opsmaint, apppush, bakctl, pkgpulse, cachehook, dbaide, pkgprobe, jobaide, tracguard.
Третім механізмом були додаткові облікові записи адміністратора Magento. Зловмисник викрадав наявні облікові дані адміністраторів і додавав до платформи власні профілі з адміністративними правами.
Крім того, Lockster, схоже, розумів, що ту саму вразливість використовують й інші хакери, тому намагався захистити вже скомпрометовані сервери від конкурентів. Він відключав шість найпоширеніших облікових записів адміністраторів, щоб прибрати типові цілі для інших атакувальників, а також постійно відстежував, на яких із захоплених сайтів уже встановили виправлення. Після цього зловмисник вживав додаткових заходів, щоб зберегти доступ або заблокувати інших хакерів.
Виявлена інфраструктура Lockster ще раз показує, наскільки важливо якомога швидше оновлювати критично вразливі системи. Однак одного встановлення екстреного виправлення VULN-39341 (APSB26-146), випущеного Adobe, вже недостатньо. Якщо магазин працював на вразливій версії, його варто вважати потенційно скомпрометованим.
Власникам магазинів на Magento та Adobe Commerce рекомендують перевірити сервери на наявність індикаторів компрометації, описаних у звіті Sansec. Адміністраторам варто перевірити мережеві звернення до шкідливих доменів, наявність бінарних файлів kworker і fc-cache, а також файлу sk.js, який використовується як скімер банківських карток. Він може розташовуватися в каталогах /magento_root/pub/media/<...> або /magento_root/media/<...>.
Також необхідно перевірити два файли, пов’язані з обробкою платежів у Magento: PaymentInformationManagement.php та GuestPaymentInformationManagement.php. У них варто шукати шкідливі рядки fsnif2, fsnif1fsnif2c та $fsn_a['x_host'].
«Якщо виявлено будь-які індикатори компрометації, видаліть бінарні файли бекдорів і скімер, скиньте всі секретні ключі, до яких можна було отримати доступ зі скомпрометованого хоста, а також перевірте системні облікові записи адміністраторів і облікові записи адміністраторів Magento, щоб позбавити зловмисника доступу до системи», – заявив Назаровас.
Інформацію про виявлений сервер зловмисника передали відповідним органам.
Домени:
js-static[.]io
checkout-cdn[.]com
ntpsync[.]io
ntp[.]reposync[.]to
ntp[.]synctime[.]to
ntp[.]syncstime[.]to
Уразливості, які використовувалися для підвищення привілеїв:
CVE-2026-31431 «Copy Fail» (AF_ALG socket + splice + CMSG)
PwnKit, CVE-2021-4034
nf_tables LPE, CVE-2026-23111