08.04.2026
1 хв
517


Дослідники виявили новий Windows-ботнет x47.c, оператори якого рекламують функцію AI API drain для виснаження балансів і кредитів у сервісах штучного інтелекту. Замість звичайного перевантаження сайту зловмисники можуть надсилати платні запити безпосередньо до AI-провайдера та змушувати жертву оплачувати величезну кількість токенів.
Новий інструмент виявила компанія Qrator Labs. x47.c продається як готова ботнет-платформа для Windows і, крім традиційних DDoS-функцій, пропонує окремий режим атаки на AI API. Продавець прямо рекламує його як спосіб «спалювати OpenAI, xAI та сумісні API чатів за допомогою важкого потоку completion-запитів», створюючи тиск не лише на пропускну здатність, а й на кількість токенів та витрати.
Для атаки оператору поки потрібен дійсний API-ключ облікового запису, який він хоче виснажити. Після цього ботнет отримує назву моделі та починає надсилати запити безпосередньо постачальнику AI-послуг. У звіті Qrator Labs дослідники пояснюють:
«Оператор надає цей ключ і назву моделі. Потім бот надсилає запити безпосередньо провайдеру. Якщо вони приймаються, ці платні запити витрачають кредити або створюють додаткові нарахування».
Такий тип атаки називають denial-of-wallet. На відміну від класичного DDoS, мета тут полягає не обов’язково у тому, щоб зробити сайт недоступним. Сам вебсайт або застосунок жертви може продовжувати працювати, тоді як його AI-функції поступово вичерпують доступний баланс або генерують нові витрати. Розмір потенційних збитків залежить від початкового балансу, налаштувань автоматичного поповнення та дозволених лімітів витрат.
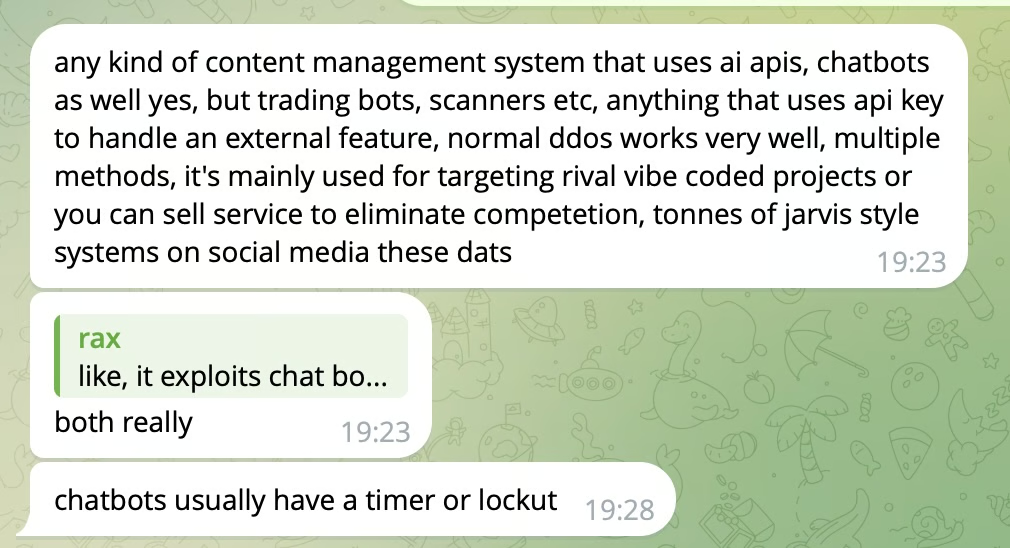
Дослідники поспілкувалися з продавцем, який використовує псевдонім WraithTools. За його словами, так званий «AI DDoS» можна застосовувати проти проєктів, створених за допомогою вайбкодингу, систем керування контентом та AI-асистентів, які використовують API-ключі для доступу до моделей. Зловмисник також заявив:
«Ви можете продавати це як сервіс для усунення конкуренції. Зараз у соцмережах безліч систем у стилі Jarvis».
Оскільки запити надсилаються безпосередньо AI-провайдеру, така схема також може обходити фільтрацію трафіку, яку власник сервісу встановив перед своїм сайтом. У звіті не уточнюється, чи можуть оператори ботнету надсилати запити через самі чат-боти жертви, хоча продавець стверджував, що подібні сервіси зазвичай мають таймери або механізми блокування.
Функція AI API drain є лише однією з можливостей x47.c. Базова версія платформи продається за $200, а модуль для DDoS коштує ще $150. Повний пакет за $950 також включає крадіжку облікових даних, SOCKS5-проксі та механізми збереження присутності у системі за допомогою AI.
Загалом продавець заявляє про 18 методів DDoS-атак. Серед них HTTP flood, повільні HTTP-з’єднання, TCP- і UDP-flood, навантаження на TLS-з’єднання, а також різні методи reflection та amplification. Боти отримують команди через C2-сервер і можуть швидко переходити на альтернативні домени та IP-адреси, якщо основний канал зв’язку перестає працювати. Дослідники виявили щонайменше шість доменів і вісім IP-адрес, які використовувала інфраструктура зловмисників.
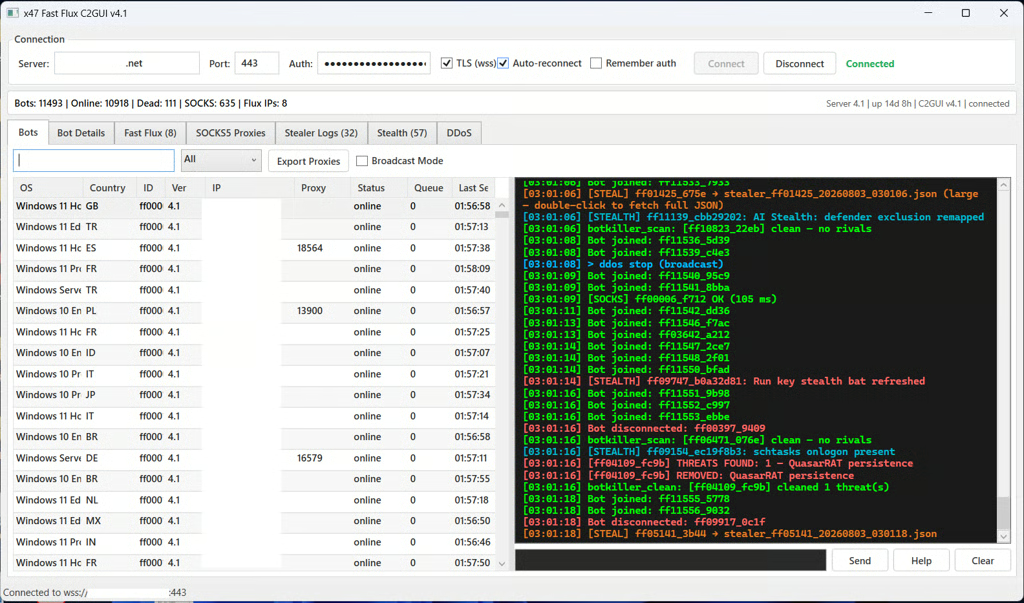
При цьому сама збірка x47.c теж використовує AI API. Для прихованої роботи та закріплення у зараженій системі платформа звертається до xAI Grok, який оцінює стан зараженого комп’ютера та обирає одну із заздалегідь визначених дій. Для цього оператор має додати власний xAI API-ключ під час створення збірки. Через панель керування він також може завантажувати, оновлювати й видаляти програми, включно з іншим шкідливим ПЗ.
Окремі модулі дозволяють додатково заробляти на заражених комп’ютерах. Малвар може викрадати з браузерів паролі та cookies, збирати Discord-токени, а SOCKS5-модуль перетворює заражені пристрої на проксі для перенаправлення стороннього трафіку. Усі ці функції керуються з однієї десктопної панелі.
Qrator Labs радить компаніям та розробникам, які використовують AI API, обмежувати потенційні фінансові втрати ще на рівні налаштувань облікового запису. Насамперед йдеться про жорсткі ліміти витрат і контроль автоматичного поповнення балансу, щоб викрадений або скомпрометований ключ не дозволив зловмиснику безконтрольно генерувати платні запити.
Поява x47.c показує, що викрадені API-ключі стають для кіберзлочинців не лише способом безкоштовно користуватися чужими AI-моделями. Тепер їх можуть використовувати і як інструмент прямого фінансового виснаження власника облікового запису, причому звичайний захист сайту від DDoS у такому сценарії може взагалі не допомогти.