Розробники шкідливого програмного забезпечення Remus Stealer пропонують кіберзлочинцям доступ до чужих поштових скриньок Gmail, який, за їхніми словами, зберігається навіть після зміни пароля та завершення активних сеансів. За таку можливість вони просять $1000 на місяць, однак Google заперечує наявність вразливості у своєму сервісі.
Дослідники кібербезпеки з Hudson Rock виявили нову функцію інфостілера Remus Stealer, призначеного для викрадення конфіденційних даних із заражених комп’ютерів. Його розробники стверджують, що тепер оператори можуть переглядати електронні листи жертв безпосередньо через панель керування шкідливим ПЗ, навіть якщо власник пошти змінив пароль або відкликав активні сеанси.
Функція з’явилася в рекламних матеріалах версії Remus Stealer 1.3.9 і доступна в тарифі Enterprise, який коштує $1000 на місяць. За словами розробників, для перехоплення електронних листів і кодів підтвердження програмі навіть не потрібно викрадати файли cookie браузера.
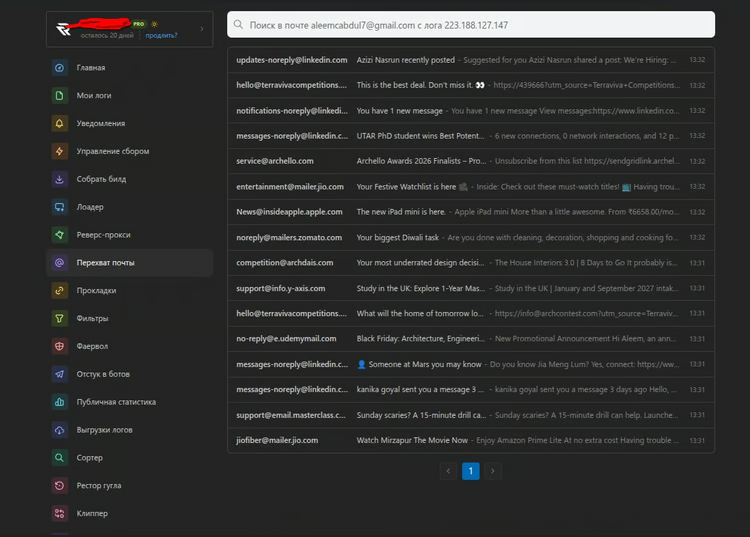
Опубліковані Hudson Rock скриншоти демонструють повноцінний інтерфейс поштової скриньки зі списком повідомлень, адресами відправників, часом отримання та пошуком. Оператор може вибрати запис про заражений комп’ютер, відкрити пов’язану з ним пошту, переглядати листи й навіть надати іншим користувачам доступ до цієї скриньки через спеціальне посилання.
Це означає, що потенційною ціллю стає не лише сама електронна пошта. Якщо зловмисники отримують можливість читати нові повідомлення, вони можуть перехоплювати посилання для скидання паролів, одноразові коди підтвердження та іншу інформацію, необхідну для доступу до сторонніх сервісів, зокрема криптовалютних платформ і робочих облікових записів.
Співзасновник Hudson Rock Алон Гал повідомив, що дослідники безпосередньо поспілкувалися з розробником Remus Stealer та людиною, яка публічно підтверджувала працездатність нового інструмента. За словами розробника, шкідлива програма взаємодіє з пам’яттю браузера, виконує необхідні дії та завершує роботу.
Один із користувачів сервісу заявив дослідникам, що доступ до поштової скриньки зберігається навіть після закриття браузера, скидання сеансу та зміни пароля Google. Сам розробник називає цю можливість вразливістю нульового дня, або zero-day, хоча незалежного технічного підтвердження такого механізму поки немає.
Крім того, автор Remus Stealer стверджує, що клієнти вже перевірили ефективність функції, а сама програма здатна обходити антифрод-механізми Google. Водночас розробник не розкрив технічних подробиць, які дозволили б незалежним фахівцям підтвердити ці заяви.
Дослідники Hudson Rock припускають, що Remus може отримувати або створювати повторно придатну авторизацію, поки користувач перебуває у своєму Gmail через заражений браузер. Після цього віддалений компонент потенційно здатний звертатися до поштової скриньки без повторного запуску шкідливої програми на комп’ютері жертви.
Однак такий механізм сам по собі не пояснює, чому доступ мав би зберігатися після повного відкликання викрадених дозволів. Дослідники не встановили конкретний токен, спосіб взаємодії з браузером або інший технічний механізм, який використовує нова функція. Також немає підтвердженого тесту, який продемонстрував би отримання нових листів після повного відновлення безпеки облікового запису.
У відповідь на запит журналістів представник Google заявив, що атаки інфостілерів, спрямовані на викрадення токенів сеансів із пристроїв користувачів, давно відомі фахівцям із кібербезпеки.
“Тут немає жодної вразливості в Gmail або Google.”
У Google наголосили, що компанія постійно вдосконалює вбудовані механізми захисту від викрадення сеансів та автоматично вживає заходів для захисту облікових записів у разі виявлення підозрілої активності. Користувачі можуть зробити викрадені сеанси недійсними, видаливши шкідливе ПЗ із зараженого пристрою та відкликавши активні сеанси.
Компанія також пояснила, чому звичайна зміна пароля не завжди розв’язує проблему. Якщо інфостілер залишається на комп’ютері, він може перехопити новий сеанс авторизації вже після того, як власник облікового запису змінив пароль. Тому спочатку необхідно усунути зараження, а потім відновлювати безпеку пошти.
Водночас Google не підтвердила існування нової вразливості Gmail, а дослідники Hudson Rock не змогли незалежно довести, що Remus Stealer справді зберігає доступ до нових листів після повного відкликання всіх відповідних дозволів.
Фахівці рекомендують не обмежуватися зміною пароля, якщо є підозра, що комп’ютер заражений інфостілером. Насамперед потрібно ізолювати пристрій, перевірити його на наявність шкідливих програм і повністю усунути зараження, перш ніж знову використовувати його для входу до важливих облікових записів.
Змінювати скомпрометовані паролі варто з іншого, безпечного пристрою. Після цього необхідно перевірити список підключених пристроїв через Google Account Devices, завершити невідомі сеанси та відкликати підозрілий доступ сторонніх застосунків. Додатково можна скористатися інструментом Google Security Checkup, який допомагає перевірити налаштування захисту облікового запису.
Окрему увагу слід приділити налаштуванням Gmail. Зловмисники можуть створити правила автоматичного пересилання листів, змінити фільтри, налаштувати делегований доступ або підключити сторонні поштові клієнти. Навіть після зміни пароля такі налаштування необхідно перевіряти вручну. Також варто переглянути способи відновлення облікового запису, останні події безпеки та захистити інші сервіси, пов’язані з цією електронною адресою.
Google додатково радить увімкнути Enhanced Safe Browsing у Chrome для посиленого захисту від небезпечних сайтів і завантажень, а також використовувати ключі доступу Passkeys для безпечнішої авторизації.
Попри гучні заяви розробників, наразі немає доказів, що Remus Stealer використовує невідому вразливість Google. Hudson Rock підтвердила наявність рекламованої функції перегляду пошти та отримала свідчення її користувача, проте незалежне тестування стійкості доступу після повного відновлення облікового запису не проводилося.
Головна небезпека полягає в тому, що Remus Stealer пропонує кіберзлочинцям зручний спосіб працювати з викраденими поштовими скриньками та потенційно використовувати їх для захоплення інших акаунтів. Саме тому після зараження інфостілером важливо перевіряти не лише пароль, а й пристрій, активні сеанси, дозволи застосунків та налаштування самої пошти.