18.09.2024
1 хв
1377


У ядрі Linux виявили критичну вразливість PwnEscape, яка дозволяє зловмисникам обійти ізоляцію віртуальних машин і отримати доступ до пам’яті основного сервера. Проблема отримала оцінку 9,3 бала з 10, а дослідник уже продемонстрував можливість повного захоплення хост-системи.
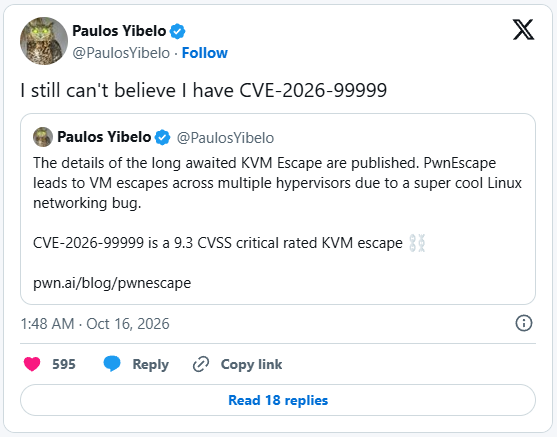
Вразливість отримала ідентифікатор CVE-2026-99999 і назву PwnEscape. Її виявив дослідник безпеки Паулос Єбело (Paulos Yibelo), який продемонстрував можливість виходу за межі віртуальної машини KVM та компрометації основного сервера.
Особливість проблеми полягає в тому, що вона зачіпає не саму технологію віртуалізації KVM, а мережевий стек ядра Linux. Через це потенційно під загрозою опиняються різні середовища віртуалізації, які використовують вразливу мережеву обробку Linux.
Для експлуатації достатньо надсилати спеціально сформовані мережеві пакети IPv4 ізсередини віртуальної машини. Атака не потребує підвищених привілеїв або взаємодії з користувачем, а її складність оцінюється як низька. Водночас зловмисник повинен мати можливість виконувати код у гостьовому середовищі, тому йдеться не про звичайну віддалену атаку через інтернет.
У своєму повідомленні в X Єбело зазначив, що PwnEscape дозволяє виходити за межі віртуальних машин у кількох гіпервізорах завдяки помилці в мережевому стеку Linux.
Проблема особливо небезпечна для хмарних платформ, де на одному фізичному сервері одночасно працюють віртуальні машини різних клієнтів. У разі успішної атаки зловмисник потенційно може вийти за межі власного середовища та отримати контроль над хостом, поставивши під загрозу інші розміщені на ньому системи.
У технічному звіті дослідник пояснив, що проблема виникає під час обробки контрольних сум мережевих пакетів. Коли віртуальна машина надсилає дані через мережу, ядро основного сервера може самостійно обчислювати контрольну суму, яка використовується для перевірки цілісності переданої інформації.
Для цього застосовується механізм відкладеного обчислення контрольної суми та службова функція skb_checksum_help. Віртуальна машина передає метадані, які вказують, де саме потрібно виконати обчислення та записати результат. Однак через недостатню перевірку цих параметрів ядро може змінити критично важливі поля мережевого пакета вже після їхньої початкової перевірки.
Під час демонстрації Єбело використав пакет розміром лише 28 байтів, з яких 20 байтів становив заголовок IPv4. Спеціально сформовані метадані змусили ядро записати контрольну суму в неправильне місце, змінивши поле довжини заголовка. У результаті система почала сприймати 20-байтовий заголовок як 60-байтовий, хоча фактичний розмір пакета залишився незмінним.
Оскільки перевірка відбулася до зміни заголовка, ядро продовжило обробку, довіряючи вже некоректним даним. Під час подальшого копіювання 60 байтів воно захопило додаткові 32 байти з пам’яті хост-системи, які не належали до логічних даних початкового пакета.
«Наступні 32 байти не були частиною логічних лінійних даних пакета», – пояснив дослідник.
Таким чином зловмисник може багаторазово отримувати фрагменти пам’яті основного сервера, до яких гостьова віртуальна машина за звичайних умов не повинна мати доступу. Це створює ризик витоку конфіденційної інформації з хост-системи.
За словами Єбело, можливості PwnEscape не обмежуються читанням пам’яті. Під час лабораторних випробувань йому вдалося розвинути атаку та домогтися контрольованого запису даних у пам’ять ядра основної системи.
«Використовуючи спостереження за пам’яттю хоста та ретельно контрольовану поведінку розподілу пам’яті, ми продемонстрували можливість вибіркового запису 64 байтів у пам’ять ядра хост-системи», – йдеться у звіті.
Це означає, що вразливість потенційно дозволяє не лише викрадати дані, а й змінювати вміст пам’яті ядра Linux. У власному тестовому середовищі дослідник продемонстрував повний вихід із віртуальної машини та виконання команд із правами адміністратора хост-системи. Успішність атаки підтвердили під час чотирьох незалежних лабораторних запусків із повним перезавантаженням середовища.
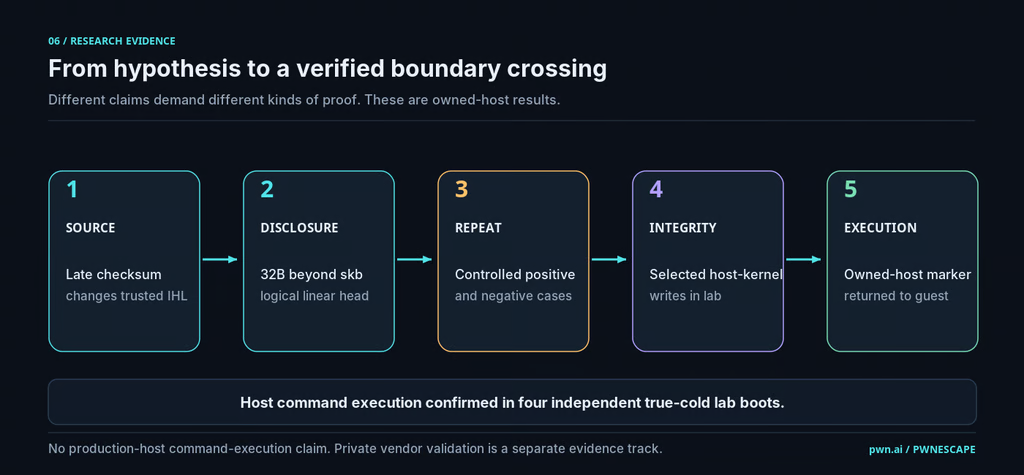
Водночас опублікована технічна документація поки не містить повного опису переходу від можливості читання й запису пам’яті до захоплення системи. Деталі цього етапу дослідник пообіцяв розкрити в другій частині звіту. Важливо, що виконання команд підтвердили лише на власних лабораторних серверах дослідників, а не в робочому середовищі хмарного провайдера.
Після появи інформації про вразливість з’ясувалося, що її незалежно виявили й інші фахівці з кібербезпеки. Зокрема, керівник напряму виявлення загроз і реагування на інциденти в Perplexity AI Адель Ка (Adel Ka) повідомив у X, що зміг повторно знайти проблему менш ніж за дві години після перегляду скриншота, пов’язаного з програмою винагород Vercel.
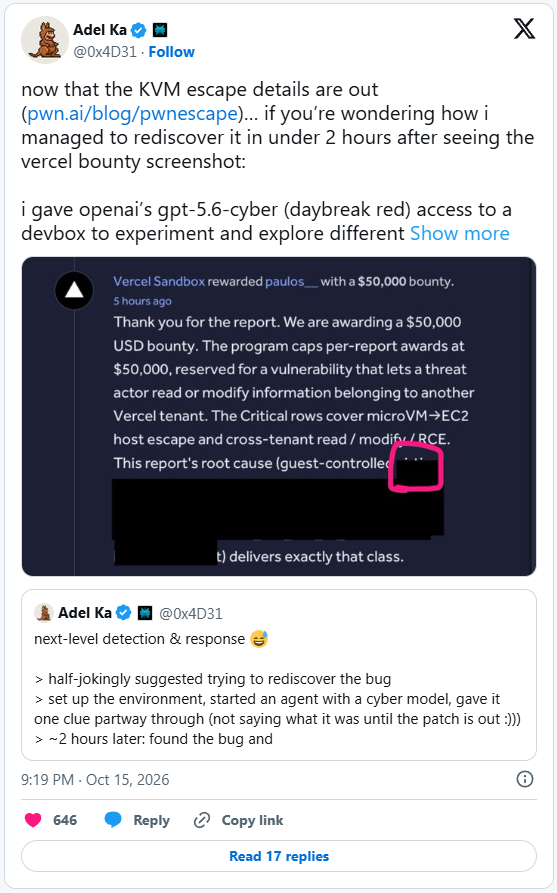
За його словами, для пошуку було достатньо однієї підказки – VirtIO. Це відкритий стандарт взаємодії між віртуальною машиною та основною системою, який використовується для ефективної роботи віртуалізованих пристроїв.
Сам Єбело визнав, що повторне виявлення проблеми стало значно простішим після того, як її обговорення з’явилося у відкритих списках розсилки розробників Linux.
Дослідник також попередив, що PwnEscape може вказувати на цілий новий клас вразливостей мережевого стека Linux. Йдеться про ситуації, коли недовірені метадані контрольної суми здатні змінювати важливі поля пакета після того, як ядро вже перевірило їх і використало для ухвалення рішень.
«Наскільки нам відомо, PwnEscape відкриває абсолютно новий клас атак на мережевий стек Linux: недовірені метадані контрольної суми можуть змінювати критично важливі для безпеки поля пакета вже після того, як ядро їх перевірило та використало, підриваючи припущення, на яких ґрунтується робота мережевого стека далеко за межами початкової вразливості виходу з віртуальної машини», – підсумував Єбело.
Розробники Linux уже підготували виправлення PwnEscape. Його прийняли 8 жовтня 2026 року, а 14 жовтня інтегрували до основної гілки ядра Linux. Проте на момент розкриття проблеми оновлення ще не надійшло до всіх уразливих систем і дистрибутивів.
Виправлення додає додаткову перевірку перед обчисленням контрольної суми. Тепер ядро має переконатися, що результат не буде записаний у заголовок IPv4, а некоректно сформовані пакети повинні відхилятися. Такий захист запобігає зміні критичних полів заголовка через описаний механізм.
Вразливість виявили під час програми винагород Vercel Sandbox, у межах якої дослідникам запропонували перевірити захищеність ізольованих середовищ. Загальний призовий фонд програми становив 1 мільйон доларів, а за виявлену критичну проблему Єбело отримав 50 тисяч доларів.
Розмір винагороди спричинив дискусію серед фахівців із кібербезпеки, оскільки знайдена помилка зачіпає не лише окремий продукт Vercel, а й широку екосистему Linux та хмарних платформ.
Потенційні наслідки PwnEscape можуть бути масштабними через поширеність Linux і KVM у хмарній інфраструктурі. Компрометація однієї віртуальної машини або недостатньо захищеного робочого середовища за певних умов може призвести до захоплення всього сервера разом з іншими запущеними на ньому системами.
Водночас підтверджених випадків використання PwnEscape у реальних кібератаках наразі не зафіксовано. Попри це, адміністраторам серверів і хмарних середовищ важливо встановити відповідні оновлення ядра Linux, щойно вони стануть доступними для їхніх систем.