

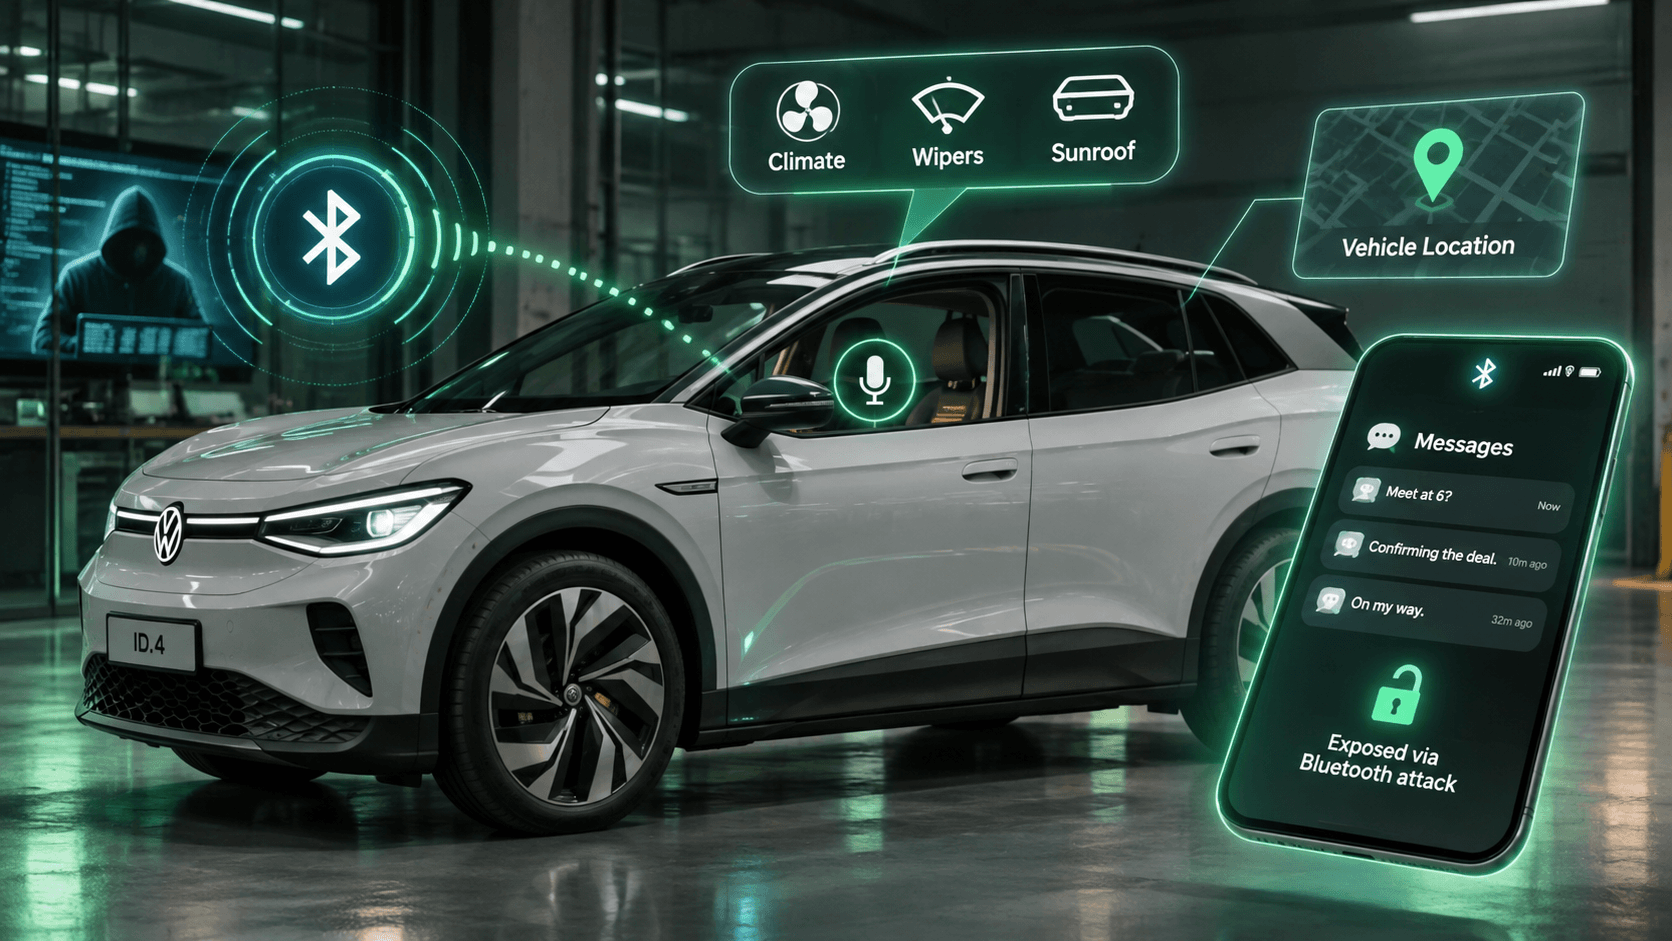
Дослідники кібербезпеки продемонстрували злам електромобіля Volkswagen ID.4, який дозволив отримати доступ до мікрофона в салоні, відстежувати місцеперебування автомобіля та керувати окремими його функціями. Через вразливості Bluetooth зловмисники потенційно могли читати повідомлення з підключеного смартфона, вмикати обігрів, склоочисники й відкривати люк. На усунення проблем Volkswagen знадобилося близько 18 місяців.
Фахівці компанії PCA Cyber Security продемонстрували можливості атаки на електричний Volkswagen ID.4 у своїй лабораторії в Будапешті. Під час експерименту дослідники отримали несанкціонований доступ до внутрішніх систем автомобіля та показали, наскільки небезпечними можуть бути вразливості програмного забезпечення сучасних транспортних засобів.
Після успішного проникнення команда змогла дистанційно керувати окремими функціями електромобіля. Зокрема, дослідники змінювали налаштування обігріву салону, вмикали та вимикали склоочисники й люк, а також надсилали голосові повідомлення безпосередньо пасажирам. Для цього використовували технологію перетворення тексту на мовлення (text-to-speech), яка дозволяла відтворювати підготовлені фрази через автомобільну аудіосистему.
Крім того, дослідникам вдалося вивести на мультимедійний дисплей напис «hacked by PCA», підтвердивши можливість змінювати вміст екрана інформаційно-розважальної системи. Водночас найсерйозніші ризики стосувалися конфіденційності водія та пасажирів.
За інформацією The Times, фахівці змогли отримати доступ до текстових повідомлень і контактів смартфона, підключеного до автомобіля. Вони також записали розмову водія з пасажиром за допомогою мікрофона, який зазвичай використовується для зв’язку з екстреними службами.
Окремо команда продемонструвала можливість визначати точне місцеперебування Volkswagen ID.4 навіть під час руху. Таким чином, потенційний атакувальник міг би не лише стежити за переміщеннями власника автомобіля, а й отримувати доступ до приватних розмов та інформації з його телефона.
Початковою точкою атаки стала вразливість програмного забезпечення Bluetooth, яку спеціалісти PCA Cyber Security виявили ще у 2025 році. Саме вона дозволила дослідникам проникнути до систем автомобіля та розпочати подальше підвищення привілеїв.
Ситуацію ускладнювало те, що один з облікових записів адміністратора не мав пароля. Завдяки цьому фахівці змогли розширити свої права доступу, а потім використати ще дві вразливості для глибшого проникнення в автомобільну систему.
Однак така атака мала важливі обмеження. Для початкового злому зловмисник повинен перебувати в радіусі дії Bluetooth, наприклад у транспортному засобі поруч із ціллю. Крім того, необхідно домогтися встановлення Bluetooth-з’єднання, обманом змусивши автомобіль або його водія прийняти сполучення.
Це означає, що продемонстрований метод не дозволяє просто з будь-якої точки світу отримати доступ до довільного Volkswagen ID.4. Проте після успішного проникнення зловмисник потенційно може отримати значно ширші можливості, ніж передбачає звичайне Bluetooth-підключення.
За словами дослідників, інформацію про проблему Bluetooth передали автовиробникам після її виявлення. Водночас про додаткові вразливості Volkswagen довелося повідомляти окремо. Лише приблизно через 18 місяців компанія розпочала поширення програмних оновлень для сотень тисяч автомобілів у різних країнах.
Керівник напряму оцінювання безпеки PCA Cyber Security Даніла Парніщев (Danila Parnishchev) розкритикував тривалість процесу виправлення. На його думку, виробники повинні швидше реагувати на повідомлення про вразливості, особливо в умовах розвитку штучного інтелекту, який прискорює пошук програмних помилок.
Схожу позицію висловив Дрей Ага (Dray Agha), старший менеджер із реагування на загрози компанії Huntress. Він наголосив, що автомобільна кібербезпека має отримувати таку саму увагу, як і механічна безпека транспортних засобів, оскільки затримки з виправленнями можуть створювати додаткові ризики для водіїв.
У Volkswagen, зі свого боку, заявили журналістам The Times, що безпека клієнтів та їхніх автомобілів не перебувала під загрозою. Компанія також підтвердила поширення оновлень для постраждалих транспортних засобів.
Проблема виходить далеко за межі одного електромобіля. Сучасні машини дедалі більше залежать від програмного забезпечення, бездротових інтерфейсів, смартфонів і дистанційних оновлень. Це спрощує додавання нових функцій, але водночас створює додаткові точки входу для потенційних кібератак.
Масштаби проблеми підтверджує Global Automotive Threat Intelligence Report компанії PCA Cyber Security. За його даними, лише у другому кварталі 2026 року дослідники виявили 345 нових вразливостей автомобільних систем, що на 30% більше, ніж у попередньому кварталі. Кількість проблем із високим рівнем небезпеки за цей період зросла з 75 до 161.
Це не перший випадок, коли дослідники демонструють можливість дистанційного втручання в роботу автомобілів. У листопаді 2026 року інша команда фахівців виявила недоліки в інфраструктурі двох автовиробників, які дозволяли відстежувати місцеперебування транспортних засобів, відмикати двері та запускати двигуни. В обох випадках виробники, назви яких не розкривали, усунули проблему приблизно через дві години після отримання повідомлення.
Історія з Volkswagen ID.4 демонструє, що звичайний Bluetooth може стати початковою точкою складнішої атаки на автомобіль. Якщо вразливості дозволяють отримати адміністративні права, під загрозою опиняються не лише окремі функції машини, а й приватність її власника. Тому своєчасне встановлення оновлень програмного забезпечення стає для сучасних автомобілів не менш важливим, ніж регулярне технічне обслуговування.