05.08.2026
1 хв
350


Дослідники кібербезпеки виявили масштабну атаку, під час якої зловмисники заразили сотні платіжних терміналів у різних країнах та викрали дані щонайменше мільйона банківських карток. Для цього хакери використали вразливість Windows, яку Microsoft виправила ще у грудні 2024 року. Найбільше постраждали підприємства та власники карток у Бразилії.
Під час розслідування фахівці виявили незахищений сервер зловмисника, на якому зберігалася практично вся інфраструктура атаки. Дослідники знайшли вихідний код шкідливого програмного забезпечення, інструменти для експлуатації вразливостей та спеціальну панель керування викраденими платіжними даними під назвою VINY JUNIOR TRILHAS.
На сервері також містилася інформація про 782 скомпрометовані POS-термінали. Це пристрої та комп’ютеризовані касові системи, які використовують магазини, ресторани й інші підприємства для приймання платежів. Виявлені зараження охоплювали різні країни, однак найбільша кількість постраждалих систем працювала у Бразилії. Дослідники припускають, що оператор атаки також може походити з цієї країни, оскільки документація та звіти містили відповідні мовні ознаки.
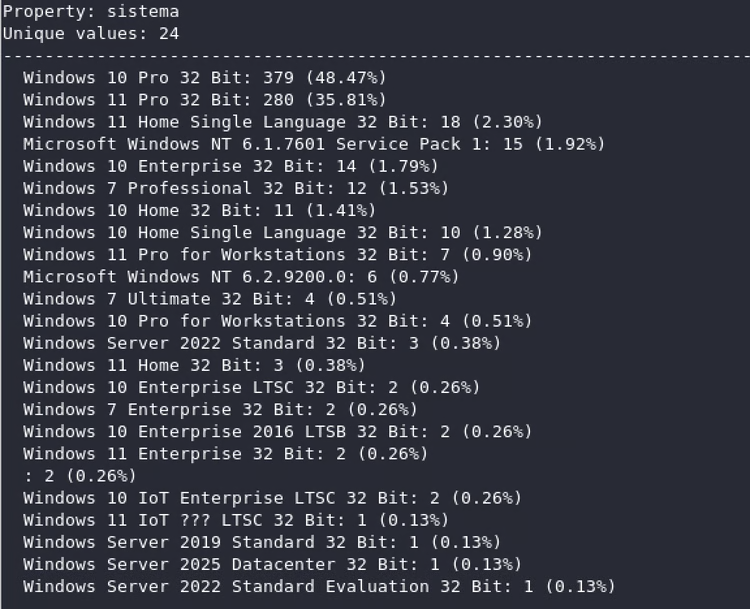
Розподіл заражених POS-терміналів за версіями Windows. Найбільшу частку становили Windows 10 Pro та Windows 11 Pro у 32-бітних редакціях.
Головною проблемою стала відсутність своєчасних оновлень безпеки. Частина платіжних систем залишалася вразливою щонайменше рік і дев’ять місяців після виходу виправлення Microsoft, що дозволило хакерам використати давно відому помилку операційної системи.
Для атаки зловмисники використовували вразливість CVE-2024-49138 у драйвері Windows Common Log File System (CLFS). Вона належить до категорії локального підвищення привілеїв (Local Privilege Escalation) і дозволяє користувачу з обмеженими правами отримати значно вищий рівень доступу до системи.
Microsoft усунула цю проблему ще у грудні 2024 року, проте багато підприємств так і не встановили відповідні оновлення. У результаті платіжні термінали залишалися вразливими протягом тривалого часу після появи виправлення.
Дослідники встановили, що хакер не створював експлойт повністю з нуля. Виявлений на сервері код базувався на вже опублікованому демонстраційному експлойті (Proof of Concept), який зловмисник модифікував для використання на POS-системах.
Після отримання початкового доступу до термінала атакувальник експлуатував CVE-2024-49138 для підвищення привілеїв. Це дозволяло встановити троян віддаленого доступу (RAT), який збирав інформацію про платіжні картки під час обробки транзакцій. Фактично кожна заражена касова система перетворювалася на постійне джерело конфіденційних фінансових даних.
У відкритій панелі керування зловмисників дослідники виявили відомості щонайменше про мільйон унікальних кредитних і дебетових карток. Серед викраденої інформації були:
Номери платіжних карток (PAN) та строки їхньої дії.
Ідентифікаційні номери банків (BIN) і назви банків-емітентів.
Країни випуску карток, їхні типи та платіжні системи.
Дані платіжних операцій і відомості про джерела викрадення інформації.
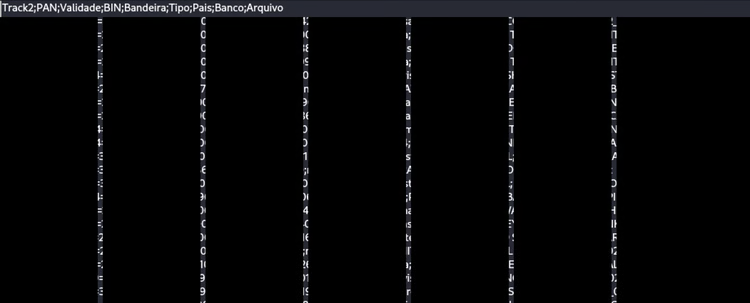
Фрагмент викрадених платіжних даних. У таблиці присутні поля Track2, PAN, термін дії картки, BIN, платіжна система, тип картки, банк та джерело запису. Конфіденційні значення приховані.
Крім того, сервер містив дані про самі заражені пристрої, зокрема версії операційних систем та географічне розташування. Це дозволило дослідникам оцінити масштаби операції та встановити, що основними цілями стали платіжні системи підприємств, які працюють у Бразилії.
Зокрема, 677 заражених терміналів (86,57%) знаходилися у Бразилії. Ще 22 пристрої (2,81%) були зафіксовані у США, вісім (1,02%) — у росії та чотири (0,51%) — у Німеччині. Окремі випадки також виявили в Канаді, Китаї, Румунії, Казахстані, Нідерландах, Франції та інших країнах. Для 52 пристроїв (6,65%) місцеперебування залишилося невідомим.
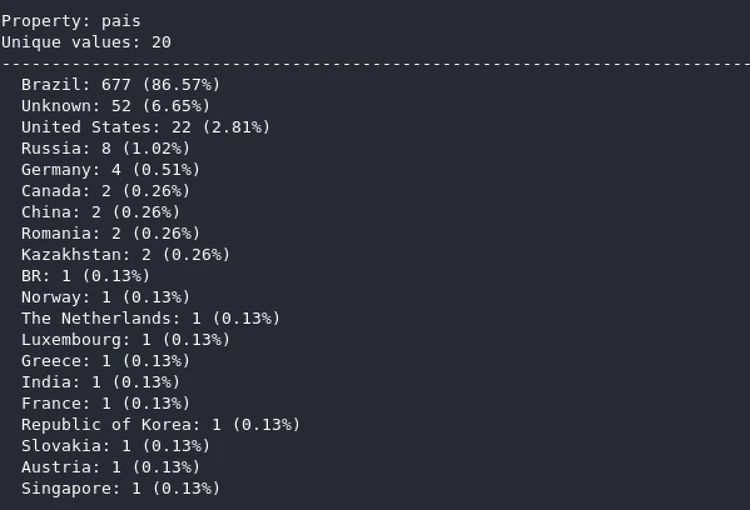
Географія скомпрометованих POS-терміналів. Бразилія становила 86,57% усіх зафіксованих заражень, тоді як решта пристроїв розташовувалася в інших країнах або мала невизначене місцеперебування.
Оскільки скомпрометовані термінали використовувалися для щоденних платежів, кількість викрадених карток могла постійно збільшуватися. Зловмисникам не потрібно було повторно атакувати кожного покупця: встановлене шкідливе програмне забезпечення збирало інформацію під час нових транзакцій.
Відкритий сервер атакувальника перестав бути доступним 31 серпня 2026 року. А 8 вересня інформацію про знахідки передали бразильським фахівцям із реагування на комп’ютерні інциденти. Водночас закриття сервера саме по собі не підтверджує, що всі заражені термінали були очищені від шкідливого програмного забезпечення.
Для власників скомпрометованих карток інцидент створює ризик несанкціонованих покупок і фінансового шахрайства. Наслідки для конкретних клієнтів залежать від того, наскільки швидко банк виявляє підозрілі операції та які механізми захисту використовує. Власникам карток варто перевіряти історію транзакцій, увімкнути сповіщення про платежі та негайно звертатися до банку в разі появи невідомих списань.
На думку дослідників, цей випадок показує одну з ключових проблем безпеки платіжної інфраструктури. Підприємства нерідко відкладають оновлення касових систем через побоювання порушити роботу обладнання, необхідність перевіряти сумісність програм або недостатню увагу до кіберзахисту.
Однак саме такі затримки створюють сприятливі умови для атак. Зловмисники можуть використовувати загальнодоступні експлойти проти систем, які давно мали отримати виправлення. У цьому випадку для викрадення даних понад мільйона банківських карток виявилося достатньо старої вразливості Windows і сотень платіжних терміналів, які залишилися без своєчасних оновлень.