26.03.2024
1 хв
1254


Щонайменше чотири китайські державні хакерські групи майже одночасно почали використовувати одні й ті самі вразливості нульового дня в Chrome і Windows. Після того як Google непомітно опублікувала виправлення критичної помилки Chrome, зловмисники отримали можливість детально вивчити патч ще до того, як він дійшов до користувачів.
4 серпня 2026 року дослідник безпеки Сальваторе Гуліція приватно повідомив Google про серйозну вразливість у JavaScript-движку V8 браузера Chrome. За знахідку він отримав винагороду в розмірі 1000 доларів. Уже 7 серпня виправлення було підготовлено та опубліковано у відкритому репозиторії V8.
Через кілька тижнів щонайменше чотири китайські хакерські групи почали використовувати цю помилку в реальних атаках ще до того, як виправлення потрапило до користувачів Chrome. Дослідники встановили, що для компрометації було достатньо просто відкрити шкідливий сайт. Зловмисники об’єднували в один ланцюжок вразливості Chrome і Windows, щоб вийти з браузерної «пісочниці» та отримати повний контроль над системою.
Після майже місяця перебування у відкритому доступі виправлення зрештою потрапило до стабільної версії Chrome 3 вересня. Оновлення розгорталося поступово протягом кількох днів, тому частина користувачів залишалася вразливою ще довше. Дослідники вже звертали увагу на цей незвичний розрив між появою виправлення у вихідному коді та його фактичним розгортанням серед користувачів.
«Про цю вразливість уже було відомо, і її виправлення було опубліковане, що фактично зробило її N-day на рівні вихідного коду Chromium. Однак для користувачів Google Chrome патч усе ще не був доступний. Таким чином, на практиці експлойт залишався 0-day для Google Chrome», – раніше заявили у Volexity.
Усього за кілька днів, 8 вересня, Chrome перейшов на двотижневий цикл випуску замість попереднього чотиритижневого. Про цю зміну Google вперше оголосила ще у березні 2026 року. Новий цикл скорочує часовий проміжок, але повністю проблему не усуває. Йдеться про так зване N-day вікно, коли виправлений код уже доступний публічно і може бути проаналізований зловмисниками, зокрема за допомогою ШІ, але саме оновлення ще не встановлене на пристроях кінцевих користувачів.
«Завдяки автоматизованим інструментам виявлення на основі штучного інтелекту та більшій кількості звітів про помилки від спільноти обсяг виправлень зростає. Коротші цикли випуску значно спрощують керування оновленнями безпеки. Зменшення часу між появою виправлення у відкритій кодовій базі та його доставкою кінцевим користувачам дозволяє максимально скоротити N-day вікно», – йдеться у дописі Google.
Перші атаки були зафіксовані 28 серпня компаніями Proofpoint і Volexity. Пов’язані з Китаєм зловмисники об’єднали три вразливості: згадану помилку V8, ще одну вразливість V8 для виходу з «пісочниці» та 0-day у Windows для підвищення привілеїв, яка дозволяла успішним зловмисникам отримувати системні права. Дослідники назвали цей комплект із трьох експлойтів BlueMoon.
Через кілька днів була виявлена ще одна цілеспрямована фішингова кампанія зі шпигунською метою. Згодом кількість хакерських груп, які використовували той самий набір експлойтів, зросла до чотирьох. У новому звіті Volexity дослідники повідомили про додаткових зловмисників, які застосовували цей експлойт-кіт через фальшиві сайти. Вони копіювали сторінки некомерційних організацій і намагалися переконати жертв, що ті перебувають на легітимному ресурсі.
«Volexity виявила додаткові кампанії, які використовували ті самі ланцюжки експлойтів 3 та 4 вересня 2026 року, коли вразливості ще залишалися невиправленими», – йдеться у звіті.
«Таке широке поширення серед багатьох зловмисників, схоже, свідчить про скоординовану роботу всередині китайської спільноти операторів комп’ютерних мереж».
Дослідники припускають, що експлойт-кіт передавався між різними групами, після чого ті адаптували його під власні кампанії. При цьому реальний масштаб використання набору, ймовірно, значно більший за той, який вдалося зафіксувати. У розпорядженні хакерів було близько чотирьох тижнів, а під час створення експлойтів, імовірно, активно використовувалися інструменти штучного інтелекту. На це вказують надзвичайно докладні журнали та коментарі в коді шкідливого ПЗ, що нетипово для шпигунських інструментів.
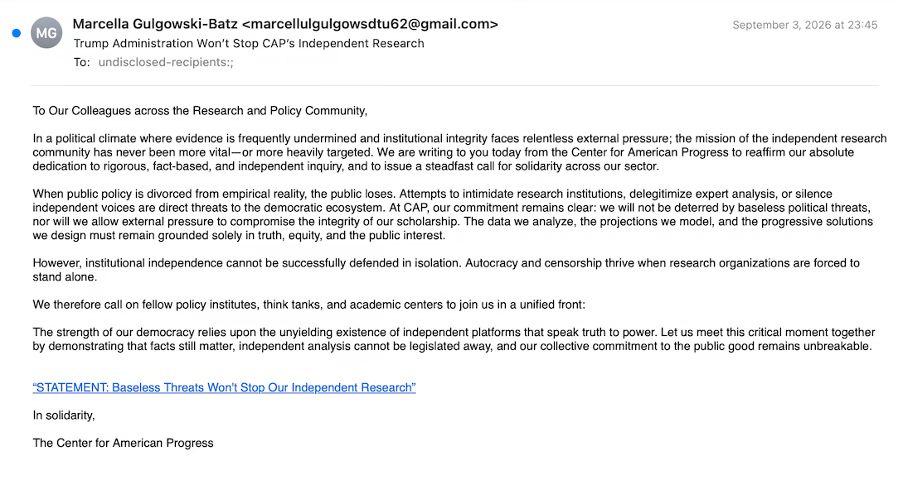
Під час останніх атак хакери створювали переконливі копії справжніх вебсайтів, часто використовуючи домени з незначними помилками в написанні. Одна з фішингових кампаній була спрямована проти державних установ в Азії. Жертв закликали публічно підтримати ув’язнену гонконзьку активістку Чоу Хан-дун, а в повідомленнях містилися посилання на підроблені сайти, які імітували China Digital Times та Center for American Progress.
Для зараження було достатньо просто відкрити такий сайт. Сторінка запускала ланцюжок із трьох експлойтів, після чого завантажувала шкідливі компоненти, вимикала Mark of the Web, захисний механізм Windows, який позначає потенційно небезпечні файли з інтернету, а потім запускала шкідливе ПЗ через командну оболонку так, щоб користувач цього не помітив.
Саме шкідливе програмне забезпечення раніше також не було задокументоване. Воно створювало заплановане завдання для постійного запуску в системі та дозволяло операторам завантажувати й вивантажувати файли, переглядати запущені процеси, отримувати доступ до командної оболонки та запускати додаткові шкідливі компоненти. Після активації шкідливе ПЗ могло виконувати команди, переглядати процеси, передавати файли в обидва боки та запускати додатковий код, отриманий від операторів.
«Використання справжнього контенту з легітимних вебсайтів як приманки й надалі залишається ефективним способом зменшити підозру користувачів», – попередили дослідники.
Перші кампанії з використанням BlueMoon, виявлені Proofpoint, були спрямовані проти невеликої кількості неурядових організацій, гірничодобувних компаній і фірм, що займаються торгівлею фізичними товарами у США. Зловмисники видавали себе за студентів кількох університетів, які нібито шукали можливості для стажування. Шкідливі сайти пропонували встановити браузерні розширення, замасковані під Google Gemini.
Якщо жертва переходила за посиланням на контрольований зловмисниками домен, де були розміщені експлойти, протягом кількох секунд їй показувалася сторінка завантаження. У цей час у браузері запускалася спроба експлуатації вразливості, після чого користувача перенаправляли на легітимний сайт. Йдеться у звіті Proofpoint.
Інша група атакувала американські аерокосмічні компанії, надсилаючи фальшиві запити на комерційні пропозиції та інші B2B-приманки. У разі успішної атаки на систему встановлювався бекдор. Ще один імовірно шпигунський зловмисник атакував виробниче підприємство у В’єтнамі за допомогою повідомлень, надісланих зі скомпрометованої електронної адреси одного з урядів Південно-Східної Азії. Четверта група націлилася на користувачів у Сінгапурі та Індонезії, де поширювала раніше невідоме шкідливе ПЗ.
Наразі всі три вразливості, які використовувалися для розгортання шкідливого програмного забезпечення, уже виправлені Google і Microsoft:
Вразливість type confusion у JavaScript-движку V8 браузера Chromium відстежується як CVE-2026-85046.
Вразливість V8 для виходу з «пісочниці» відстежується як CVE-2026-87491. Вона дозволяла віддаленим зловмисникам виконувати довільний код усередині «пісочниці».
Вразливість нульового дня в ядрі Windows, яка дозволяла локальне підвищення привілеїв, отримала ідентифікатор CVE-2026-85880.
Користувачам рекомендують якнайшвидше встановити останні оновлення Chrome, Windows та іншого програмного забезпечення, а також не переходити за підозрілими посиланнями.