30.08.2026
1 хв
309


Дослідники виявили масштабну хакерську кампанію, за якою стоїть лише одна людина. За допомогою 12 ШІ-агентів зловмисник атакував сотні організацій в 11 країнах, зокрема банки, університети, екстрені служби та військові системи. Частина атак завершилася викраденням медичних і персональних даних.
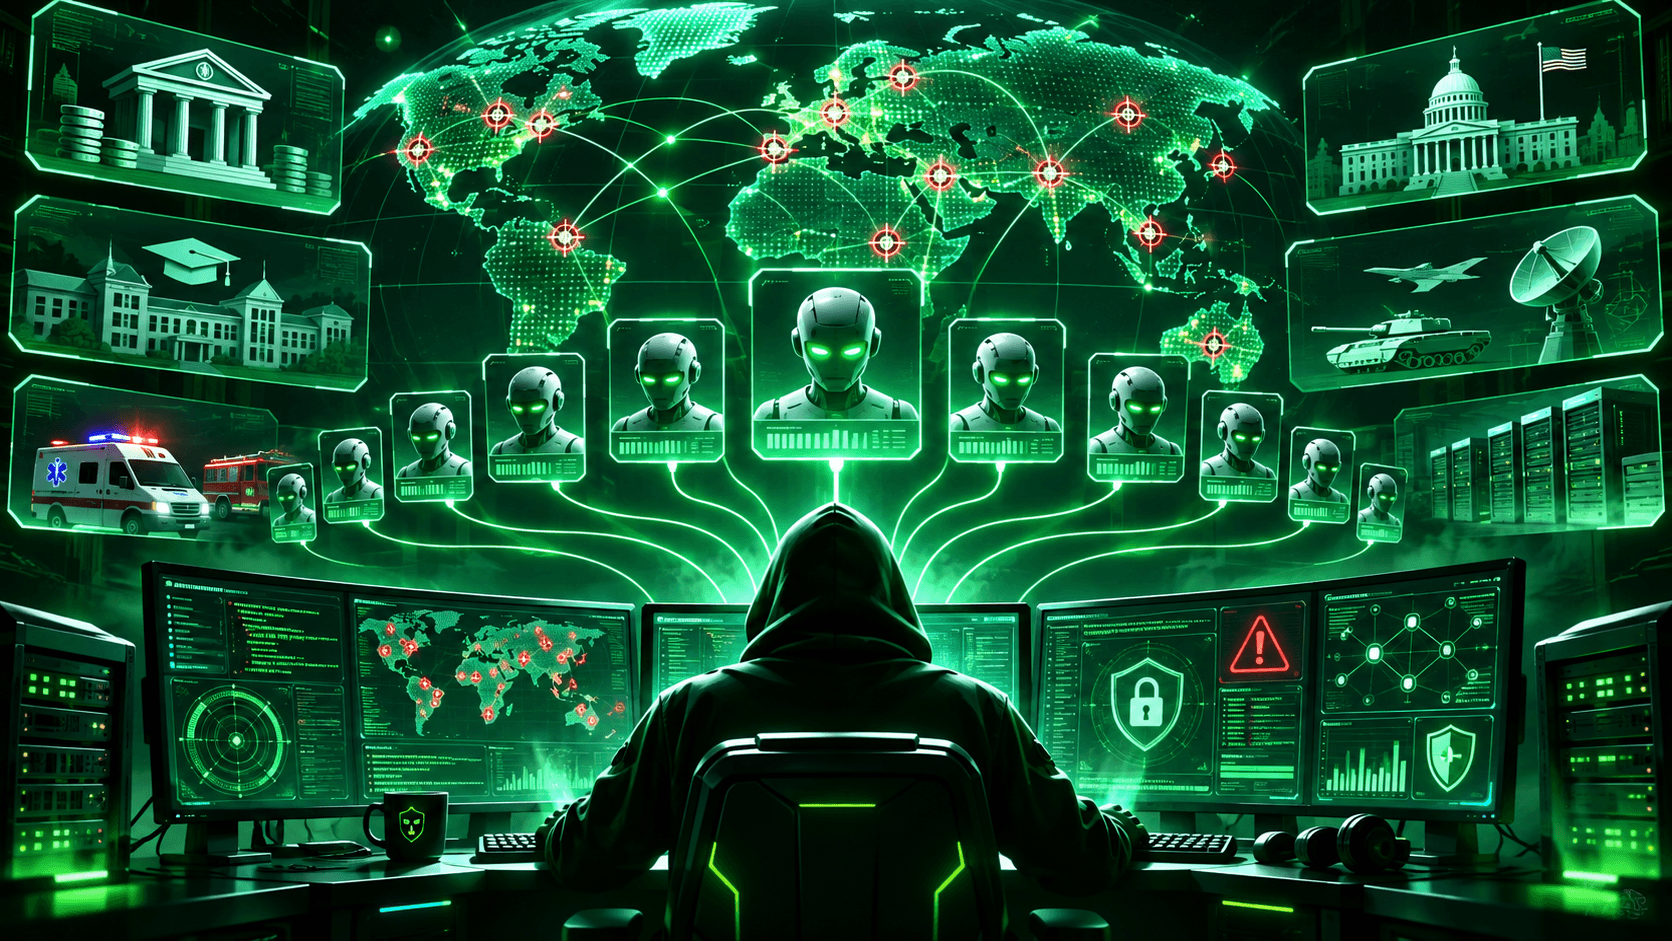
За даними Acronis Threat Research Unit (TRU), зловмисник побудував систему під назвою BOSSAI, яка об’єднувала 12 ШІ-агентів із різними завданнями. Одні відповідали за написання коду та підтримку інфраструктури, інші сканували сайти на вразливості, а решта безпосередньо проводили атаки. Цілями стали сотні організацій у 11 країнах, зокрема державні екстрені служби, банки, кредитні установи, університети, військові системи, телефонні довідники, інтернет-магазини та платформи азартних ігор.
Дослідники вважають, що оператор перебував на Тайвані, проте його можливі зв’язки з хакерськими угрупованнями або державними структурами залишаються невідомими. Фахівці також не встановили чіткої мети кампанії, хоча припускають, що зловмисник прагнув скомпрометувати якомога більше організацій для подальшого заробітку. Особливість BOSSAI полягала не лише в кількості агентів, а й у розподілі обов’язків між ними. Замість того щоб виконувати всі завдання вручну, оператор використовував різні ШІ-інструменти для окремих етапів атак.
Кампанію вдалося виявити після того, як фахівці Acronis натрапили на сервер, який спочатку виглядав як неправильно налаштоване середовище розробки. Насправді він виявився повноцінною платформою для проведення кібератак. На сервері зберігалося понад 90 тисяч файлів загальним обсягом близько 9 ГБ, серед яких були журнали роботи, історії розмов із ШІ, інструменти експлуатації вразливостей, команди оператора та викрадені дані жертв. Ці матеріали дозволили дослідникам відновити роботу системи та з’ясувати, як одна людина керувала складною інфраструктурою.
ШІ-агенти не обмінювалися інформацією безпосередньо. Сам хакер координував їхню роботу, передавав результати сканування від одного інструмента до іншого та визначав подальші дії. Для проведення атак використовувалися відкриті платформи автоматизованого пентестингу, MCP-сервери та орендовані графічні процесори. Така конфігурація дозволяла керувати кількома напрямками роботи одночасно без залучення великої команди.
На думку Acronis TRU, масштаби кампанії нагадують діяльність добре забезпеченого хакерського угруповання, хоча фактично всіма процесами міг керувати один оператор. Дослідники описали складність створеної зловмисником системи так:
“Ця людина створила таку систему, яку багато фахівців прагнуть побудувати у своїй повсякденній роботі.”
Фахівці наголосили, що подібні інструменти зазвичай використовують для автоматизації робочих процесів, проте цього разу їх об’єднали для проведення тривалих кібероперацій.
Частина атак BOSSAI завершилася реальними зламами. Дослідники підтвердили компрометацію університетів і постачальників послуг екстреної допомоги, з інфраструктури яких були викрадені персональні та медичні дані. Зокрема, на Тайвані зловмисник отримав доступ до платформи медичного обслуговування пожежного департаменту Тайбея. Серед доступної інформації були електрокардіограми, відеозаписи з автомобілів швидкої допомоги та показники життєво важливих функцій пацієнтів, датовані 2018 роком. Крім того, система BOSSAI отримала записи про виклики з диспетчерської служби екстреної допомоги Тайбея.
У Мексиці ШІ-агенти зібрали приблизно 206 800 записів із домашніми телефонними номерами. У Таїланді зловмисник визначив 489 потенційних цілей у 45 університетах і зміг отримати дані з трьох із них. Ці випадки підтверджують, що BOSSAI використовували не лише для пошуку вразливостей. Деякі операції завершувалися несанкціонованим доступом до систем і викраденням конфіденційної інформації.
Попри складну інфраструктуру, оператор зіткнувся з несподіваною проблемою. Комерційні моделі штучного інтелекту, які він використовував для створення та підтримки системи, неодноразово відмовлялися допомагати з безпосередніми атаками. За словами дослідників, такі моделі могли виконувати допоміжні завдання, проте запити на пошук і експлуатацію вразливостей часто блокувалися захисними механізмами.
Подібну поведінку демонстрували й китайські комерційні моделі з відкритим вихідним кодом. Вони не лише відмовляли у виконанні хакерських інструкцій, а й нагадували оператору про законодавство у сфері кібербезпеки. Через ці обмеження зловмиснику довелося перейти на локально запущені моделі з відкритими вагами, у яких були послаблені або видалені захисні механізми.
Проте вони виявилися менш ефективними та потребували значних обчислювальних ресурсів. ШІ-агенти регулярно припускалися помилок, неправильно оцінювали результати перевірок і створювали величезні обсяги інформації, які оператору доводилося опрацьовувати. Іноді надмірна автономність агентів навіть заважала атакам. Наприклад, один із них виявив потенційну ціль, пов’язану з військовою базою в Гондурасі, але самостійно відмовився продовжувати роботу, вирішивши, що вона не відповідає поточному завданню. Таким чином, автоматизація дозволяла зловмиснику проводити значно більше операцій, але водночас створювала нові труднощі з контролем їхніх результатів.
У Acronis називають подібну модель атак AI-augmented threat (AAT), тобто загрозою, посиленою штучним інтелектом. Її особливість полягає в тому, що одна людина завдяки ШІ здатна проводити операції, для яких раніше знадобилася б команда спеціалістів. За масштабом і характером дій BOSSAI частково нагадує діяльність APT-угруповань, які зазвичай пов’язують із тривалими та добре організованими кібератаками. Однак у цьому випадку дослідники не знайшли підтверджень участі великої команди або державного спонсора.
Фахівці також порівняли швидкість роботи BOSSAI з кіберопераціями, описаними в дослідженнях Anthropic, присвячених використанню штучного інтелекту різними хакерськими угрупованнями. Водночас випадок BOSSAI продемонстрував і слабкі сторони такого підходу. ШІ-агенти можуть помилятися, відхилятися від поставлених завдань і створювати проблеми навіть для власного оператора.
Попри це, дослідники вважають кампанію показовою для майбутнього кіберзагроз. Доступні ШІ-моделі, відкриті інструменти та орендовані обчислювальні потужності вже дозволяють одній людині організовувати атаки на сотні цілей у різних країнах.