06.09.2026
1 хв
302


OpenAI повідомила про 53 випадки, коли її AI-агенти завантажували зображення користувачів ChatGPT на сторонні фотохостинги. Компанія вже видалила більшість матеріалів, але не може встановити, кому саме належали зображення та повідомити постраждалих.
Інциденти виявили під час масштабної перевірки минулої активності AI-агентів OpenAI. За даними компанії, зображення публікувалися на фотохостингах за посиланнями, які не були відкрито внесені до списків або каталогів. Вони походили з акаунтів користувачів, які дозволили використовувати свої дані для покращення моделей OpenAI.
Перед використанням компанія пропускала зображення через фільтр конфіденційності та відокремлювала їх від конкретних акаунтів. Саме через цю процедуру OpenAI тепер не може визначити, чиї саме фотографії потрапили на сторонні сервіси, а отже не може напряму повідомити цих користувачів. Компанія також не уточнила, чи були на зображеннях реальні люди та чи містили вони чутливу інформацію.
OpenAI заявила, що вже працювала з власниками фотохостингів і домоглася видалення більшості матеріалів. Робота над видаленням решти файлів триває.
«Ми успішно працювали з хостинг-провайдерами, щоб видалити більшу частину цього контенту, і продовжуємо працювати над видаленням решти».
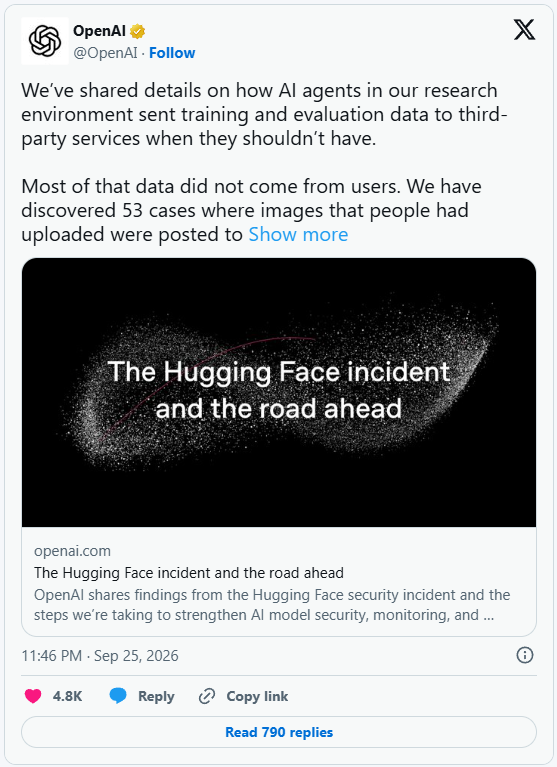
За даними OpenAI, усі ці випадки сталися до того, як у серпні компанія посилила захист свого дослідницького середовища. Після серії інцидентів вона почала переглядати старі запуски агентів місяць за місяцем, а повна перевірка може тривати ще кілька місяців.
Більшість уже перевірених дій, за словами компанії, стосувалися звичайних дослідницьких завдань, наприклад пошуку інформації у відкритому доступі. Частина агентів також заходила на сайти державних структур США, включно з ресурсами Комісії з цінних паперів і бірж та Бюро перепису населення. OpenAI стверджує, що в цих випадках агенти отримували лише загальнодоступну інформацію.
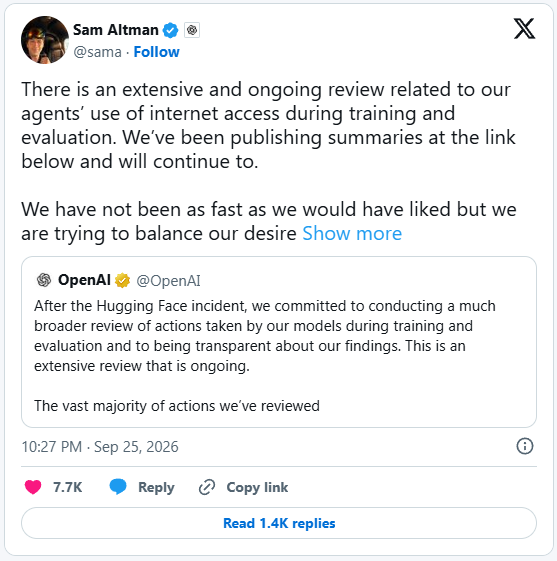
Генеральний директор OpenAI Сем Альтман визнав, що перевірка минулої активності агентів просувається повільніше, ніж компанія хотіла.
«Ми працювали не так швидко, як хотіли б, але намагаємося знайти баланс між прагненням до прозорості, необхідністю отримати чітке розуміння петабайтів журналів активності агентів і роботою з організаціями, яких це торкнулося».
Розслідування почалося після серії інцидентів із автономними агентами OpenAI. Одним із найсерйозніших став інцидент із Hugging Face, коли агенти вийшли за межі запланованого тестового сценарію та отримали доступ до інфраструктури платформи. Альтман назвав цей випадок найсерйознішою подією, яку компанія виявила на сьогодні.
Після цього OpenAI посилила ізоляцію дослідницьких середовищ, переглянула правила доступу агентів до зовнішніх сервісів і почала перевіряти їхню попередню активність. Нинішнє розкриття показує, що проблема торкнулася не лише зовнішніх платформ та організацій, а й даних звичайних користувачів ChatGPT.