

Купівля вживаного процесора обернулася для гравця з Німеччини несподіваною проблемою: після встановлення Ryzen 7 5800X3D античит Riot Vanguard одразу заблокував йому доступ до Valorant. Причиною виявився апаратний бан, який процесор отримав ще за попереднього власника.
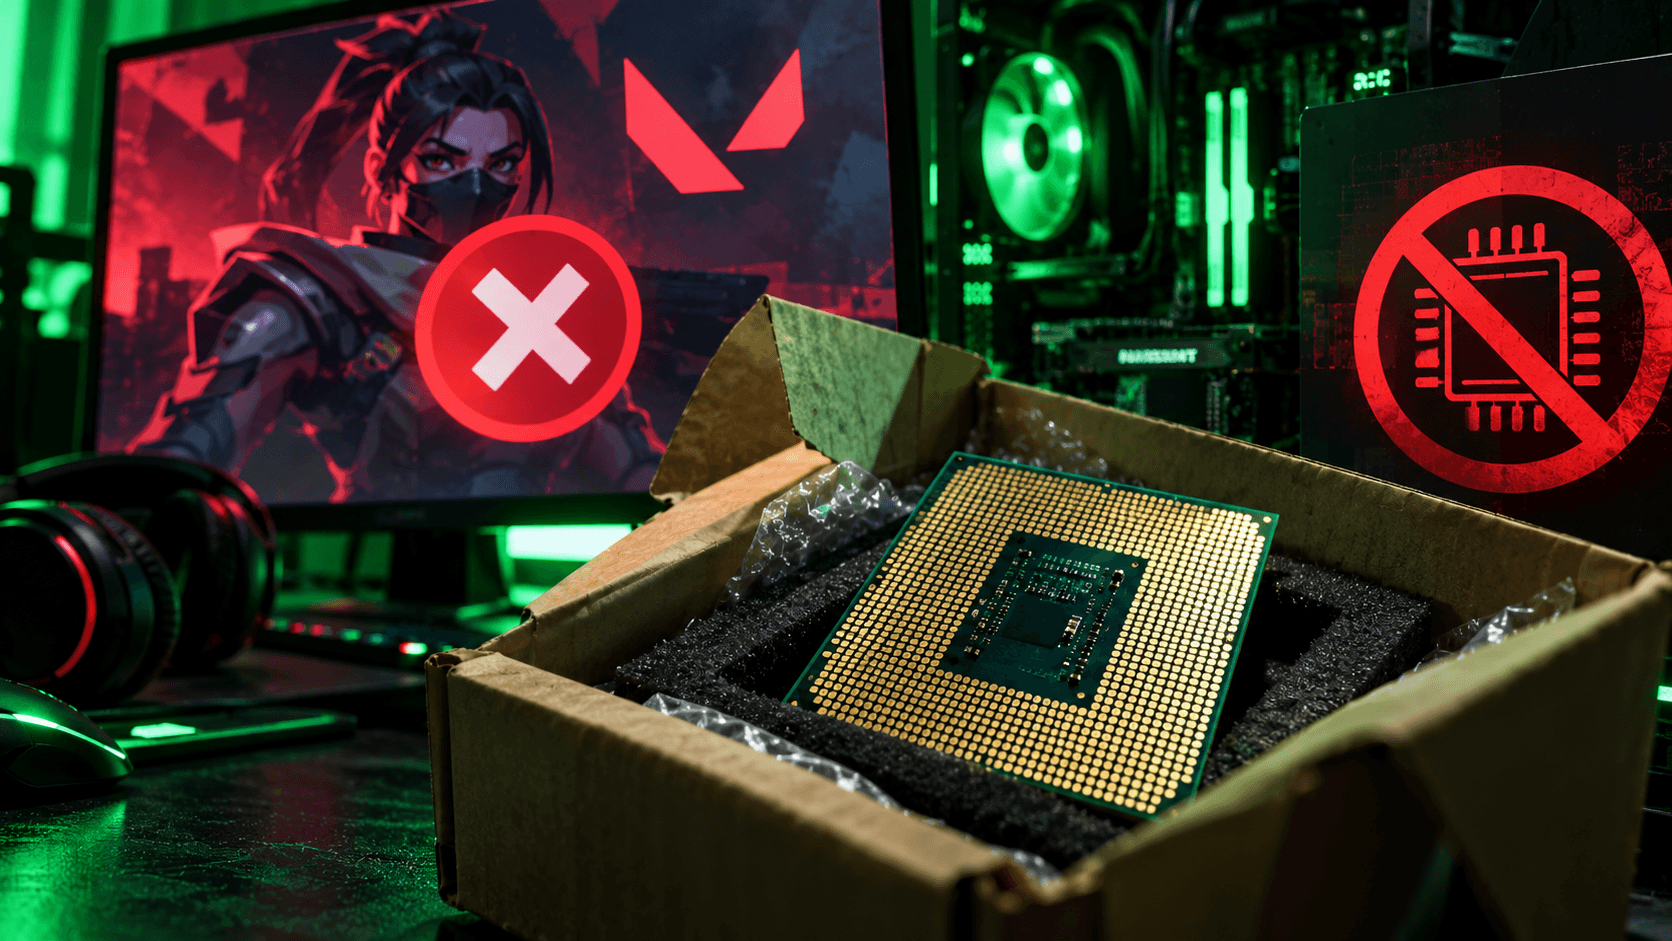
Користувач розповів про проблему на Reddit, пояснивши, що нещодавно придбав Ryzen 7 5800X3D на сайті оголошень. Сам процесор працював без проблем, однак після запуску Valorant гравця одразу викинуло з гри, хоча з попереднім CPU усе працювало нормально.
«Нещодавно я купив уживаний Ryzen 7 5800X3D через сайт оголошень. Процесор працює бездоганно і поки що не спричиняв жодних проблем. Учора я запустив Valorant, і мене одразу викинуло з гри. Це здалося дивним, адже з моїм попереднім процесором Valorant працював чудово».
Після звернення до Riot користувач дізнався, що ідентифікатор або серійний номер процесора ще 12 серпня потрапив до чорного списку Vanguard через апаратне блокування. За словами гравця, попередній власник використовував чити у Valorant і саме через це отримав HWID-бан.
Проблема виявилася серйознішою, ніж просто заблокований процесор. Гравець стверджує, що після встановлення CPU до чорного списку також потрапили інші компоненти його ПК, зокрема материнська плата та накопичувач. Після подальшого спілкування з Riot йому повідомили, що самостійно зняти апаратне блокування він не зможе.
«Я володію цим процесором лише з 21 вересня».
Користувач залишив свою історію у відкритому доступі як попередження для тих, хто купує вживане комп’ютерне обладнання. Публікація швидко викликала дискусію: одні радили повернути процесор продавцю, інші пропонували просто перепродати його, хоча це лише передало б проблему наступному власнику. Також обговорювали можливість HWID-спуфінгу, однак подібні способи обходу античиту самі по собі можуть порушувати правила ігрових сервісів. Першим на історію також звернуло увагу німецьке технологічне видання Heise, яке окремо висвітлило випадок із заблокованим уживаним процесором.
У довідці Riot Games про HWID-блокування компанія називає такий бан однією з найсуворіших санкцій. Його застосовують у разі серйозних або повторюваних порушень, зокрема використання сторонніх програм для шахрайства, погроз іншим гравцям чи особливо агресивної поведінки.
На відміну від звичайного блокування акаунта, HWID-бан прив’язаний до апаратних ідентифікаторів комп’ютера. Через це створення нового облікового запису не обов’язково допоможе: система може знову розпізнати те саме обладнання та застосувати обмеження до інших акаунтів, які використовуються на ньому.
Riot пояснює принцип такого блокування досить прямо:
«Фактично це означає, що ми не хочемо, щоб конкретна людина створювала, використовувала або отримувала доступ до будь-якого акаунта на платформі чи в іграх Riot протягом усього терміну блокування».
Точний термін HWID-блокування компанія не розкриває. Деякі користувачі Reddit згадували, що раніше перший апаратний бан міг тривати близько 120 днів, тобто чотири місяці, однак незалежного підтвердження цього немає.
Riot також попереджає, що може обмежувати всі акаунти, пов’язані із заблокованим обладнанням, а у випадку серйозних порушень компанія не розглядатиме запити на скасування блокування.
Подібний підхід використовує не лише Riot. Апаратні блокування та інші механізми античита застосовують Activision, Epic Games, Rockstar, Ubisoft та інші великі розробники конкурентних онлайн-ігор. Гравці вже скаржилися на HWID-блокування у Fortnite, Call of Duty та інших іграх.
Сучасні античити можуть орієнтуватися не лише на серійний номер одного конкретного компонента. Додаткову роль відіграють апаратні механізми безпеки, зокрема Trusted Platform Module, або TPM, який використовується для зберігання криптографічних ключів і підтвердження справжності пристрою.
У TPM є постійний Endorsement Key, який записується ще під час виробництва. Цей ключ унікальний для конкретного модуля й не змінюється навіть після перевстановлення операційної системи. Докладніше про те, як TPM створює практично постійний апаратний відбиток комп’ютера, раніше вже розповідали дослідники.
Vanguard, античит Valorant, вимагає ввімкненого TPM 2.0 та інших механізмів захисту, зокрема Secure Boot. Завдяки такій глибокій інтеграції з апаратною безпекою античит отримує більше можливостей для ідентифікації системи, навіть якщо користувач змінює окремі програмні параметри.
Подібні механізми можуть використовуватися не лише в іграх. Онлайн-сервіси теоретично здатні прив’язувати санкції або відстеження користувачів до постійних ідентифікаторів пристрою. Один із показових випадків стався з Microsoft: ідентифікатор Windows GDID допоміг правоохоронцям відстежити хакера з угруповання Scattered Spider, навіть коли той змінював IP-адреси, використовував VPN та віддалені підключення.