02.06.2025
1 хв
816


Дослідники з японської компанії Ikotas Labs продемонстрували дистанційний злам Samsung Galaxy S26 під час змагань Pwn2Own Ireland 2026. Для атаки, за їхніми словами, достатньо надіслати один електронний лист, а використані вразливості також можуть становити загрозу для смартфонів Google Pixel 10.
Японська компанія Ikotas Labs успішно виконала власний код на Samsung Galaxy S26 під час змагань Pwn2Own Ireland 2026, які проходять з 6 до 9 жовтня в ірландському місті Корк. Атаку продемонстрували 6 жовтня, використавши ланцюжок із чотирьох вразливостей, три з яких раніше не були відомі виробнику.
Особливість атаки полягає в тому, що вона не потребує фізичного доступу до смартфона. За твердженням дослідників, для запуску шкідливого коду достатньо одного електронного листа. Водночас точний механізм експлуатації поки не оприлюднений, тому незалежно підтвердити всі деталі такого сценарію наразі неможливо.
За успішну демонстрацію команда отримала винагороду в розмірі 11 тисяч доларів. Як підтвердила Zero Day Initiative, одна з використаних вразливостей уже була відома Samsung, проте на момент змагань залишалася невиправленою.
«Ми успішно виконали код дистанційно на Samsung Galaxy S26», повідомили дослідники Ikotas Labs у X.
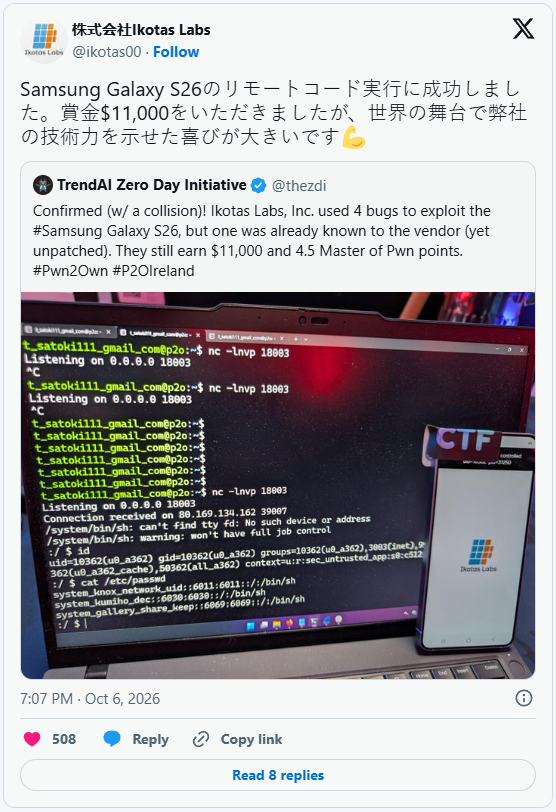
Команда також зазначила, що можливість продемонструвати свої технічні навички на міжнародній арені принесла їй навіть більше задоволення, ніж грошова винагорода.
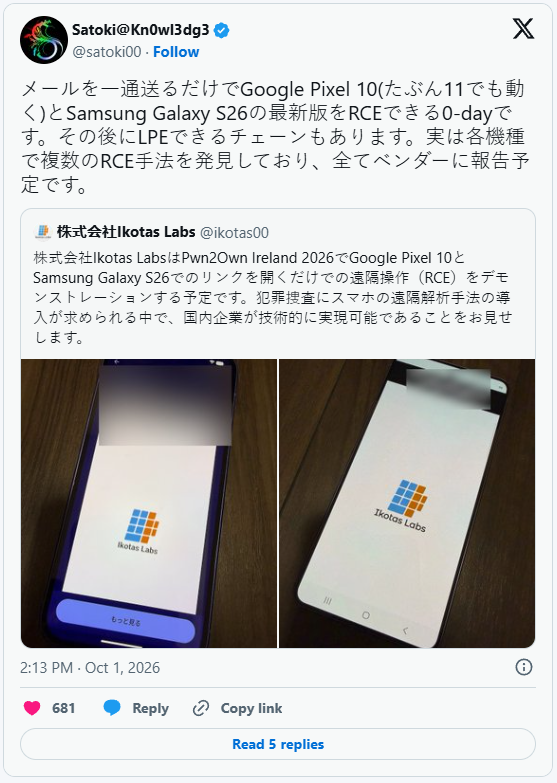
Ще 1 жовтня генеральний директор Ikotas Labs Сатокі Цудзі повідомив у X, що виявлена вразливість нульового дня може працювати не лише на Samsung Galaxy S26, а й на останніх версіях Google Pixel 10. За його припущенням, проблема може поширюватися навіть на майбутній Pixel 11, хоча підтвердження цьому поки немає.
Йдеться про RCE (Remote Code Execution), тобто можливість дистанційного виконання коду на пристрої. За словами Цудзі, для експлуатації достатньо надіслати смартфону один електронний лист.
Окрім цього, дослідник заявив про ще один ланцюжок вразливостей, який дозволяє після початкового злому підвищити привілеї в системі. Така атака відома як LPE (Local Privilege Escalation) і потенційно дає зловмиснику ширші можливості для керування пристроєм.
Цудзі також стверджує, що знайшов кілька різних способів дистанційного виконання коду для кожного зі смартфонів. Усі виявлені проблеми він планує передати відповідним виробникам, щоб ті могли підготувати виправлення.
Згідно з офіційним розкладом Pwn2Own Ireland 2026, на 8 жовтня Ikotas Labs також запланувала спробу дистанційного злому Google Pixel 10. За успішну атаку в цій категорії передбачена винагорода до 300 тисяч доларів.
Ikotas Labs стала не єдиною командою, якій вдалося подолати захист флагмана Samsung. Лише 6 жовтня під час Pwn2Own Ireland 2026 дослідники продемонстрували три успішні атаки на Galaxy S26 із використанням п’яти, ймовірно, раніше невідомих вразливостей.
Представник Viettel Cyber Security Нгуєн Тхань Дат використав комбінацію з чотирьох помилок безпеки, три з яких уже були відомі Samsung. За результатами демонстрації він отримав 31 250 доларів.
Команда Interrupt Labs також успішно атакувала смартфон за допомогою чотирьох вразливостей. Три з них збіглися з помилками, які раніше виявили інші дослідники, а четверта виявилася новою вразливістю нульового дня. За цю демонстрацію команда отримала 15 750 доларів.
Таким чином, одразу кілька незалежних команд змогли знайти різні шляхи обходу захисту одного з найновіших смартфонів Samsung. Причому в окремих випадках для успішної атаки використовувалися помилки, про які виробник уже знав, але ще не встиг їх виправити.
За результатами другого дня змагань, 7 жовтня Galaxy S26 успішно атакували ще три команди. Дослідники продемонстрували як експлуатацію окремої вразливості, так і використання ланцюжків із кількох помилок безпеки. Загалом за перші два дні змагань відбулося шість успішних демонстрацій злому цього смартфона.
Ikotas Labs розглядає свою розробку не лише як спосіб виявлення слабких місць у смартфонах, а й як потенційний інструмент для цифрової криміналістики та правоохоронних органів.
У повідомленні від 1 жовтня компанія пояснила, що попит на технології дистанційного дослідження смартфонів у межах кримінальних розслідувань зростає. Демонстрація на Pwn2Own має показати, що японські фахівці здатні самостійно створювати подібні інструменти.
«На тлі зростання попиту на впровадження методів дистанційного аналізу смартфонів у кримінальних розслідуваннях ми продемонструємо, що вітчизняна компанія технічно здатна реалізувати такі можливості».
Подібні технології вже використовуються правоохоронцями в різних країнах. Наприклад, у 2024 році ФБР за допомогою програмного забезпечення ізраїльської компанії Cellebrite отримало доступ до смартфона чоловіка, який скоїв замах на Дональда Трампа. Після отримання оновленого інструмента слідчим знадобилося приблизно 40 хвилин, щоб розблокувати пристрій.
Розробки Ikotas Labs також привертають увагу на тлі змін у японській політиці кібербезпеки. Країна розширює можливості державних органів щодо активної протидії кібератакам, зокрема щодо виведення з ладу серверів та пристроїв, які використовуються для ворожих операцій.
Організатори Pwn2Own Ireland 2026 із Trend Micro Zero Day Initiative поки не опублікували ідентифікатори CVE, інформацію про уражені компоненти або технічні подробиці нових вразливостей. Через це наразі невідомо, які саме механізми захисту смартфонів вдалося обійти та наскільки серйозними є виявлені проблеми.
Також немає підтверджень використання цих експлойтів у реальних атаках проти власників Samsung Galaxy S26 або Google Pixel 10. Продемонстровані злами відбувалися в контрольованих умовах змагань із кібербезпеки.
Виявлені помилки ще мають детально дослідити виробники. До появи технічної документації та відповідних виправлень повний масштаб проблеми залишається невідомим.
Результати Pwn2Own вкотре показали, що навіть найновіші флагманські смартфони можуть містити серйозні вразливості. Особливу увагу привертають атаки, для яких не потрібен фізичний доступ до пристрою, адже потенційно вони дозволяють атакувати користувачів дистанційно.