09.10.2024
Оновлено 26.05.2026
Оновлено 26.05.2026
2 хв
337


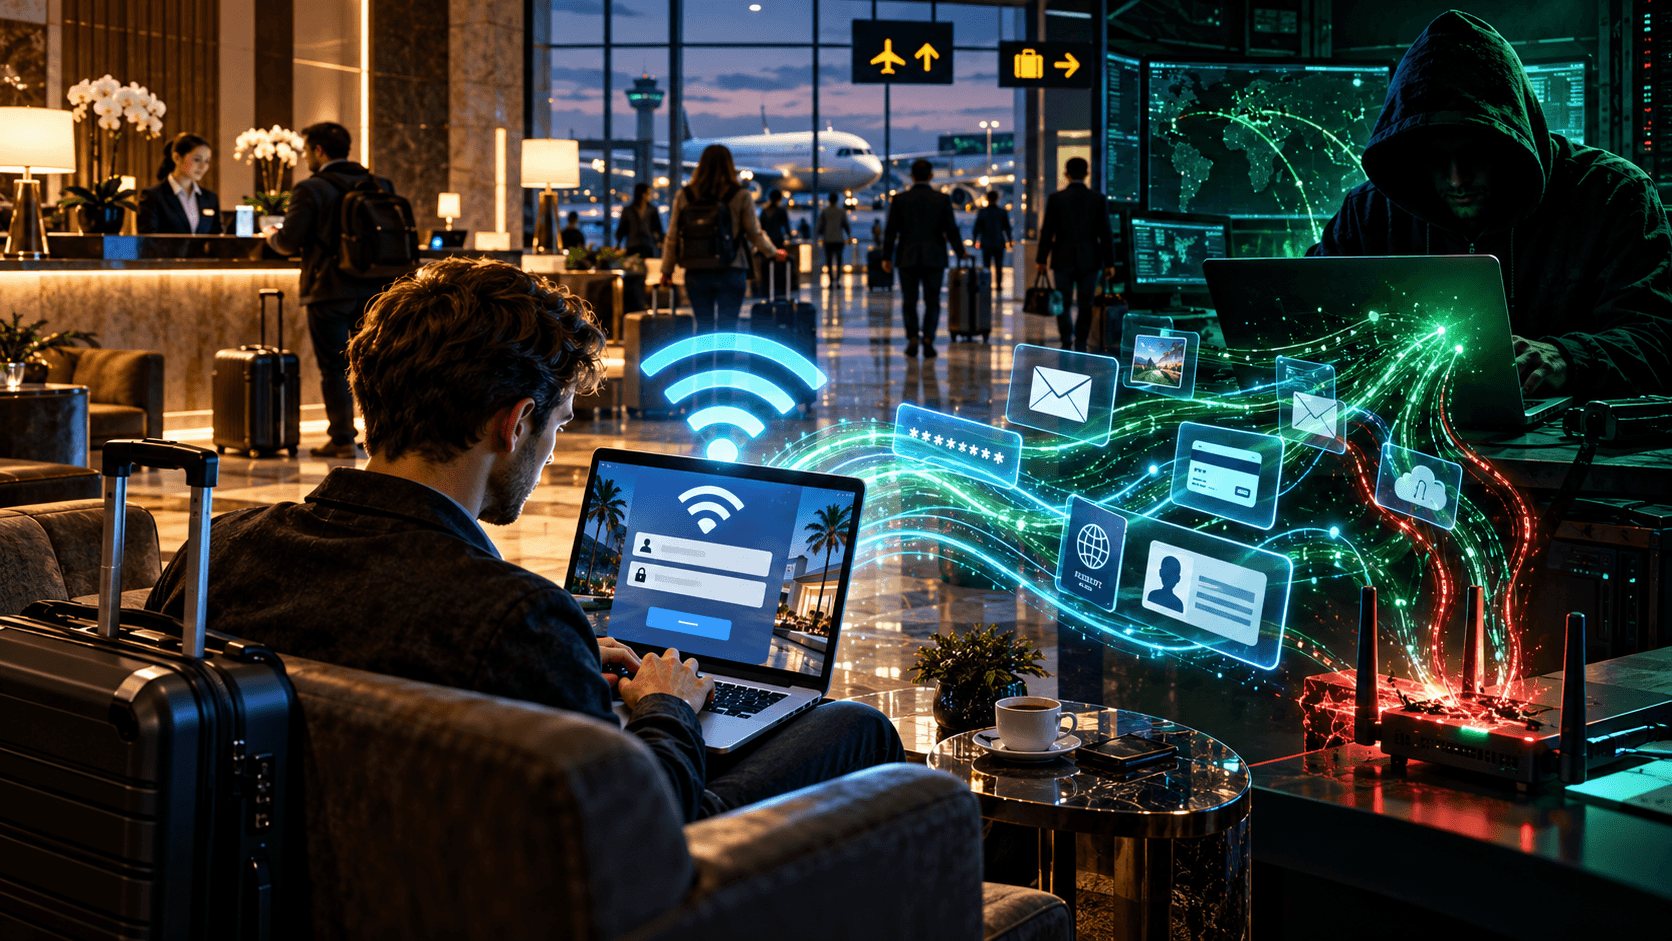
Пов’язане з росією хакерське угруповання Midnight Blizzard отримало доступ до Wi-Fi-мереж у готелях, аеропортах, конференц-центрах та інших публічних місцях. Зловмисники перехоплюють трафік мандрівників, перенаправляють їх на підроблені сторінки входу та намагаються викрасти облікові дані або встановити шкідливе ПЗ.
Microsoft повідомила про нову хвилю кампанії CaptiveCrunch, яку пов’язує з Storm-2945, окремим кластером Midnight Blizzard. Активність відновилася наприкінці вересня, а дослідники вважають, що хакери могли зберегти доступ до компаній, які керують Wi-Fi-інфраструктурою для готельного бізнесу.
За даними Black Lotus Labs, цього літа могли бути скомпрометовані три північноамериканські компанії, які управляють Wi-Fi-мережами для семи з десяти найбільших готельних мереж США. Дослідники припускають, що йдеться не про окремі атаки на конкретні готелі, а про компрометацію постачальників послуг, через яких хакери отримують доступ одразу до великої кількості клієнтських мереж.
Microsoft Threat Intelligence зазначає, що відновлення кампанії свідчить про можливу компрометацію одразу кількох постачальників керованих послуг для готельної галузі.
«Продовження доступу до цих постачальників, імовірно, дозволило настільки швидко відновити операцію», – зазначили в Microsoft.
Після отримання контролю над Wi-Fi-шлюзом зловмисники можуть маніпулювати DNS- і HTTP-трафіком та перенаправляти користувачів на власну інфраструктуру. На екрані жертви при цьому може з’явитися підроблений портал авторизації, який виглядає як звичайна сторінка входу в готельну або аеропортову мережу.
Через такі сторінки хакери намагаються викрасти облікові дані та OAuth-токени. В інших випадках користувачеві показують фальшиве повідомлення про необхідність оновити Windows, браузер, драйвер, пройти перевірку безпеки або CAPTCHA. Інструкції побудовані так, щоб людина самостійно завантажила та запустила шкідливий файл.
У попередньому дослідженні ReliaQuest зазначалося, що після захоплення Wi-Fi-шлюзу атакувальники непомітно перенаправляють користувачів на власну інфраструктуру для викрадення облікових даних. Така активність спостерігається щонайменше з червня 2026 року.
Кампанія також використовує ШІ. Microsoft виявила ознаки того, що штучний інтелект застосовувався на різних етапах операції, зокрема під час розробки шкідливого ПЗ. У нових атаках дослідники зафіксували Rust-версію інфостілера CornFlake, яка має ознаки подальшої розробки із застосуванням AI.
Окрім викрадення даних, зловмисники поширюють повноцінні трояни віддаленого доступу для Windows. Таке ПЗ може збирати файли та натискання клавіш, викрадати паролі й токени сесій, стежити за підключенням зовнішніх носіїв, отримувати доступ до мікрофона та камери й надавати хакерам віддалену командну оболонку на зараженому пристрої.
Microsoft також бачила ознаки можливих атак на Android. Деякі підроблені сторінки ClickFix містили інструкції для користувачів Android із пропозицією завантажити та встановити APK-файл.
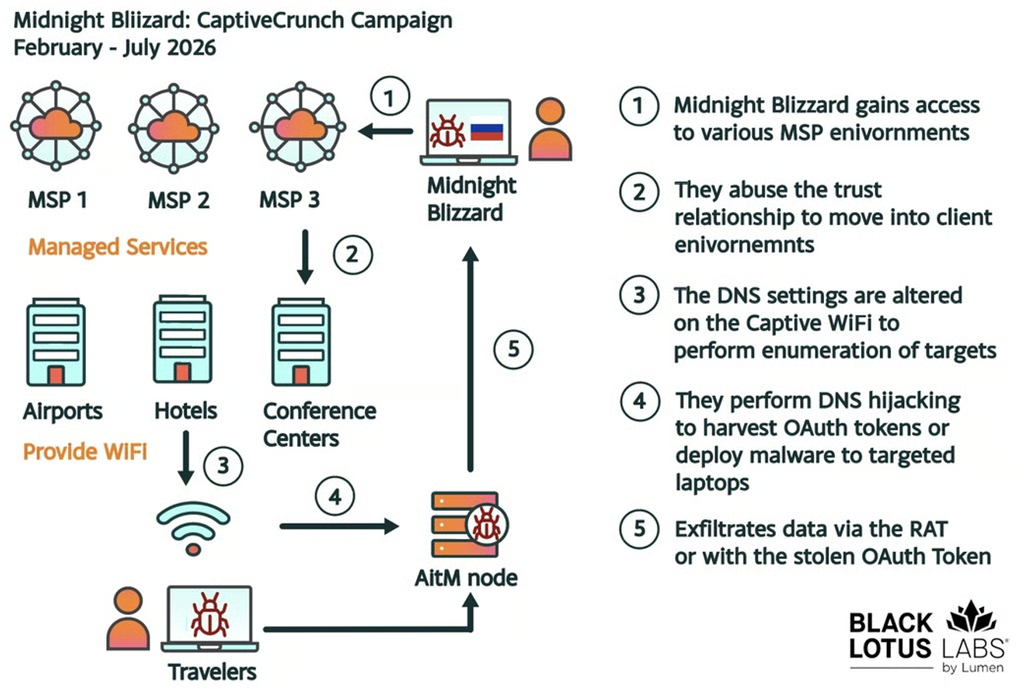
Перші ознаки кампанії Microsoft виявила ще у лютому 2026 року, коли атакувальники почали готувати DNS-резолвери та інфраструктуру для атак типу adversary-in-the-middle. Із початку травня дослідники вже спостерігали масове, але вибіркове маніпулювання трафіком у мережах із captive portal.
Наприкінці червня почалася хвиля атак, пов’язана з першим постачальником керованих Wi-Fi-послуг, якого дослідники позначають як MSP 1. 23 липня стартувала наступна хвиля, пов’язана з MSP 2, а вже наступного дня з’явилася активність через MSP 3.
Black Lotus Labs окремо зафіксувала активність приблизно з десятка IP-адрес у районі Лас-Вегаса за кілька тижнів до конференцій Black Hat і DEF CON.
«Ми окремо спостерігали активність приблизно з десятка IP-адрес, геолокація яких вказувала на район Лас-Вегаса, за кілька тижнів до конференцій Black Hat/DEF CON», – повідомили дослідники.
Усього протягом літа фахівці виявили близько 70 IP-адрес жертв, пов’язаних із кампанією. При цьому кожна адреса могла представляти окрему скомпрометовану мережу, хоча точна кількість фізичних локацій могла бути меншою.
Black Lotus Labs зазначає, що три виявлені постачальники Wi-Fi-послуг працюють із сімома з десяти найбільших готельних мереж США. Активність була помічена у США та Мексиці, тоді як ReliaQuest також повідомляла про випадки в Саудівській Аравії та Індії.
Попри попередні публічні звіти про кампанію, атаки не припинилися. Наприкінці вересня Microsoft знову зафіксувала Storm-2945 у готельних мережах, де зловмисники маніпулювали трафіком і використовували captive portal для доступу до потенційних жертв.
Microsoft рекомендує мандрівникам ставитися до Wi-Fi у готелях, аеропортах, конференц-центрах, казино та інших публічних місцях як до потенційно небезпечного. За можливості краще використовувати мобільний інтернет, власну точку доступу, eSIM або інші приватні способи підключення.
«Не завантажуйте оновлення програмного забезпечення, сертифікати, оновлення браузера, інструменти для усунення проблем із мережею або засоби безпеки, запропоновані через captive portal чи інші несподівані вебповідомлення», – попереджає Microsoft.
Додатковим рівнем захисту може бути VPN із приватним DNS, який створює зашифрований тунель і ускладнює перенаправлення DNS-запитів на рівні скомпрометованого Wi-Fi-роутера.
Для корпоративних поїздок Microsoft також рекомендує керовані компанією маршрутизатори або мобільні точки доступу, які автоматично встановлюють зашифроване з’єднання з довіреною корпоративною інфраструктурою ще до відкриття чутливих ресурсів.
Midnight Blizzard, також відоме як Cozy Bear або APT29, давно пов’язують із російською зовнішньою розвідкою. Група відома атаками через ланцюжки постачання, коли замість прямої атаки на кінцеву організацію зловмисники спочатку компрометують її постачальника IT-послуг або іншу компанію з довіреним доступом.
Однією з найвідоміших операцій, пов’язаних із цим угрупованням, стала атака на SolarWinds у 2020 році. У наступні роки хакери також атакували IT-провайдерів, хмарні сервіси та іншу інфраструктуру, через яку можна отримати доступ до більшої кількості цілей.
CaptiveCrunch фактично використовує той самий підхід, але тепер точкою входу стають компанії, які обслуговують Wi-Fi-мережі в готелях та інших місцях, де регулярно підключаються мандрівники.