

Користувач Telegram заявив, що зловмисник захопив його акаунт без фішингових посилань, викраденого пароля чи шкідливого застосунку. Для атаки вистачило серії нічних дзвінків, голосової пошти та приблизно п’яти хвилин.
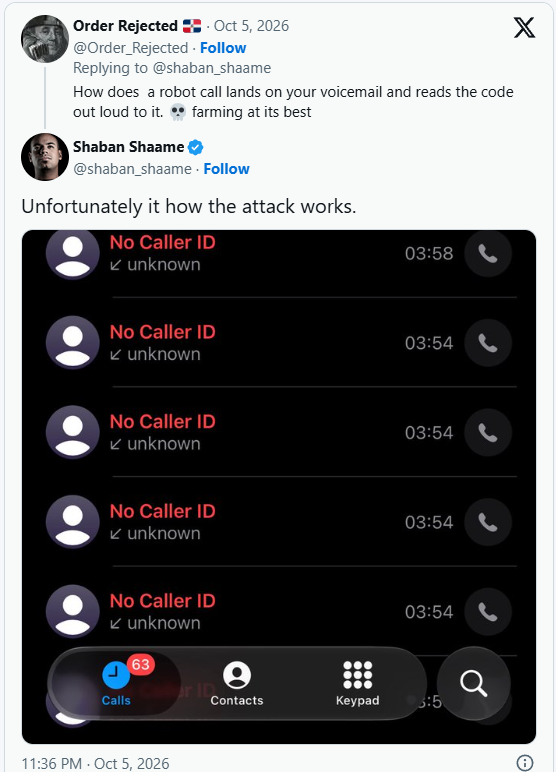
Інцидент стався близько четвертої ранку. За словами постраждалого, який понад десять років працює у криптоіндустрії, о 3:54 його телефон почав безперервно дзвонити з прихованого номера. Приблизно десять послідовних викликів мали не просто розбудити власника, а утримувати його телефонну лінію зайнятою, поки зловмисник намагався увійти в Telegram за його номером.
Паралельно атакувальник запросив код входу через автоматичний телефонний дзвінок. Оскільки лінія була зайнята, виклик із кодом, за словами потерпілого, перенаправився на голосову пошту, де автоматична система вголос продиктувала код підтвердження. Після цього зловмисник отримав віддалений доступ до голосової пошти, прослухав повідомлення та використав код для входу.
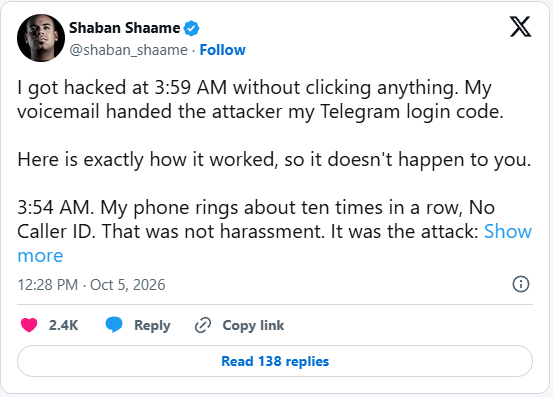
«О 3:54 мій телефон дзвонить приблизно десять разів поспіль. Номер прихований. Це було не переслідування. Це була атака: утримати мою лінію зайнятою».
Уже о 3:59 сторонній пристрій був авторизований в акаунті.
«О 3:59 він уже всередині».
Цього разу шумність атаки зіграла проти зловмисника. Постійні дзвінки розбудили власника акаунта, і замість того, щоб знову заснути, він перевірив сповіщення. Telegram показував новий вхід із невідомого пристрою.
«На щастя, атака була гучною. Дзвінки мене розбудили. О четвертій ранку я хотів лише знову заснути, але мені вистачило здорового глузду перевірити сповіщення. Telegram показував новий вхід із пристрою, якого я не знав. Саме ця перевірка мене й урятувала».
За словами постраждалого, за кілька хвилин доступу атакувальник встиг переглядати старі листування та взаємодіяти з Telegram-ботами криптогаманців. У кожному знайденому боті він вводив команди /balance, а потім /start, очевидно намагаючись знайти криптовалюту. Боти вже не працювали, тому кошти, за словами власника акаунта, викрадені не були. Водночас ситуація могла закінчитися значно гірше: зловмисник отримав достатній рівень доступу, щоб встановити власний пароль двофакторної автентифікації.
«Мені пощастило швидко зреагувати, він був усередині приблизно п’ять хвилин. Я не зберігаю в Telegram нічого цінного. Але справжньою проблемою стали б усі шахрайські повідомлення, які він міг би розіслати моїм контактам. Я адміністратор кількох груп, люди мені довіряють, тому він міг завдати великої шкоди».
Після інциденту постраждалий зв’язався зі своїм мобільним оператором. За його словами, співробітник повідомив, що останнім часом багато користувачів вимикають голосову пошту, ймовірно саме через подібні ризики.
«Коли я зателефонував своєму оператору, мені сказали, що останнім часом багато людей вимикають голосову пошту… ймовірно, саме з цієї причини».
Після публікації історії в X інші користувачі почали розповідати про аналогічні випадки. Один із них заявив, що таким самим способом зловмисники захопили його WhatsApp і що атаки, ймовірно, можуть виконуватися повністю автоматизовано.
«Мій WhatsApp захопили таким самим способом. У мене також є підстави вважати, що це використовується повністю автоматизовано».
Ще один користувач повідомив про схожу спробу, однак увімкнена двофакторна автентифікація не дала атакувальникам отримати доступ до акаунта. Третій розповів про компрометацію Telegram, після якої вирішив заблокувати SIM-картку.
«Зі мною теж таке траплялося. Вони не змогли увійти через 2FA».
«На жаль, для Telegram це дуже поширена історія. Зі мною сталося те саме. Після цього я заблокував SIM-картку».
Такий сценарій показує слабке місце, про яке користувачі часто навіть не замислюються. Сам акаунт може бути захищений сучасними механізмами безпеки, але номер телефону, який використовується для входу або відновлення доступу, усе ще залежить від старих операторських функцій на кшталт голосової пошти та переадресації викликів.
Дослідники рекомендують зв’язатися з мобільним оператором і перевірити, які додаткові функції активовані на номері, особливо голосову пошту та сервіси переадресації. Непотрібні можливості варто вимкнути. Також радять відмовитися від методів автентифікації, які залежать від мобільної мережі, зокрема кодів через SMS або телефонні дзвінки, якщо сервіс дозволяє використовувати надійніший варіант.
«Атака використовує маловідомі функції мобільних операторів, які, ймовірно, спочатку призначалися для доступності. Важливо перевірити в оператора, чи ввімкнені такі функції».
Для додаткового захисту рекомендують використовувати сильнішу багатофакторну автентифікацію, наприклад одноразові коди із застосунку-аутентифікатора або фізичні ключі безпеки. На момент публікації Telegram публічно не прокоментував описаний інцидент.
Історія показує, що захист акаунта залежить не лише від самого месенджера. Якщо код входу можна отримати через незахищену голосову пошту мобільного оператора, навіть одна забута функція номера може стати точкою входу для зловмисника.