16.07.2026
1 хв
441


Дослідники виявили сотні розширень Google Chrome, які непомітно змінювали пошукову систему браузера та перенаправляли запити через сторонні сервери. Загалом вони набрали понад 13 млн встановлень, а їхні оператори заробляли на пошуковому трафіку, одночасно отримуючи можливість збирати історію пошуку користувачів.
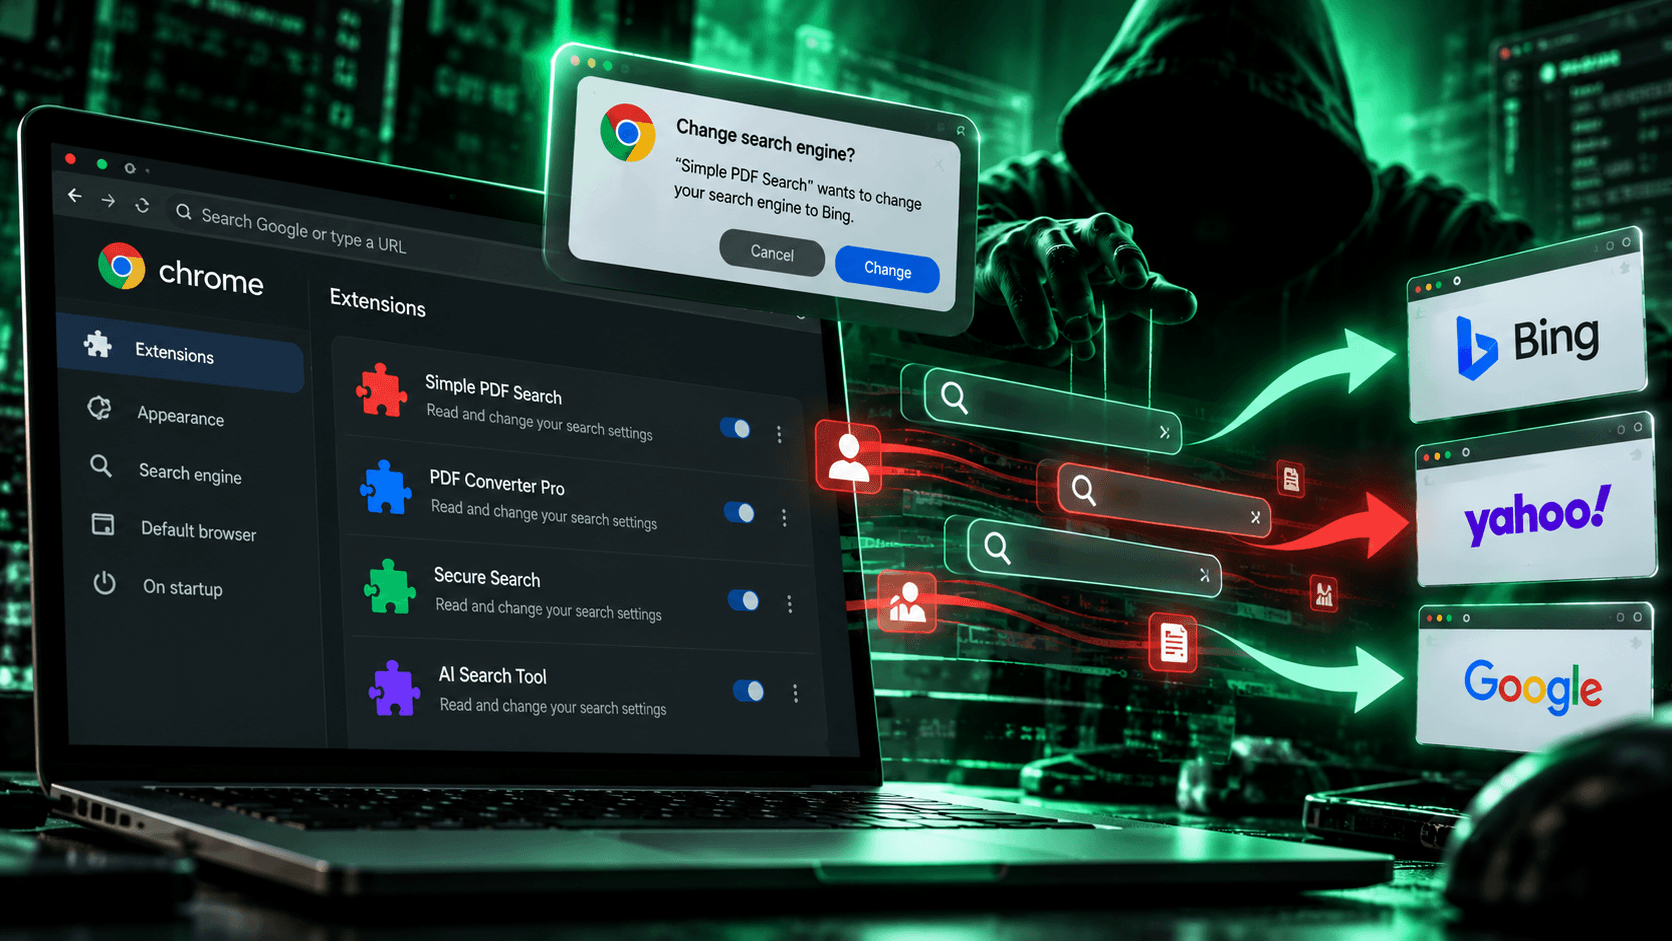
29 жовтня 2026 року фахівці компанії Socket опублікували дослідження Searchjacked, у якому розкрили масштабну мережу з 319 розширень для Google Chrome. За останні десять років вони набрали приблизно 13,4 млн встановлень. Більшість таких доповнень не відображалися в пошуку Chrome Web Store, а поширювалися через рекламу конвертерів PDF, інструментів безпечного пошуку та інших нібито корисних сервісів.
Дослідники встановили, що за розширеннями стоять кілька організованих операторів, які використовували схожу схему монетизації. Після встановлення доповнення змінювало пошукову систему за замовчуванням, а всі запити користувача спочатку потрапляли на підконтрольний оператору проксі-сервер. Лише після цього людину перенаправляли на Bing, Yahoo або інший пошуковик із партнерськими ідентифікаторами, за які власники розширень отримували рекламні виплати.
«Вони непомітно захоплюють пошукову систему браузера за замовчуванням, спрямовують кожен запит через підозрілий проксі-сервер і отримують партнерські виплати від Yahoo або Bing за відповідним ідентифікатором», – пояснили дослідники Socket.
Найцікавіше, що багатьом із виявлених доповнень навіть не потрібен шкідливий JavaScript або особливі дозволи. Деякі фактично складалися лише з конфігураційного файлу manifest.json та кількох іконок. Вони не мали інтерфейсу, фонових процесів чи функцій, які могли б бути корисними користувачу. Їхнє головне завдання полягало у зміні стандартної пошукової системи через вбудований механізм Chrome.
Під час встановлення браузер попереджав про зміну пошуковика, але не пояснював, куди саме надалі надходитимуть запити. У результаті користувач міг продовжувати отримувати звичайні результати Bing або Yahoo, не підозрюючи, що кожен пошук перед цим проходить через сторонній сервер.
Такий механізм дозволяв операторам не лише заробляти на партнерських програмах пошукових систем, а й бачити повну історію запитів, потенційно прив’язану до унікального ідентифікатора користувача. Дослідники припускають, що зібрані дані також могли використовувати для аналізу пошукових тенденцій, настроїв аудиторії та географічного розподілу інтересів. Водночас підтверджень їхнього продажу стороннім компаніям не наведено.
Ще одна особливість полягала в тому, що власники проксі-серверів могли самостійно визначати кінцеву адресу для кожного запиту. Під час перевірки Socket виявила випадки, коли повторні пошукові запити перенаправлялися на головну сторінку Google без партнерських ідентифікаторів, тоді як інші потрапляли до Bing. Наприклад, шість однакових запитів через розширення Predator Search привели дослідників до чотирьох різних результатів, серед яких були Yahoo, проміжні пошукові сайти та сторінка з помилкою Cloudflare. Саме розширення при цьому залишалося незмінним, а маршрутизацію визначав сервер.
«Це означає, що перенаправлення обираються окремо для кожного запиту залежно від самого пошукового запиту», – зазначили в Socket.
Дослідники попереджають, що така схема потенційно дозволяє спрямовувати користувачів на фішингові сторінки, підроблені пошукові результати або сайти зі шкідливими завантаженнями. При цьому оператори можуть обирати цілі за пошуковими словами або географічним розташуванням. Однак під час дослідження Socket не зафіксувала підтверджених шкідливих перенаправлень, тому цей сценарій поки розглядають як можливий ризик, а не доведений факт.
Для просування таких доповнень використовували рекламні мережі, зокрема Google Ads і Bidbrain. Користувачам показували спливні оголошення із пропозиціями знайти інструкцію до пристрою, конвертувати PDF, скористатися безпечним пошуком або встановити інструмент на основі штучного інтелекту. Після переходу за рекламою відкривалася сторінка з кнопкою встановлення розширення через Chrome Web Store.
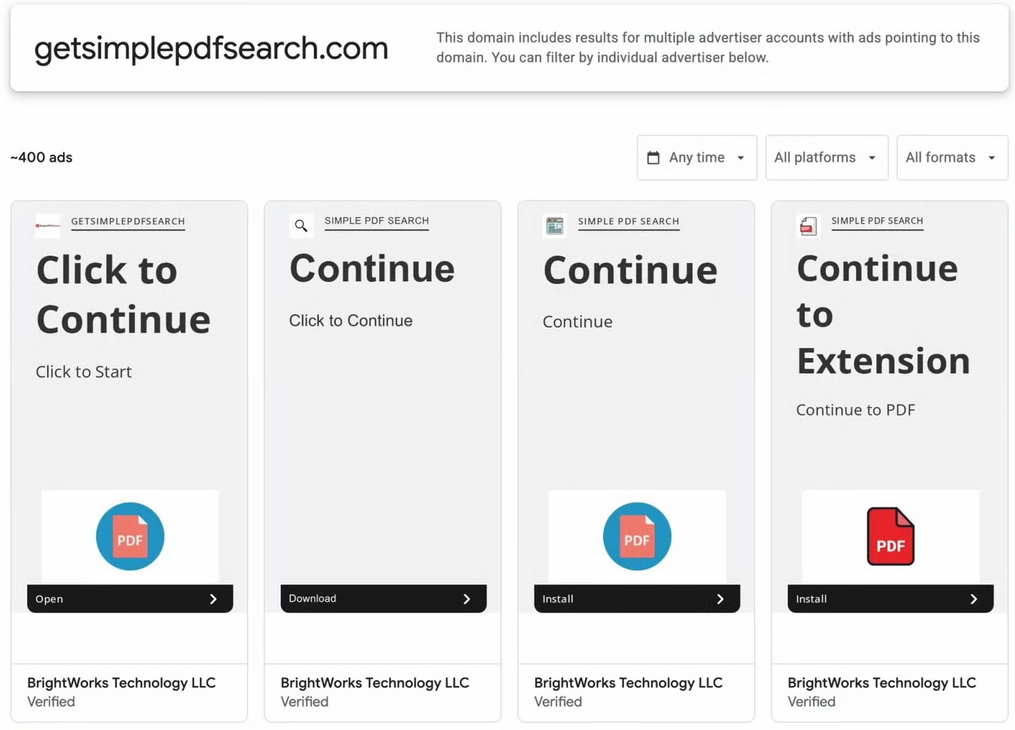
Більшість виявлених доповнень мали статус unlisted, тобто не відображалися в результатах пошуку магазину, але залишалися доступними за прямим посиланням. Такий підхід дозволяв операторам приховувати свої продукти від зайвої уваги, водночас використовуючи Chrome Web Store для їхнього поширення. За словами дослідників, користувачеві вистачало кількох кліків, щоб встановити розширення, а потім швидко забути про його існування.
Socket вдалося пов’язати 200 розширень із конкретними операторами. Сукупно вони набрали близько 5,7 млн встановлень. Ще 119 доповнень, які охоплювали приблизно 7,8 млн користувачів, належали невстановленим операторам.
Однією з найбільших виявлених груп стала SecuryBrowse, яка об’єднувала 58 розширень із приблизно 4,9 млн встановлень. Вони маскувалися під інструменти безпеки з назвами Fire Shield, Wise Ghost, Securify, Protecto та WatchTower. Частина таких доповнень, окрім зміни пошуковика, запитувала й додаткові чутливі дозволи.
Іншу групу, Bing-Search, становили 37 розширень із приблизно 2,2 млн встановлень. Їх поширювали через рекламу Bidbrain, а спільні партнерські ідентифікатори Bing та синхронні оновлення вказували на одного оператора. Зокрема, у червні 2026 року п’ятнадцять на вигляд незалежних видавців оновили свої розширення протягом чотирьох днів.
Серед встановлених операторів дослідники також назвали рекламну компанію Intango LTD, яка з 2018 року випустила близько 111 розширень із загальною кількістю встановлень приблизно 2,2 млн. Для їхнього поширення використовували близько 279 доменів, причому кожне доповнення мало окремий сайт і контактну адресу, створюючи враження незалежного розробника. Більшість цих розширень спрямовували пошук до Yahoo, а ще 15 використовували Bing.
Компанія Tightrope Interactive, за даними Socket, запускала близько 200 тисяч рекламних оголошень через 307 доменів. Дослідники також виявили серед операторів Free Planet VPN S.R.L. із розширенням на 2 млн користувачів, Kinner Lake Ltd із шістьма розширеннями на 300 тисяч користувачів та низку інших рекламних і технологічних компаній. При цьому не всі оператори залишали достатньо інформації для встановлення їхніх власників.
Сама схема працює щонайменше з 2016 року. Серед ранніх прикладів дослідники згадують розширення Yandex search із 200 тисячами користувачів та HermesTab, два доповнення якого сумарно набрали близько 400 тисяч встановлень. У 2024 році з’явилася велика хвиля SecuryBrowse, а протягом 2025–2026 років активніше поширювалися розширення, орієнтовані на перенаправлення запитів до Bing.
У Socket зазначають, що навіть після видалення окремих доповнень із Chrome Web Store оператори швидко створюють нові домени та рекламні сторінки, тому проблема не зникає разом із блокуванням одного розширення. У своєму дослідженні компанія також посилається на попередній аналіз Secure Annex, а повний перелік виявлених доповнень із їхніми ідентифікаторами та датами публікації доступний у звіті Socket.
На момент публікації Google ще не надала коментарів щодо результатів дослідження. При цьому фахівці наголошують, що відсутність додаткових дозволів не гарантує безпечності розширення, адже навіть проста зміна пошукової системи може передавати сторонньому оператору значну частину активності користувача.
Користувачам Chrome варто перевірити встановлені розширення через chrome://extensions, видалити невідомі або непотрібні доповнення та переконатися, що в налаштуваннях браузера вибрано бажану пошукову систему. Особливої уваги потребують розширення, встановлені через рекламні оголошення, які обіцяли конвертацію PDF, безпечний пошук або інші прості функції.