09.09.2026
3 хв
115


Заводська система Google Pixel зручніша для тих, кому потрібні готові сервіси Google, фірмові можливості телефона та передбачувана сумісність. GrapheneOS дає більше контролю над доступом застосунків і додає захист від експлуатації вразливостей, але потребує свідомого налаштування та перевірки важливих програм. Порівнюємо обидва варіанти на одному Pixel і пояснюємо, що насправді зміниться після переходу.
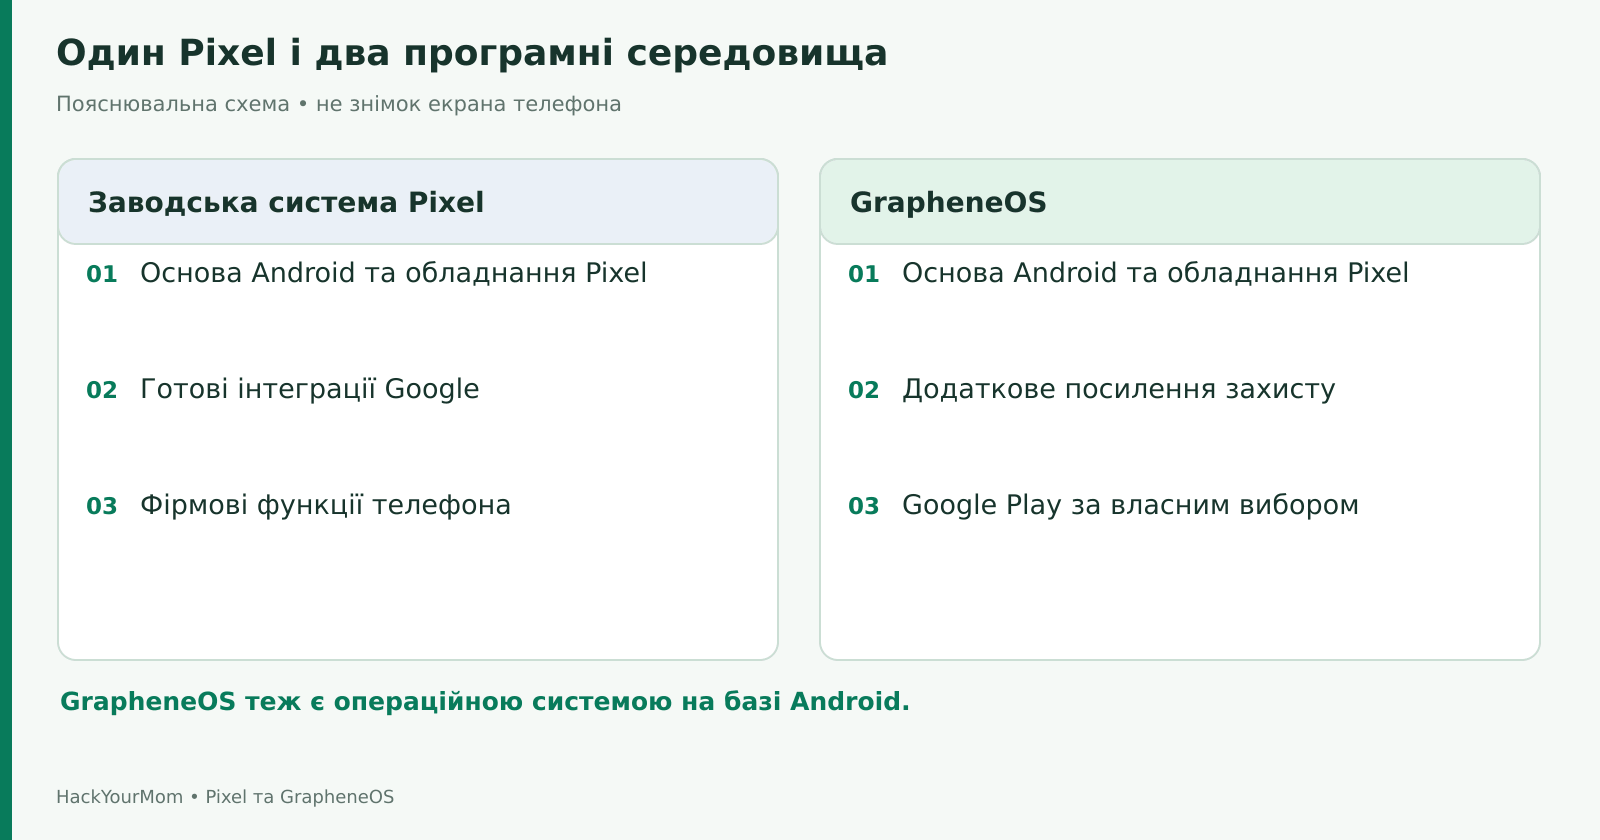
Купувати інший смартфон для такого порівняння не потрібно. Один і той самий Google Pixel може працювати із заводською системою Google або з GrapheneOS, якщо конкретна модель офіційно підтримується та дозволяє розблокувати завантажувач. Камери, процесор, дисплей і акумулятор залишаються тими самими. Змінюються програмне середовище, набір установлених компонентів, деякі механізми захисту та спосіб взаємодії із сервісами.
У цій статті заводською системою називаємо Android, який Google постачає для Pixel, разом із власними застосунками та інтеграціями. GrapheneOS також базується на Android, точніше на Android Open Source Project, або AOSP. Тому заголовок «Android проти GrapheneOS» є зручним скороченням, але технічно це порівняння двох реалізацій Android.
Орієнтир для читача – підтримуваний Google Pixel, зокрема Pixel 10 із попередніх матеріалів серії. Висновки стосуються принципів роботи систем, а не гарантують однакову поведінку кожної моделі, збірки та застосунку. Особливо це важливо для платежів, функцій оператора та можливостей, які Google вмикає поступово або лише в окремих країнах.
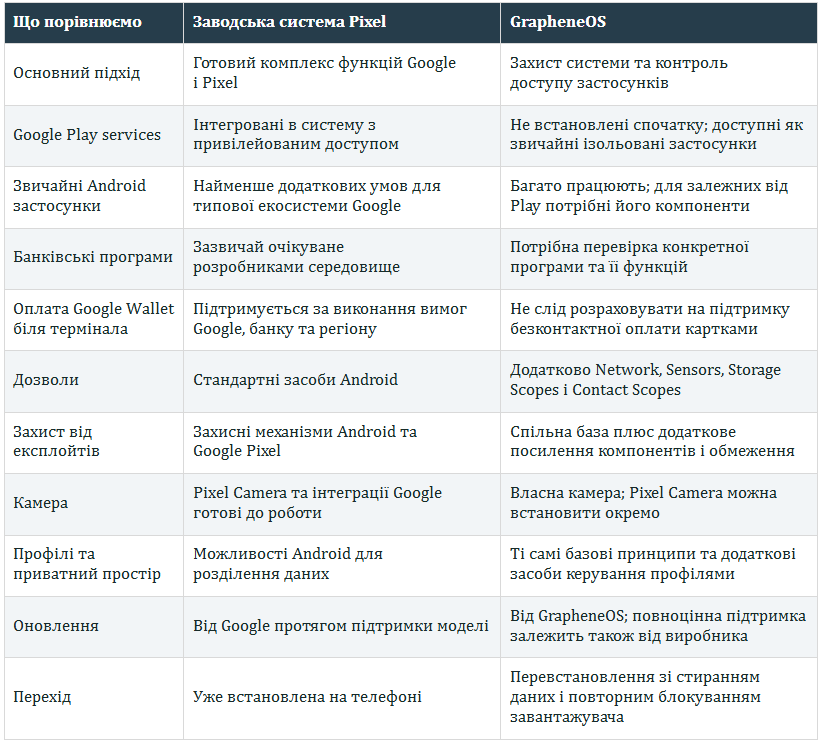
Ця таблиця допомагає визначити, які розділи важливі саме вам. Якщо телефон потрібен передусім для банку, оплати та автомобіля, почніть із сумісності. Якщо на ньому зберігаються чутливі матеріали, зверніть увагу на дозволи, блокування, оновлення та резервне копіювання. Кількість зелених позначок у таблиці сама по собі не визначає найкращу систему.
На GrapheneOS залишаються знайомі принципи Android: застосунки, сповіщення, швидкі налаштування, жести, перемикання між програмами та встановлення APK. Це не настільний Linux на телефоні й не система, для щоденної роботи з якою потрібен термінал. Людина, яка користувалася сучасним Pixel, зазвичай впізнає основну навігацію.
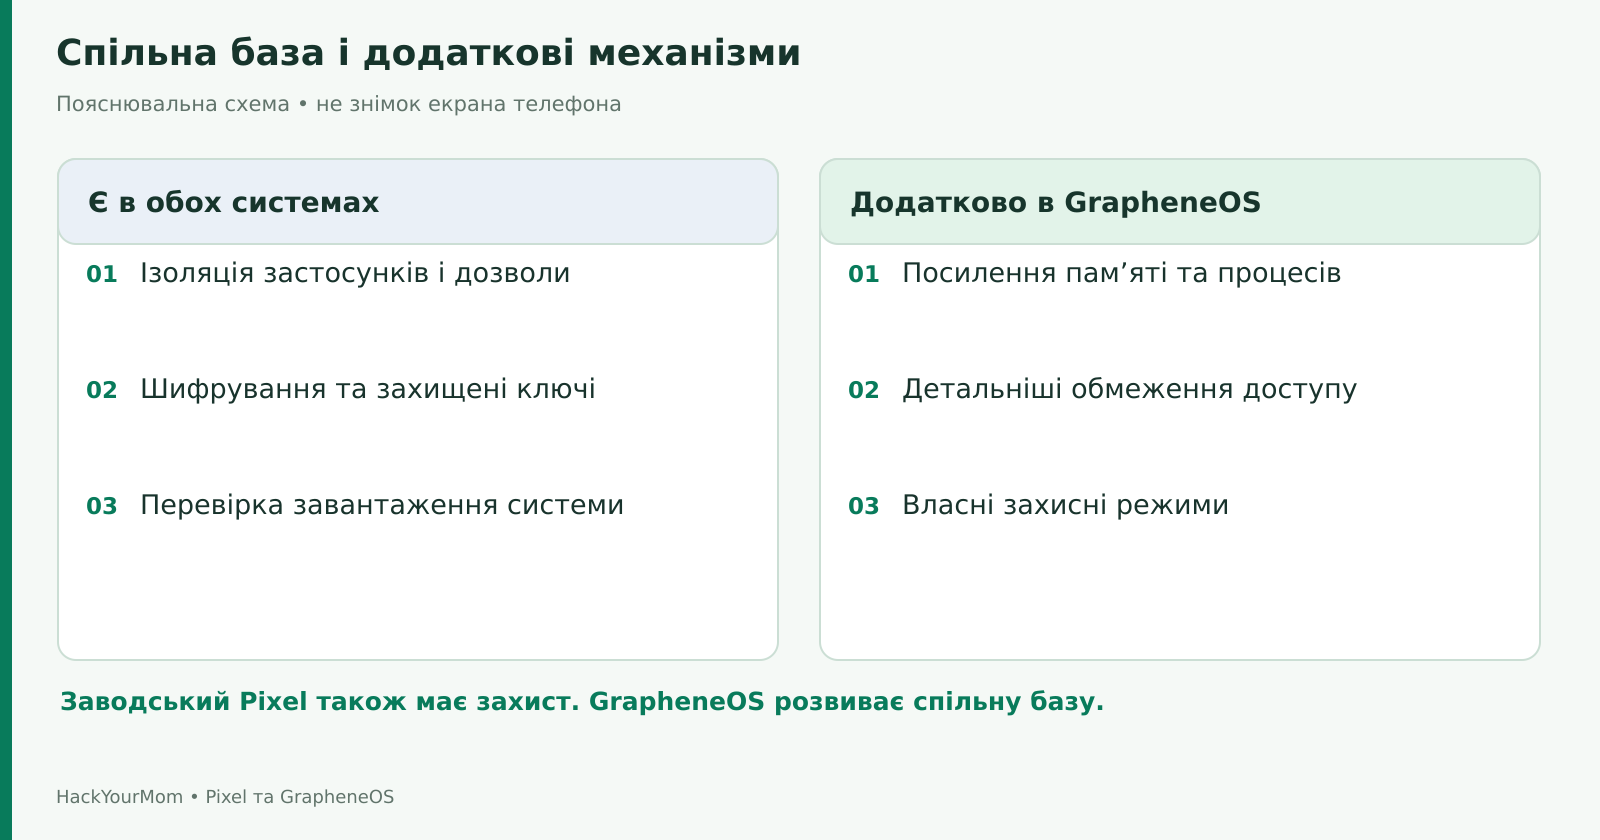
Так само некоректно зображати заводський Pixel як телефон без захисту. Android має ізоляцію застосунків, контроль дозволів, шифрування, захищене зберігання ключів і Verified Boot. Останній механізм перевіряє ланцюжок завантаження, щоб виявляти несанкціоновану зміну системних компонентів. Ці основи описані в документації безпеки Android.
GrapheneOS використовує цю базу та розвиває її. Апаратні механізми захисту Pixel теж важливі для обох систем. Порівняння має відповідати на запитання, які додаткові властивості отримує користувач і чим за них платить, а не створювати враження, що одна система має шифрування, а інша залишає всі файли відкритими.
Практичний приклад. Якщо ви встановите той самий месенджер і ввійдете в той самий обліковий запис, його сервер усе одно знатиме цей обліковий запис. GrapheneOS може обмежити локальні дозволи програми, але не змінює її серверну логіку та не робить вашу реєстрацію новою особою.
Безпека стосується захисту від несанкціонованого доступу: наприклад, коли шкідливий файл намагається використати помилку програми та виконати код. Приватність стосується того, які відомості отримують інші сторони, зокрема в межах дозволених функцій. Програма може не мати жодної відомої вразливості й водночас надсилати на сервер контакти, які ви самі дозволили прочитати.
GrapheneOS працює в обох напрямах. Додаткові захисні механізми ускладнюють використання певних класів помилок, а нові дозволи допомагають зменшити обсяг доступних застосунку даних. Відсутність установлених Google Play services також прибирає обов’язкову для типового Pixel інтеграцію цих компонентів. Водночас онлайн-сервіси, якими людина користується добровільно, нікуди не зникають.
На заводському Pixel теж можна обмежувати дозволи, змінювати параметри облікового запису, відмовлятися від необов’язкової синхронізації та використовувати інші застосунки. Проте це не перетворює привілейовані системні компоненти Google на звичайні програми. Саме ця відмінність важливіша за кількість попередньо встановлених іконок.
Звідси випливає простий критерій вибору. Якщо головний запит – менше зайвих дозволів у кількох програмах, спочатку варто перевірити наявні налаштування. Якщо потрібен системний контроль над Google-компонентами та додаткове посилення захисту, GrapheneOS пропонує глибші зміни. Офіційний перелік функцій пояснює ці механізми окремо, а не зводить їх до «видалення Google».
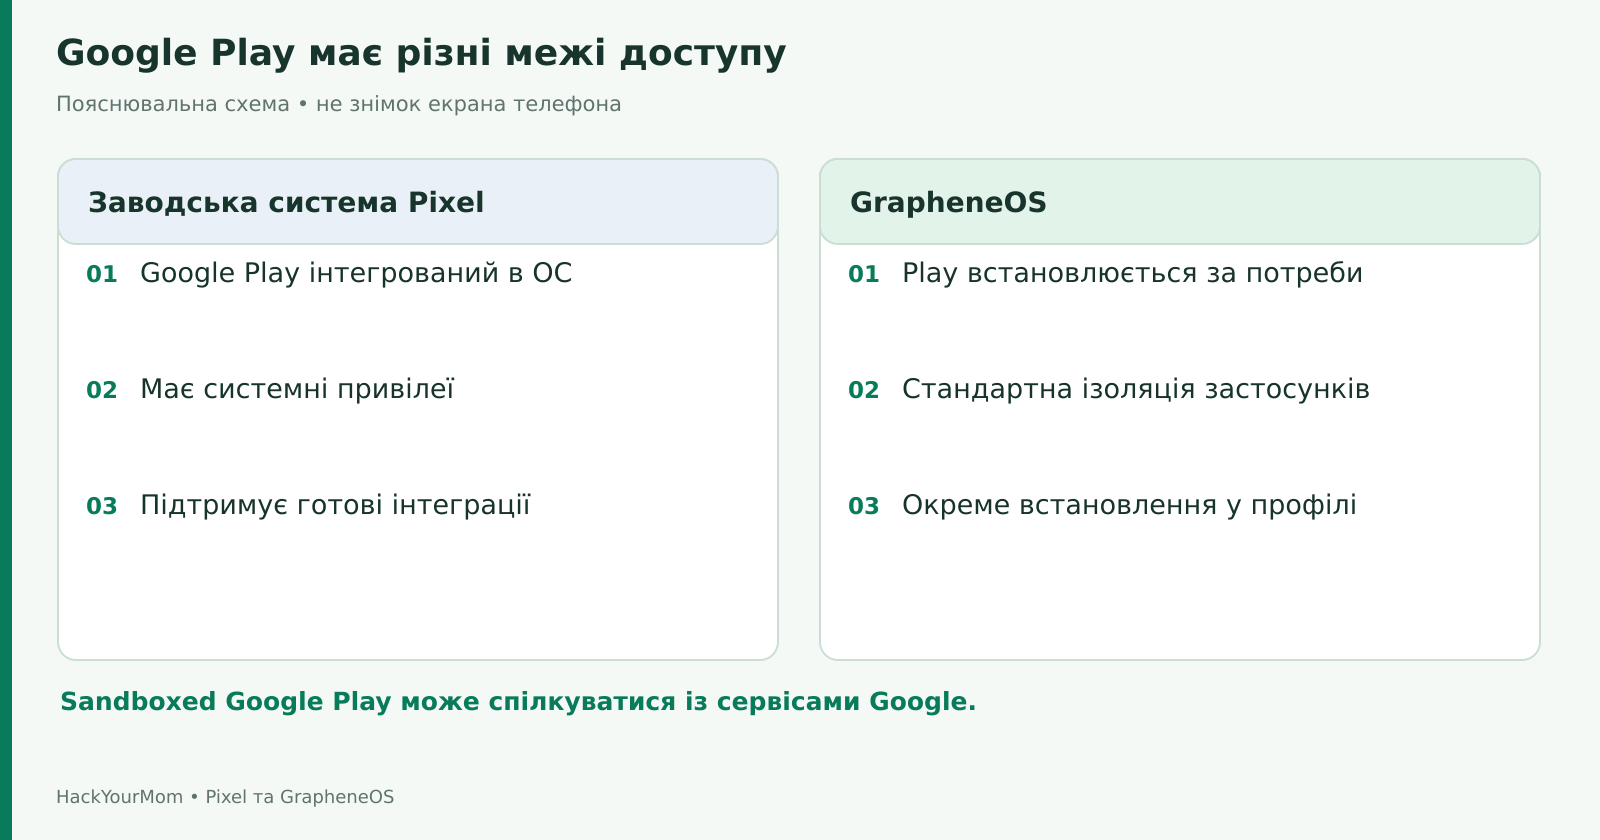
На заводській системі Pixel Google Play services є частиною інтегрованого середовища. Це набір служб для функцій, які використовують багато програм: сповіщень, входу, геолокації та інших API. Google Play Store – окремий магазин застосунків. Обліковий запис Google – ще одна складова. Ці три поняття пов’язані, але не взаємозамінні.
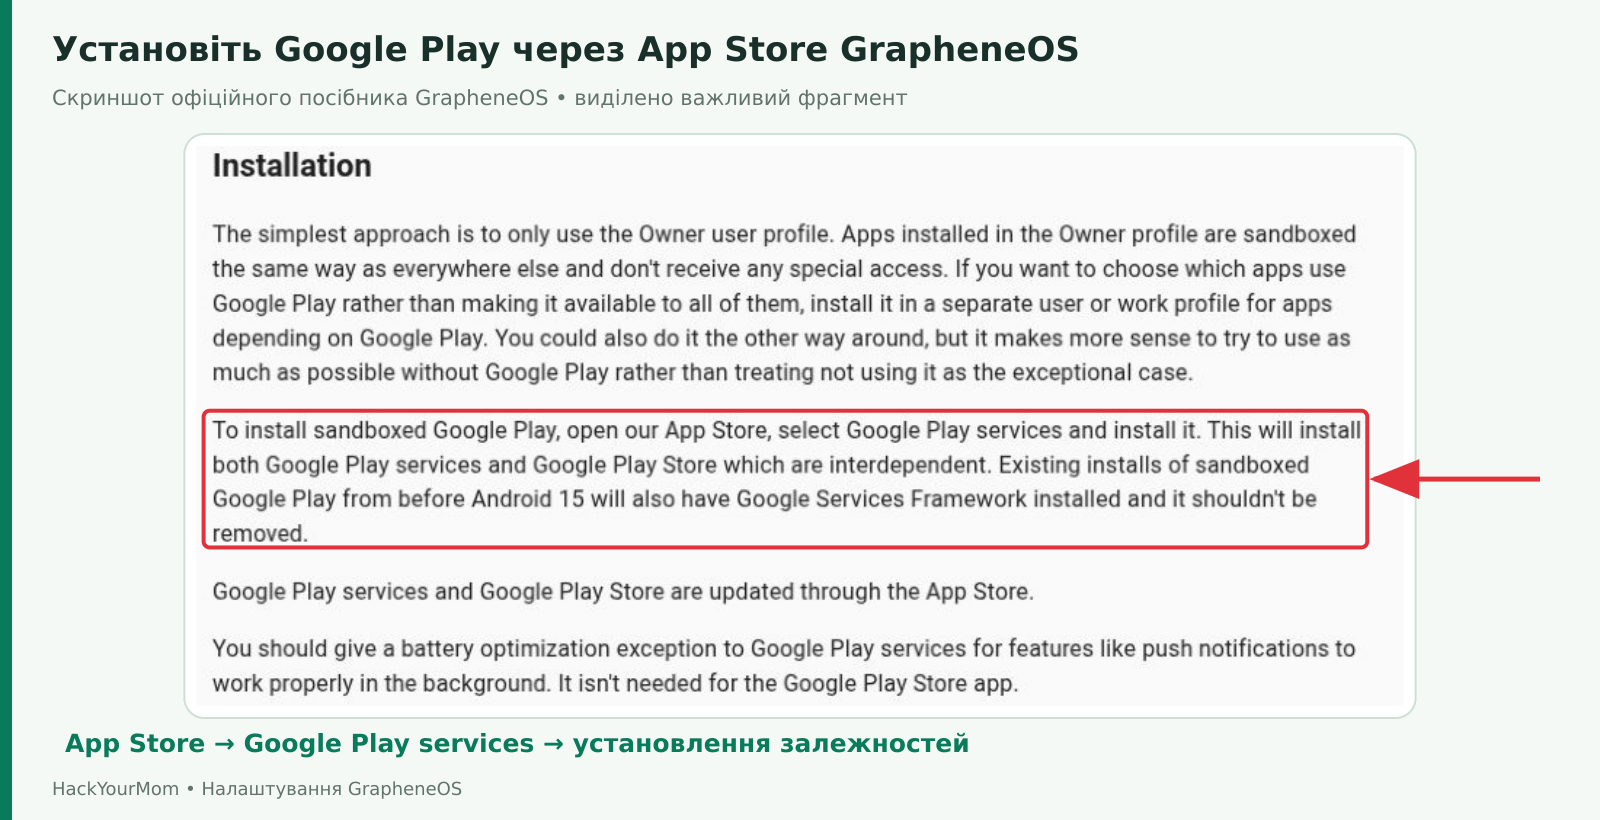
У GrapheneOS Google Play спочатку відсутній. За потреби його офіційні компоненти встановлюють через вбудований App Store GrapheneOS. Система має шар сумісності, який дозволяє їм працювати в стандартній ізоляції застосунків без звичайного для заводської системи привілейованого доступу. Це називається Sandboxed Google Play.
Такий Play установлюється в конкретний профіль. Якщо він є в одному користувачі, це не означає, що його отримав інший користувач. Залежні програми мають бути в тому самому профілі. Власник може вибрати середовище без Play, середовище з Play або поєднати обидва підходи через профілі.
Важливе обмеження: ізоляція не робить Google Play непомітним для Google. Компоненти можуть виходити в мережу, обробляти запити програм і працювати з обліковим записом. Застосунки одного профілю можуть обмінюватися даними за взаємною згодою. Перевага GrapheneOS полягає в межах доступу, а не в обіцянці, що Google ніколи нічого не отримає.
Для роботи самих Play services вхід в обліковий запис не обов’язковий. Для звичайного встановлення програм через Play Store він, як правило, потрібен. Послідовність і залежності описані в інструкції Sandboxed Google Play.
GrapheneOS запускає Android-застосунки, але вислів «працює Android» не гарантує однакову поведінку кожного сервісу. Одна програма використовує лише стандартні API, інша залежить від Google Play, третя перевіряє сертифікацію системи. Іноді встановлення проходить успішно, але не працює вхід, покупка, push-сповіщення або окрема перевірка пристрою.
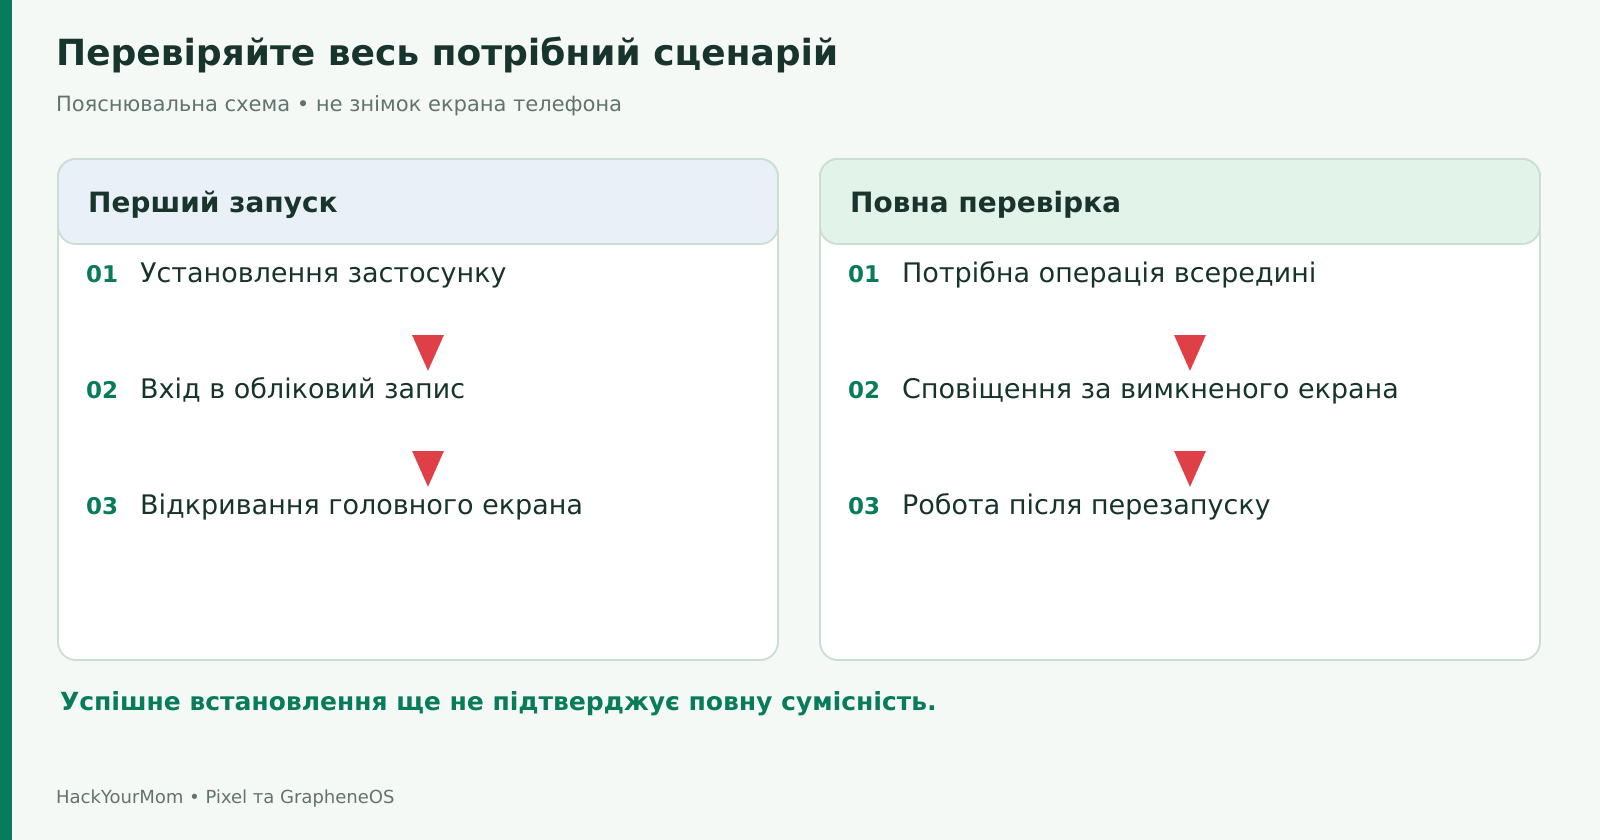
Для багатьох залежних програм достатньо Sandboxed Google Play. Проте слід перевіряти не лише запуск. Месенджеру важливо отримувати повідомлення із заблокованим екраном, навігації – працювати під час руху, робочому застосунку – входити через корпоративну авторизацію. Успішне відкриття першого екрана не є повною перевіркою сумісності.
Сповіщення на GrapheneOS працюють. Якщо програма використовує механізм Google для push-повідомлень, потрібні Play services у тому самому профілі та відповідні умови фонової роботи. GrapheneOS рекомендує дозволити Play services роботу без оптимізації батареї для надійності таких функцій; для самого Play Store аналогічний виняток не потрібен. Програми з власним механізмом доставки можуть працювати без Play.
Окремий випадок – закритий Private Space або завершений сеанс іншого користувача. Застосунки в такому середовищі можуть не працювати у фоні, тому сповіщення не надходитимуть незалежно від того, наскільки добре налаштовано Play. Не варто одночасно змінювати всі дозволи й усі режими батареї: після цього складно знайти причину проблеми.
Захисні механізми також можуть виявляти помилки, які в іншій системі не спричиняли очевидного збою. Для окремого застосунку існує режим сумісності захисту від експлойтів. Його призначення і конкретні послаблення описані в розділі про сумісність. Це інструмент діагностики для конкретної програми, а не рекомендація вимкнути захист скрізь.
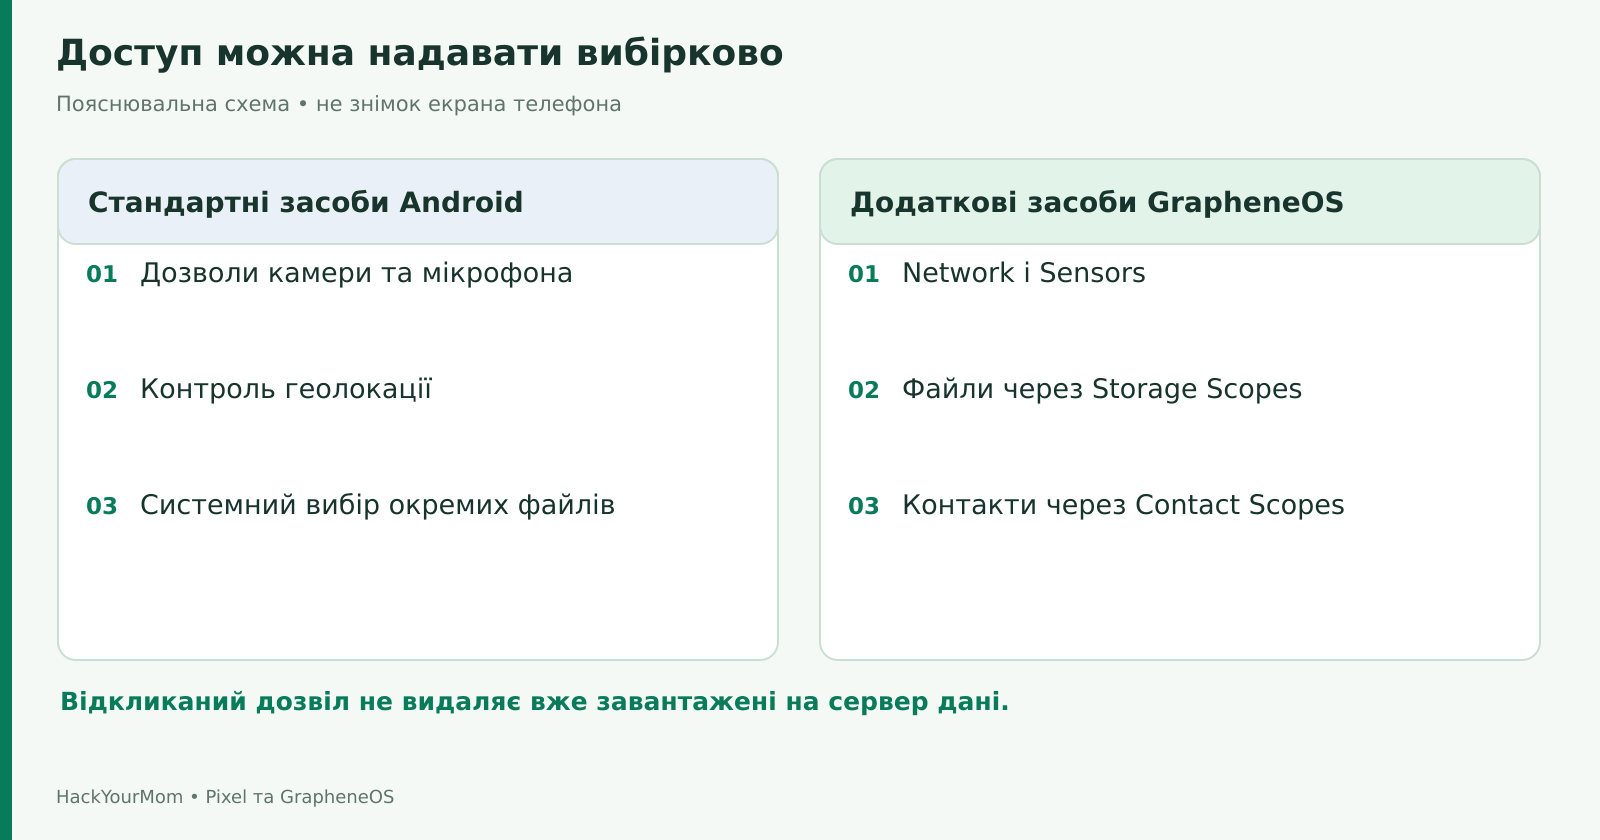
Стандартний Android уже дозволяє керувати доступом до камери, мікрофона та геолокації. У відповідних сценаріях доступні дозвіл лише під час використання, приблизне місце та вибір окремих фотографій. Тому твердження «на звичайному Pixel кожна програма читає все» неправильне. Реальний обсяг доступу залежить від дозволів, API, версії системи та поведінки застосунку.
GrapheneOS додає засоби для ситуацій, у яких стандартного вибору недостатньо. Найзрозуміліші приклади – Network, Sensors, Storage Scopes і Contact Scopes. Користувачу не потрібно активувати все одразу: кожен механізм має конкретне призначення та може вплинути на функціональність.
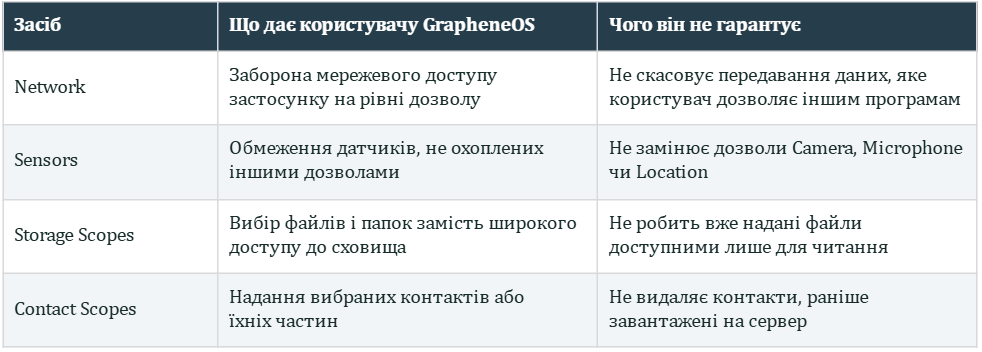
Network корисний, наприклад, для офлайн-інструмента, якому інтернет справді не потрібен. Реалізація перекриває прямий доступ через мережеві сокети та непрямі шляхи через компоненти, що перевіряють відповідний дозвіл. Це ширше за просте блокування пакетів. Водночас довільна взаємодія програм одного профілю та явне передавання через «Поділитися» потребують окремого розуміння.
Sensors стосується, зокрема, акселерометра, гіроскопа й компаса. Вимкнувши його, можна порушити функції, які реагують на рух або орієнтацію. За замовчуванням сумісність має значення: наявність перемикача не означає, що система автоматично заборонила датчики кожній новій програмі. Опис Sensors пояснює також поведінку заблокованих запитів.
Storage Scopes дозволяє застосунку поводитися так, ніби запитані дозволи сховища надано, але не відкриває всі чужі файли. Програма зберігає доступ до створених нею файлів, а користувач може додати потрібні файли та папки. Наприклад, музичному програвачу можна відкрити папку з музикою, не надаючи широкого доступу до документів. Якщо вже працює стандартний системний вибір файла, додатковий механізм може бути непотрібним.
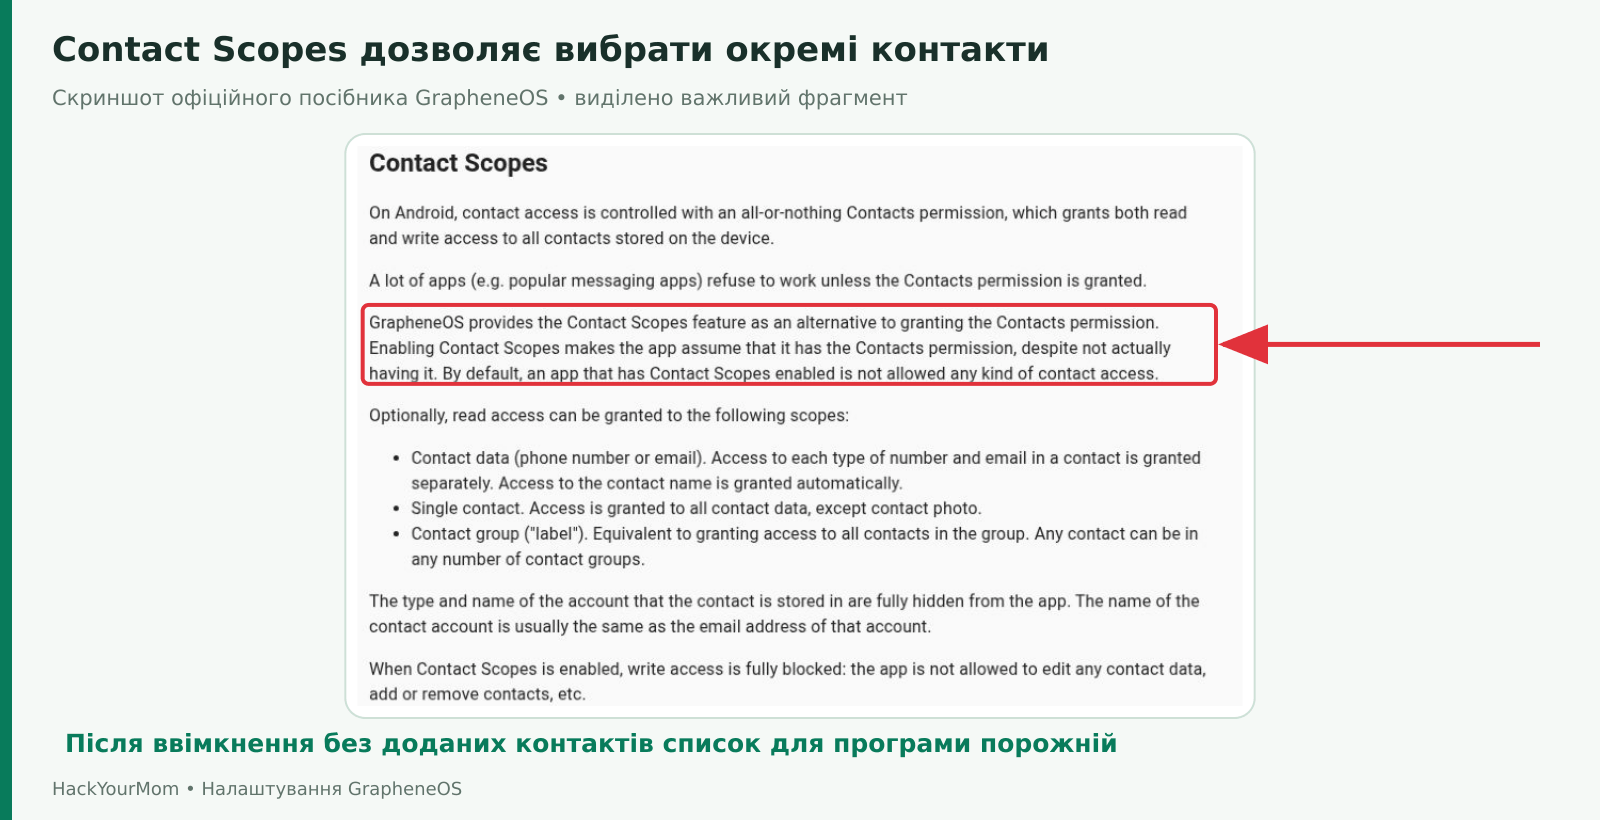
Contact Scopes корисний для месенджера, якому потрібні кілька контактів. Без доданих елементів він отримує порожній список; надалі можна вибрати потрібні записи або поля. Механізм надає контрольований доступ для читання, тому повноцінному редактору адресної книги може знадобитися звичайний дозвіл. Деталі наведені в описі Storage Scopes та Contact Scopes.
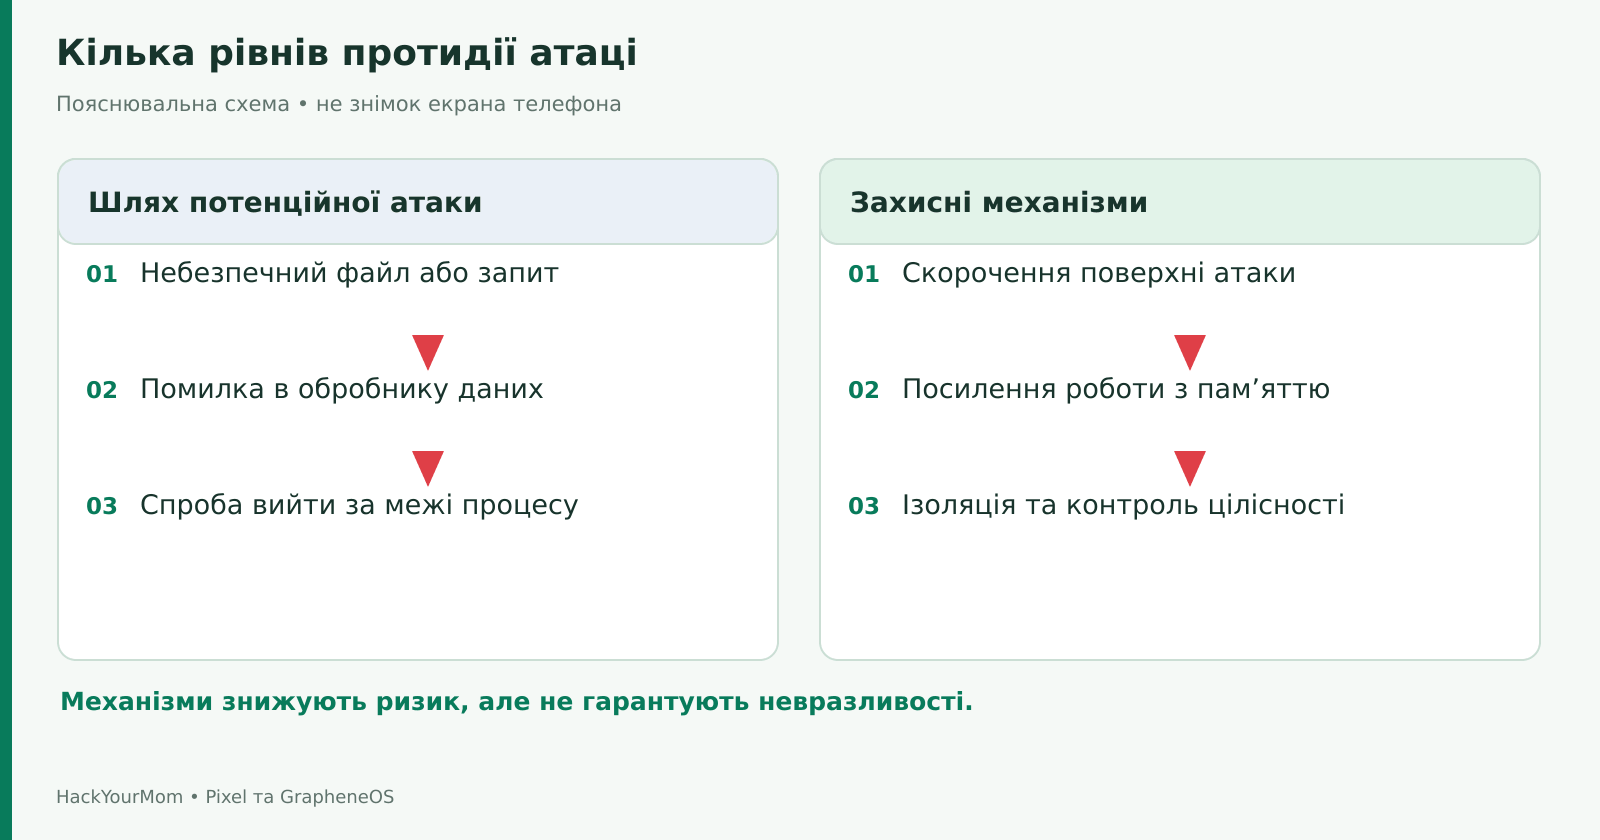
Експлойт використовує помилку програмного забезпечення для дії, яку не дозволяє нормальна логіка програми. Наприклад, спеціально сформований файл може атакувати обробник зображень. Дозвіл на камеру тут не обов’язково має значення: проблема може бути в коді, який розбирає вже отримані дані.
GrapheneOS посилює розподіл пам’яті через hardened_malloc, ізоляцію процесів та низку інших компонентів. На сумісному обладнанні використовуються апаратні механізми, зокрема Memory Tagging Extension. Є додатковий контроль динамічного завантаження коду та запуску процесів. Сенс цих змін – ускладнити перетворення помилки на успішну атаку або зупинити програму, коли виявлено небезпечний стан пам’яті.
Це не означає, що кожен експлойт перестає працювати або що телефон не можна зламати. Механізми покривають різні класи проблем, залежать від обладнання та змінюються разом із системою. Так само некоректно приписувати заводському Android відсутність захисту пам’яті: він має власні засоби, а частина поліпшень з часом переходить у спільну платформу.
Для читача практична відмінність така: значна частина захисту GrapheneOS працює без щоденного натискання перемикачів. Не потрібно бути розробником, щоб отримати ці властивості. Натомість окремі несумісності треба вирішувати обережно, не послаблюючи все середовище заради однієї програми. Технічні деталі наведені в переліку додаткових захисних механізмів.
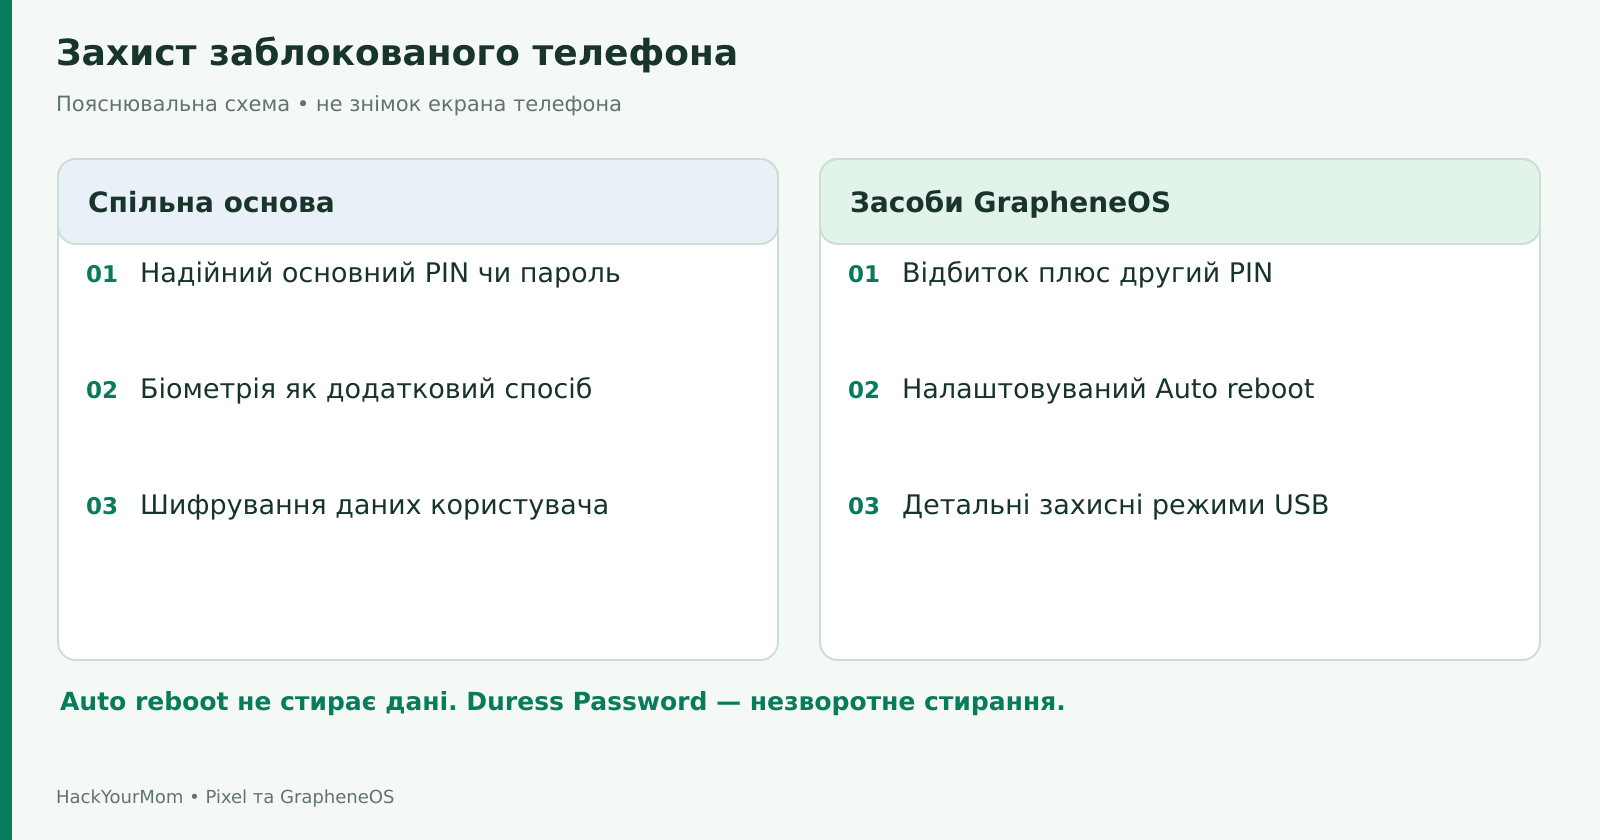
В обох системах основою залишається надійний PIN або пароль. Після перезапуску основний секрет потрібен для відкриття захищених даних користувача. Біометрія спрощує наступні розблокування, але не замінює знання пароля. Короткий очевидний код не стає сильним лише тому, що встановлено GrapheneOS.
GrapheneOS додає перемішування цифр PIN і можливість вимагати додатковий PIN після успішного відбитка пальця. Такий двофакторний біометричний сценарій відрізняється від звичайного «відбиток або PIN»: для швидкого вторинного розблокування потрібні обидва чинники. Він може бути зручним разом із сильним основним паролем, але користувач має розуміти послідовність і пам’ятати основний секрет.
Ще одна можливість – Auto reboot. За документацією GrapheneOS стандартний інтервал становить 18 годин без успішного розблокування, а налаштування дозволяє його змінювати. Перезапуск повертає телефон у стан до першого розблокування; це не стирання даних. Не варто робити висновок, що всі актуальні заводські Android позбавлені будь-якого автоматичного захисного перезапуску: функції Google також розвиваються. Тут важливі конкретна реалізація, доступний контроль і поведінка вашої збірки.
GrapheneOS має докладні режими USB. Стандартний Charging-only when locked блокує нові USB-з’єднання після блокування та припиняє передавання даних після завершення вже активних з’єднань. Це не означає необхідність назавжди вимкнути порт: після розблокування можливе звичайне копіювання файлів. Опис є в посібнику захисту USB.
Duress PIN/Password – небезпечна необов’язкова функція. Введення налаштованого спеціального коду спричиняє незворотне стирання, включно з установленими eSIM. Це не декоративний «режим паніки» і не фальшивий екран. Його не варто вмикати просто заради повного списку функцій або перевіряти на телефоні з потрібними даними.
У заводського Pixel є важлива перевага готової екосистеми. Google пропонує Find Hub, дистанційне блокування та функції захисту від крадіжки. Залежно від моделі й налаштувань система може реагувати на ознаки викрадення або вимагати додаткову біометричну перевірку для чутливих дій. Для пошуку та дистанційних операцій потрібно заздалегідь виконати відповідні умови, зокрема щодо облікового запису й підключення. Вони описані в довідці Google про захист від крадіжки.
Установлення Sandboxed Google Play на GrapheneOS не відтворює автоматично весь набір привілейованих системних інтеграцій Google. Не слід після переходу припускати, що телефон буде знаходитися, блокуватися й стиратися точно так само, як раніше. Потрібний сценарій треба перевірити окремо до втрати пристрою.
Тут важливо розрізняти дві мети: повернути загублений телефон і захистити дані на телефоні, який уже опинився в чужих руках. Пошукова мережа допомагає з першою; сильне блокування, шифрування та скорочення часу до захисного перезапуску – з другою. Один механізм не замінює інший. Для людини, яка регулярно губить смартфон і покладається на сервіси Google, це реальна перевага заводської системи.
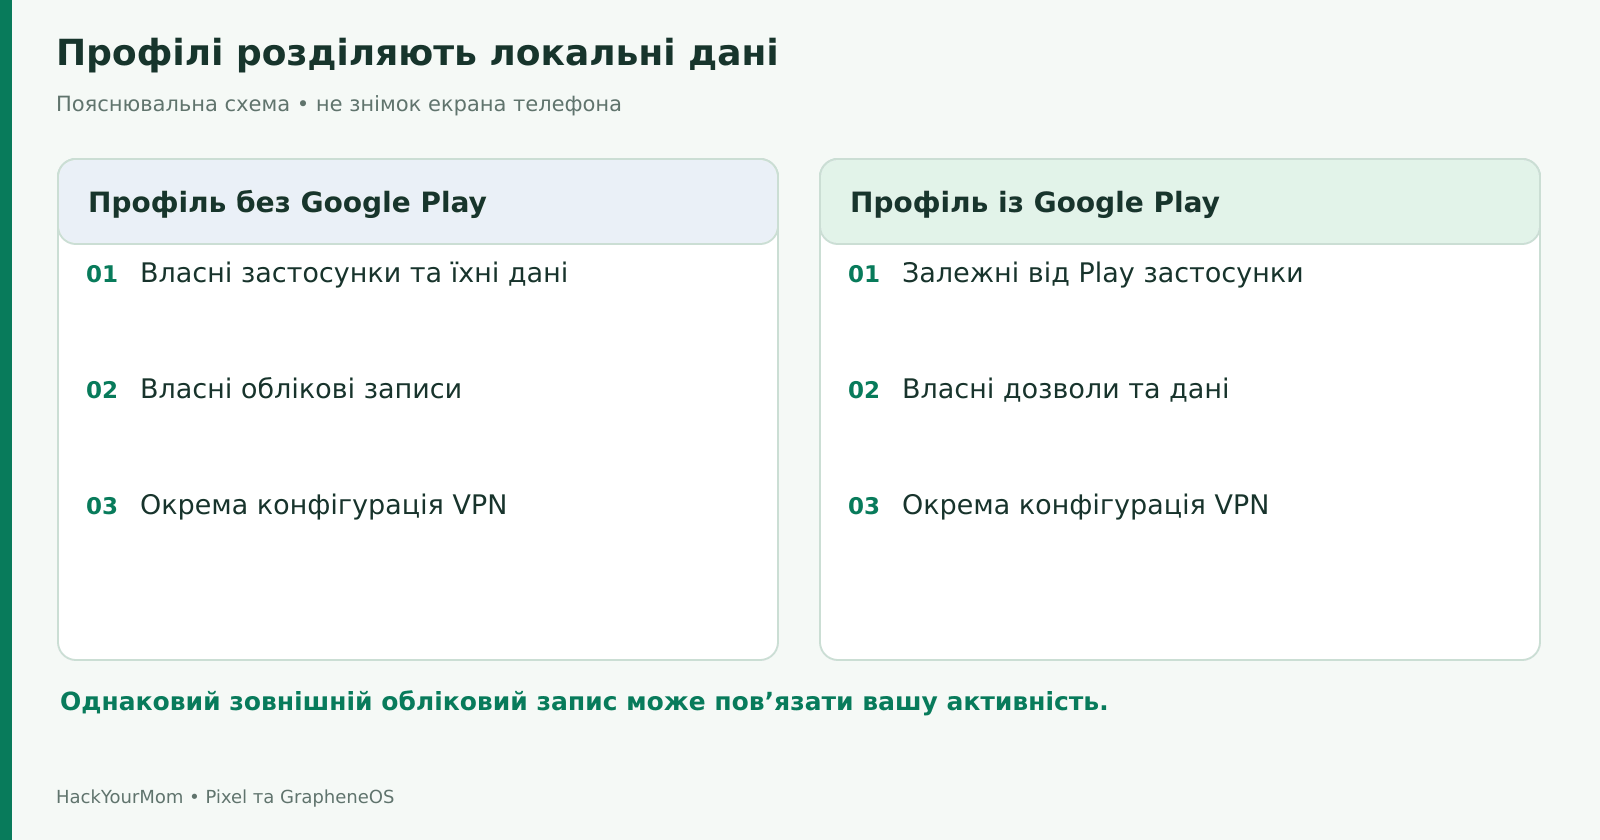
Розділення користувачів є частиною Android, а не винаходом GrapheneOS. Окремий користувач має власні дані застосунків і налаштування. Private Space також походить зі стандартної платформи: він дозволяє розмістити чутливі програми в окремому просторі з додатковим блокуванням. Google попереджає, що заблоковані програми приватного простору не працюють у фоні. Довідка Private Space пояснює також обмеження його прихованості.
GrapheneOS розширює керування профілями. Зокрема, End session завершує роботу іншого користувача та прибирає його ключі шифрування з пам’яті. Просте перемикання користувача не рівнозначне завершенню сеансу. Є й додаткові можливості роботи зі сповіщеннями між профілями. Опис профілів GrapheneOS деталізує ці відмінності.
Для повсякденного використання це дозволяє, наприклад, тримати потрібні Google-залежні програми в одному середовищі, а чутливі матеріали – в іншому. Однак додаткові профілі вимагають обслуговування: перевірки сповіщень, резервних копій, VPN і повторної авторизації. Десять порожніх профілів не створюють більше користі, ніж два продумані.
Профіль не є новою особою для зовнішнього сервісу. Однаковий логін, номер телефона або інші відомості можуть пов’язати активність. Так само оператор мобільного зв’язку не перестає бачити підключений пристрій через перемикання користувача. Розділення передусім захищає локальні межі даних.
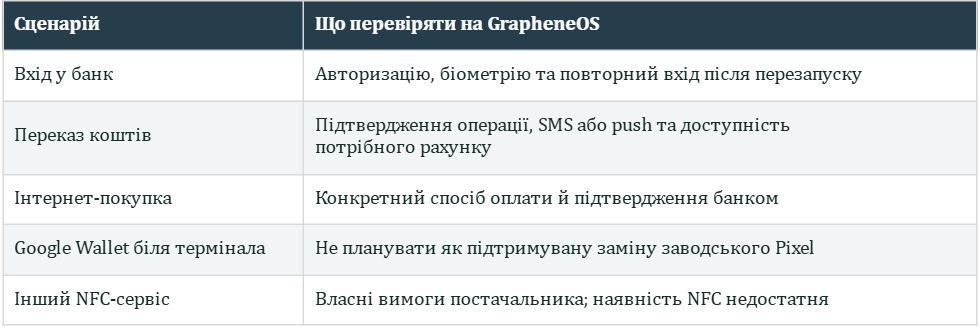
Цей розділ краще прочитати до перевстановлення. Банківський застосунок, інтернет-платіж і прикладання телефона до термінала – три різні сценарії. Якщо банк дозволив увійти та подивитися баланс, це ще не означає, що працюватиме Google Wallet.
У GrapheneOS багато банківських програм можуть працювати із Sandboxed Google Play. Інші використовують власні перевірки середовища або сертифікації й можуть відмовляти в роботі. Результат залежить від конкретного банку, версії програми та її серверної політики. Тому не можна чесно пообіцяти сумісність «усіх українських банків» без перевірки кожного потрібного сценарію.
Сучасні застосунки можуть використовувати Play Integrity API, який повертає сигнали про застосунок і пристрій. Рішення про подальший доступ ухвалює сервіс. Це пояснює, чому безпечна альтернативна система може не пройти вимоги конкретної програми: сертифікація та оцінювання доступу не є універсальним рейтингом усіх механізмів безпеки. Призначення API описане в документації Google.
На GrapheneOS не слід розраховувати на безконтактну оплату банківськими картками через Google Wallet. Google вимагає схвалене програмне середовище та прямо зазначає обмеження для модифікованих систем. Наявність NFC, установленого Wallet і заблокованого завантажувача сама по собі цього не вирішує. Актуальні умови містить довідка Google Wallet.
На заводському Pixel цей сценарій штатно підтримується, якщо виконано вимоги банку, картки, регіону, блокування й сертифікації пристрою. Якщо оплата телефоном критична, варто залишити заводську систему або заздалегідь мати перевірений альтернативний спосіб, наприклад фізичну картку. Не покладайтеся на випадкові модулі обходу перевірок: вони можуть вимагати послаблення захисту та перестати працювати після оновлення.
Перехід на GrapheneOS не замінює сенсори та об’єктиви Pixel. Але результат зйомки залежить також від застосунку, алгоритмів і вибраного режиму. Тому порівняння «фото до й після» без уточнення програми може насправді бути порівнянням двох камерних застосунків, а не двох операційних систем.
GrapheneOS має власну Camera з акцентом на приватність і просте використання. Водночас Pixel Camera можна встановити на GrapheneOS. За офіційною документацією, вона може використовувати доступні камери та апаратну обробку зображень, а для її роботи не потрібні GSF або Sandboxed Google Play. Це спростовує поширене твердження, ніби після переходу користувач обов’язково втрачає можливість фотографувати через Pixel Camera.
Однак камера, Google Photos, редактор, хмарна обробка й системні інтеграції – не одна функція. Працездатність Pixel Camera не доводить, що кожна можливість Google Photos чи кожен новий режим Pixel доступні без інших компонентів і без інтернету. Потрібно перевіряти саме ті режими, заради яких ви користуєтеся телефоном.
Окремо зверніть увагу на метадані. Власна камера GrapheneOS за замовчуванням прибирає частину EXIF-даних фотографій, але не варто переносити цю властивість на всі відео або зображення з інших програм. Якщо користувач сам увімкнув геомітки, це теж змінює результат. Особливості обох камер описані в офіційному посібнику.
Без знімків однакової сцени, з однаковим застосунком і режимом, немає підстав призначати відсоткову перевагу якості. Заводська система виграє готовою інтеграцією; GrapheneOS залишає можливість вибору програми, але частину перевірок доведеться зробити самостійно.
Заводський Pixel купують не лише за характеристики. Комусь потрібні функції роботи зі дзвінками, комусь – зручне редагування фотографій, голосові можливості або інтеграції Gemini. Частина таких функцій пов’язана із застосунком, частина – із системними службами, моделлю телефона, мовою, країною чи підпискою.
GrapheneOS не має на меті відтворити весь споживчий набір Pixel. Окремий застосунок Google може встановлюватися та працювати, але це не підтверджує наявність усіх його системних інтеграцій. Для прикладу, відкриття чат-інтерфейсу помічника та його здатність керувати функціями телефона – різні можливості. Обмеження привілейованих інтеграцій пояснює посібник Sandboxed Google Play.
Перед переходом корисно записати назви п’яти функцій Pixel, якими ви користуєтеся щотижня. Перевіряти потрібно саме їх, а не загальне запитання «чи працює Google». Якщо ключова зручність залежить від заводської інтеграції, залишитися на штатній системі може бути цілком раціональним рішенням.
Слова «локальний ШІ» також не звільняють від перевірки умов. Одна дія може виконуватися на пристрої, а інша – надсилати запит у хмару. Система, застосунок і конкретна функція визначають різні частини цього процесу. GrapheneOS не змінює політику онлайн-сервісу лише фактом установлення.
Android Auto на GrapheneOS підтримується, проте встановлюється через App Store GrapheneOS і потребує окремих дозволів. Система використовує розширення шару сумісності для необхідного доступу. Дротовий режим зазвичай потребує менше привілеїв, ніж бездротовий; для деяких автомобілів навіть кабельне підключення може вимагати дозволів бездротового режиму.
На заводському Pixel користувач отримує штатний сценарій Google. На GrapheneOS він свідомо вмикає потрібні можливості й окремо перевіряє сповіщення, дзвінки та навігацію. Просте підключення кабелю ще не підтверджує, що працює кожна функція. Порядок описаний у розділі Android Auto.
Подібний підхід потрібен до годинників, автомобільних ключів та інших аксесуарів. Звичайний Bluetooth-зв’язок і фірмова інтеграція не тотожні. Навушники можуть відтворювати звук, а окрема функція їхньої програми – вимагати додаткових компонентів. Не варто переносити успішний тест одного аксесуара на всі пристрої бренду.
GrapheneOS підтримує звичайні телефонні функції та використовує конфігурації операторів із заводської системи. Однак VoLTE, Wi-Fi Calling, візуальна голосова пошта й інші можливості залежать також від оператора та регіону. Не можна робити висновок про весь зв’язок лише за наявністю мобільного інтернету: після переходу слід перевірити вхідний і вихідний дзвінок, SMS та потрібні додаткові функції.
eSIM не вимагає встановлення всього Google Play. Для додавання й керування профілями GrapheneOS має окремий перемикач eSIM support, який активує необхідну пропрієтарну функціональність. Це хороший приклад того, чому «без Google Play» не означає «без жодного закритого компонента». На заводському Pixel відповідна можливість інтегрована у звичний процес. Документація eSIM описує деталі та застереження щодо SIM PIN.
Для місцеперебування обидві системи використовують можливості телефона, включно із супутниковою навігацією. GrapheneOS має власну необов’язкову мережеву геолокацію та за замовчуванням перенаправляє типові запити геолокації Play на системну реалізацію. У поточній документації мережевий провайдер може використовувати сервіс Apple безпосередньо або через проксі GrapheneOS. Це не повністю автономна база всіх точок доступу. Опис мережевої геолокації відділяє доступні можливості від планів розвитку.
VPN і Private DNS доступні в обох системах. GrapheneOS додає захист від конкретних шляхів витоку за активного блокування з’єднань поза VPN. Але VPN не стає автоматично встановленим або налаштованим після переходу. Для користувачів, робочих профілів і Private Space конфігурації можуть бути окремими. Точні зміни перелічені в описі захисту від VPN-витоків.
Жодна з цих можливостей не приховує факт реєстрації SIM у мережі оператора. IP-адреса, облікові записи й мобільний зв’язок – різні джерела ідентифікації. Якщо завдання потребує анонімності, однієї заміни ОС недостатньо.
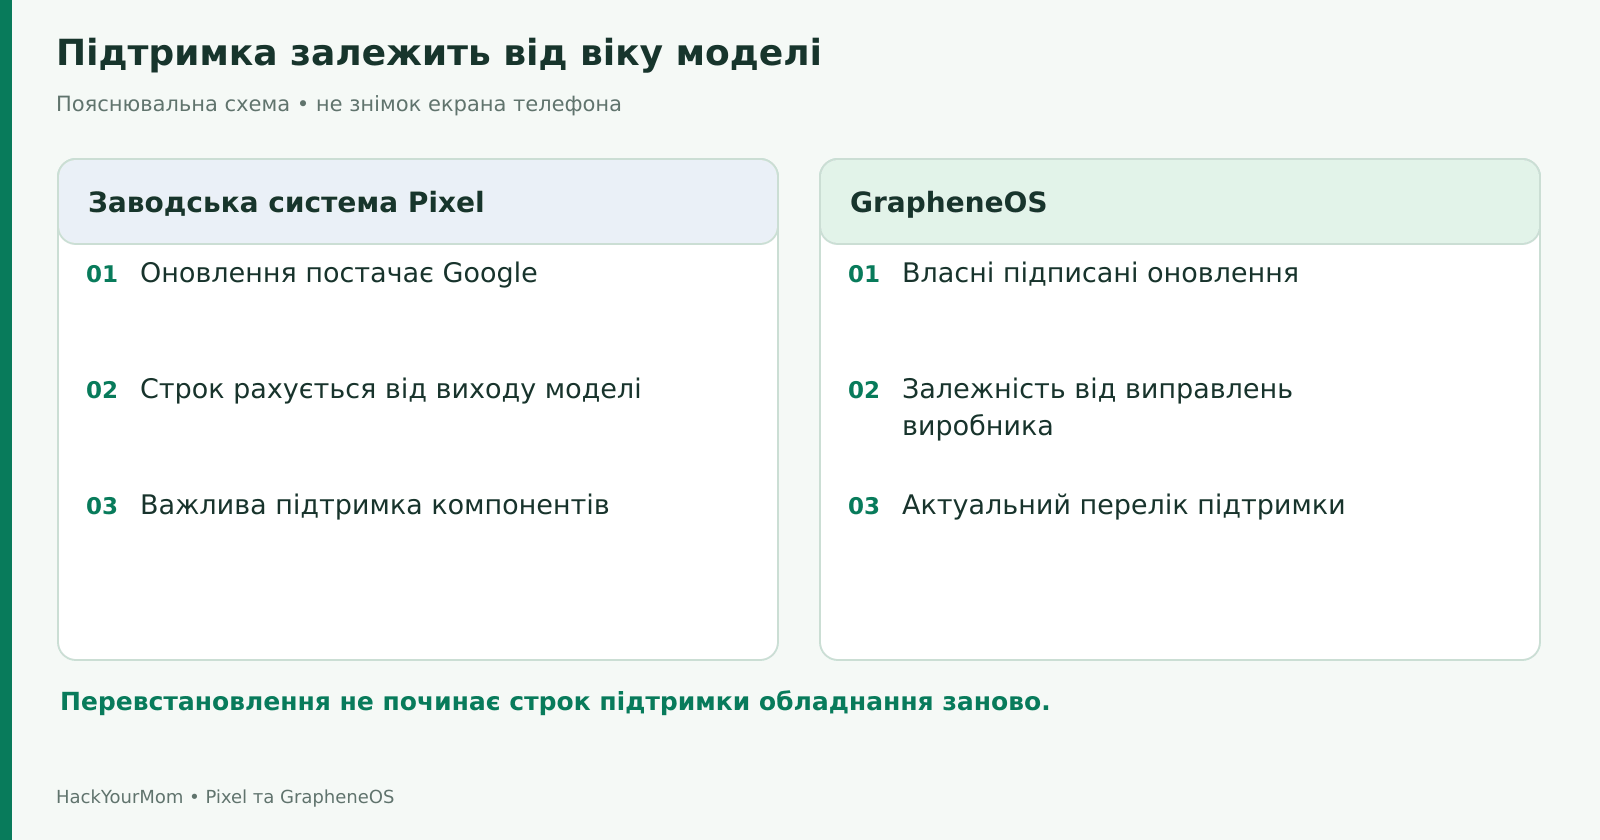
Для заводських Pixel 8 і новіших Google заявляє сім років оновлень ОС та безпеки від початку доступності моделі в Google Store у США. Цей строк відраховується не від дня вашої покупки. Актуальні умови наведені в довідці оновлень Pixel. Купівля старої моделі зі знижкою не починає її підтримку заново.
GrapheneOS постачає власні підписані оновлення, зокрема зміни AOSP, необхідні компоненти для пристрою та власні поліпшення. Оновлення надходять автоматично; після завершеного встановлення системи не потрібно щоразу повторювати Web Installer. У звичайному сценарії користувач має залишити оновлення активними та перезапускати телефон, коли це потрібно.
Повноцінна підтримка залежить і від виробника апаратних компонентів. Альтернативна ОС не може нескінченно замінювати відсутні виправлення прошивок модема та інших закритих частин. Позначку продовженої або неповної підтримки не слід прирівнювати до повного набору актуальних виправлень. Точний статус потрібно перевіряти в переліку підтримуваних пристроїв GrapheneOS.
Не варто оцінювати швидкість виправлень лише за номером Android або одним рядком security patch level. Важливі склад конкретної збірки, дата випуску та примітки до оновлення. Старий приклад із документації про випередження певного ядра не є доказом, що кожна майбутня збірка завжди випереджатиме Google на однаковий строк.
У GrapheneOS вбудований Vanadium, браузер на основі Chromium із додатковими налаштуваннями захисту. Він також постачає WebView, через який інші програми показують вебвміст. Тому його оновлення важливе навіть для людини, яка вибрала інший основний браузер.
Заводський Pixel має звичну інтеграцію Chrome та сервісів Google. Для користувача, який покладається на синхронізацію Chrome між пристроями, це може бути зручніше. Водночас зміна браузера не змінює автоматично браузерний компонент усіх інших програм. Режим інкогніто не приховує IP-адресу, а посилений браузер не заважає добровільно ввести пароль на фішинговому сайті. Перед відкриванням документів і встановленням APK однаково важливе походження файла. Захищений PDF-переглядач або ізольований процес зменшують певні ризики, але не підтверджують правдивість тексту в документі.
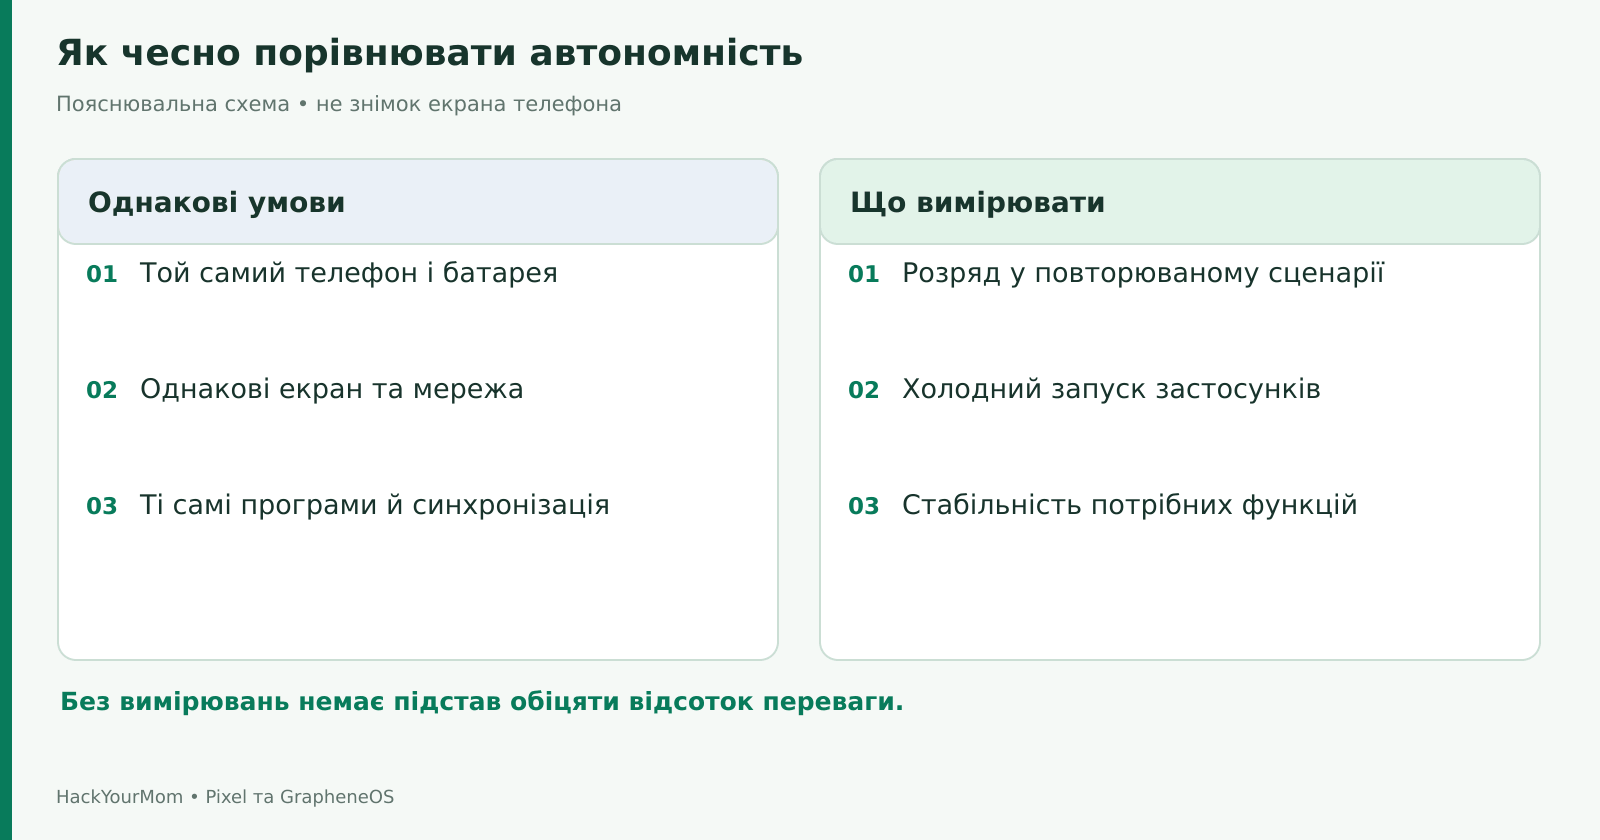
Без контрольованого тесту не можна чесно сказати, що GrapheneOS працює на певний відсоток довше або швидше. Якщо порівняти заводський Pixel із десятками синхронізацій і свіжу GrapheneOS без застосунків, головною змінною буде навантаження. Різницю можуть створювати мережа, яскравість, профілі, VPN, фонова робота та стан батареї.
Додатковий захист теж має ціну. Наприклад, захищений спосіб запуску застосунків GrapheneOS може збільшувати час холодного запуску й початкове використання пам’яті. Це не дорівнює постійному зниженню швидкості вже відкритої програми. Розробники окремо пояснюють цей компроміс у розділі Secure app spawning.
Відсутність Play не гарантує економію батареї. Якщо кілька програм натомість постійно підтримують власні фонові з’єднання, результат залежатиме від їхньої реалізації. З іншого боку, менш завантажена система може споживати менше ресурсів саме через меншу кількість задач. Це властивість конкретної конфігурації, а не універсальний показник бренду ОС.
Для осмисленого порівняння потрібні той самий Pixel, однакові програми, яскравість, режим зв’язку та сценарій. Після початкової синхронізації слід дати системі завершити фонові операції. Не робіть висновок за першими годинами після встановлення або одним випадковим розрядом.
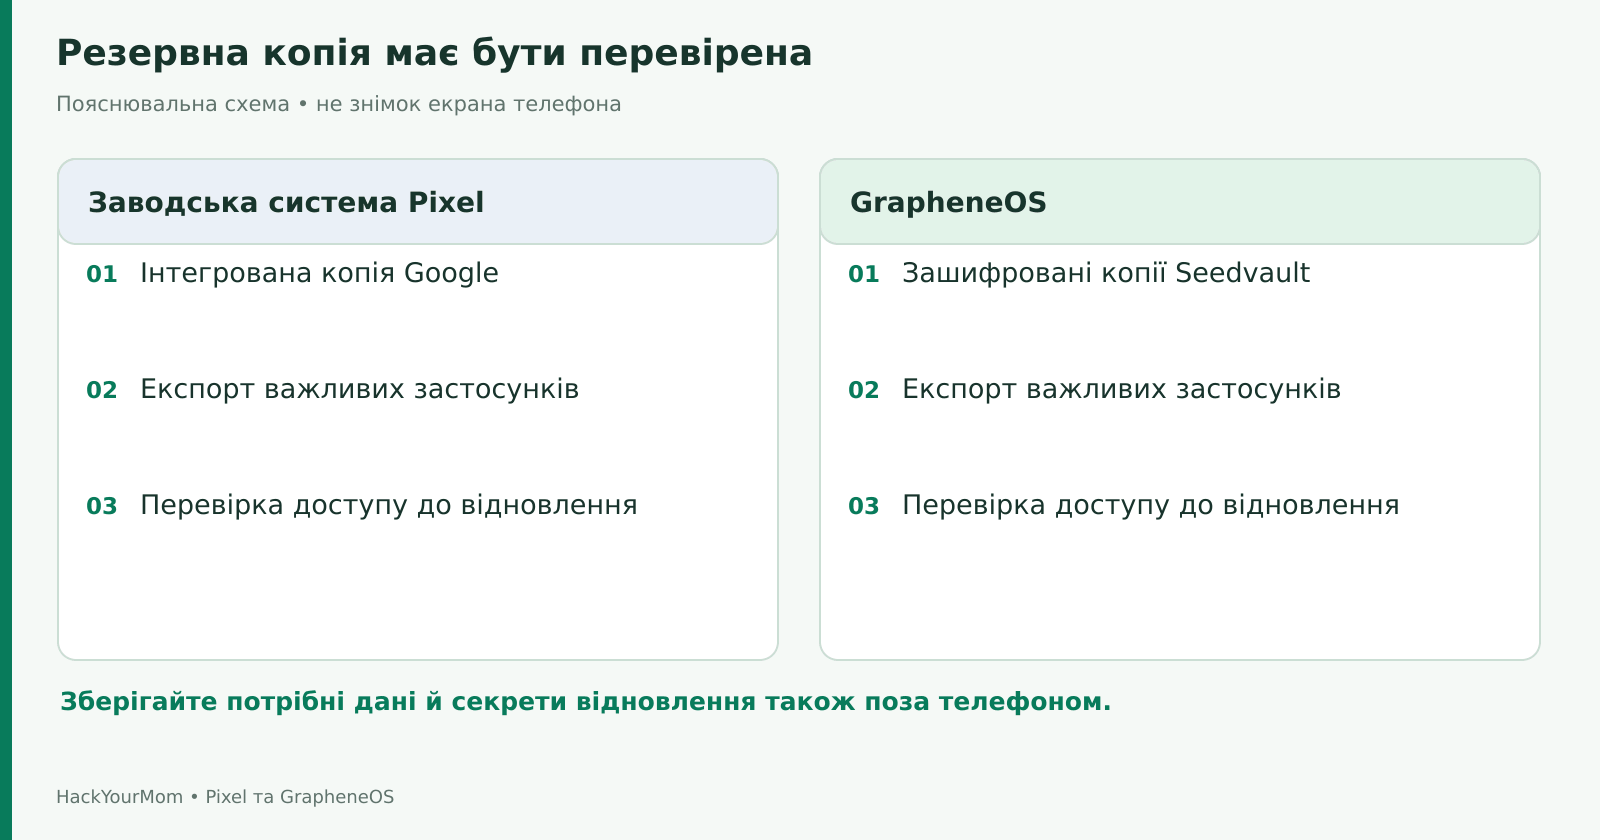
Заводський Pixel пропонує інтегроване резервне копіювання через обліковий запис Google. Це зручно для переходу між сумісними пристроями, але також не є повною копією всього телефона. Google окремо описує склад даних та обмеження відновлення в довідці резервного копіювання Pixel.
GrapheneOS інтегрує Seedvault для зашифрованих резервних копій. Доступне локальне сховище та сумісні постачальники сховища. Це дає інший спосіб організації копій, проте не гарантує відновлення внутрішніх даних кожної програми. Потрібно переглядати результати резервування та використовувати власний експорт важливих застосунків. Поточна інтеграція описана в переліку функцій GrapheneOS.
Не слід розраховувати, що системна Google-копія повністю відновиться в GrapheneOS або що Seedvault автоматично перенесе все назад у заводську систему. Фотографії, документи, контакти, чати й коди відновлення краще перевіряти за категоріями. Для менеджера паролів і двофакторної автентифікації потрібен власний надійний шлях відновлення без цього Pixel.
Копія, яка існує лише у внутрішній пам’яті телефона, не захищає від його втрати або стирання під час перевстановлення. Відкрийте кілька файлів на іншому пристрої, перевірте доступ до облікових записів і збережіть секрет відновлення окремо. Не публікуйте QR-коди eSIM та резервні коди на ілюстраціях або у зверненнях по допомогу.
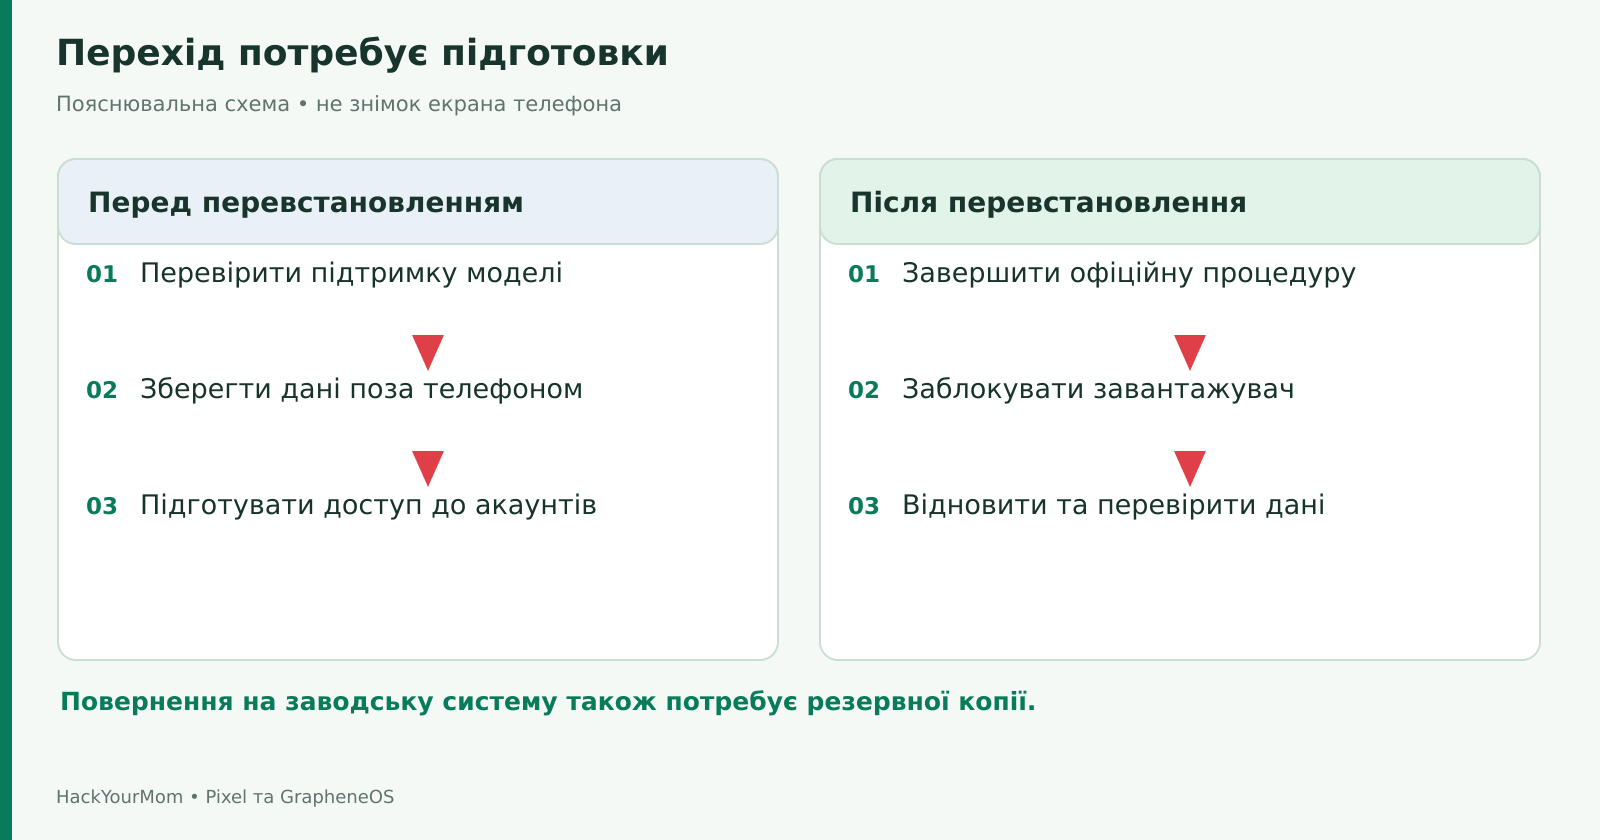
GrapheneOS не встановлюється поверх заводської системи як звичайний застосунок. Перехід передбачає перевстановлення та стирання даних. Для сумісного Pixel потрібна можливість OEM unlocking; розблокування SIM у оператора й розблокування завантажувача – різні речі. Перед купівлею телефона саме для GrapheneOS слід перевіряти конкретну версію пристрою, а не лише назву моделі.
Після встановлення завантажувач потрібно знову заблокувати відповідно до офіційного процесу. GrapheneOS не потребує root для нормальної роботи. Залишений відкритим завантажувач – незавершене встановлення, а не обов’язкова властивість альтернативної системи. Орієнтиром є офіційний Web Installer.
Повернення на заводську систему можливе, але це теж операція перевстановлення, а не кнопка скасування з автоматичним збереженням усіх даних. Потрібні актуальний офіційний образ, правильна процедура й перевірена резервна копія. Не слід блокувати завантажувач навмання до завершення встановлення сумісної підписаної системи. Процедуру повернення пояснює розділ заміни GrapheneOS іншою ОС.
Після належного встановлення щоденне користування може бути звичайним: оновлення, дзвінки, програми. Додаткові витрати часу виникають переважно навколо сумісності, профілів та власної організації резервування. Немає сенсу щодня перепрошивати телефон, постійно чистити все або вимикати системні компоненти лише через їхню незнайому назву.
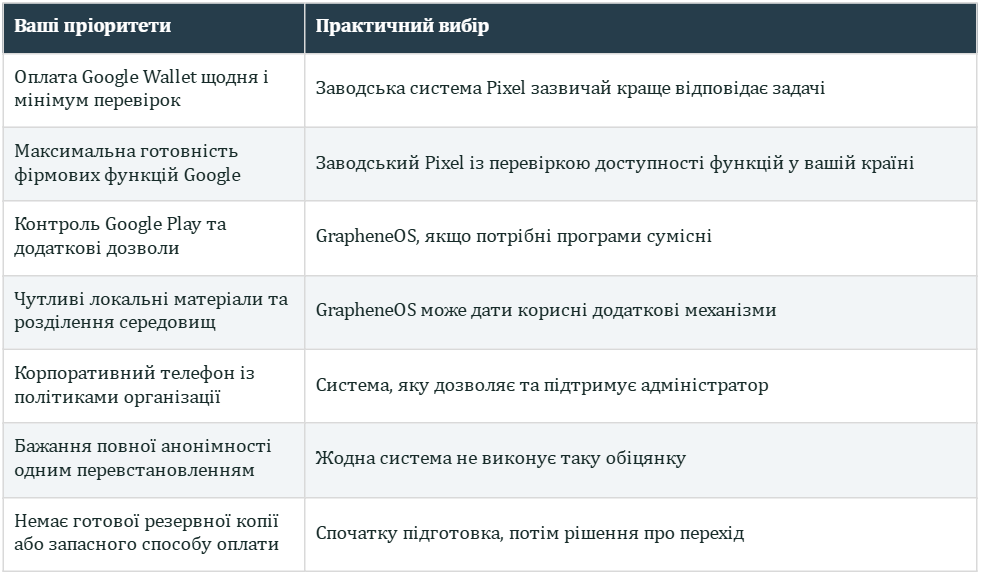 Для журналіста, дослідника або людини, що працює з чутливими матеріалами, додаткові механізми GrapheneOS можуть бути вагомими. Але професія сама по собі не визначає правильний вибір. Потрібно знати, які дані захищаються, від яких ризиків і які функції телефона не можна втратити. Для корпоративного пристрою окреме значення мають правила організації та сумісність керування.
Для людини, яка хоче готовий Pixel із звичними сервісами, заводська система є повноцінним вибором. Її можна використовувати відповідально: оновлювати, обмежувати дозволи, захищати обліковий запис і робити резервні копії. Наявність GrapheneOS не перетворює всі інші варіанти на неприйнятні.
Якщо переходите, почніть зі списку незамінних сценаріїв. Окремо перевірте банк, оплату, робочий доступ, месенджер, навігацію, камеру й автомобіль. Прийнятний результат – це не відсутність будь-яких компромісів, а розуміння, які саме компроміси ви готові прийняти.
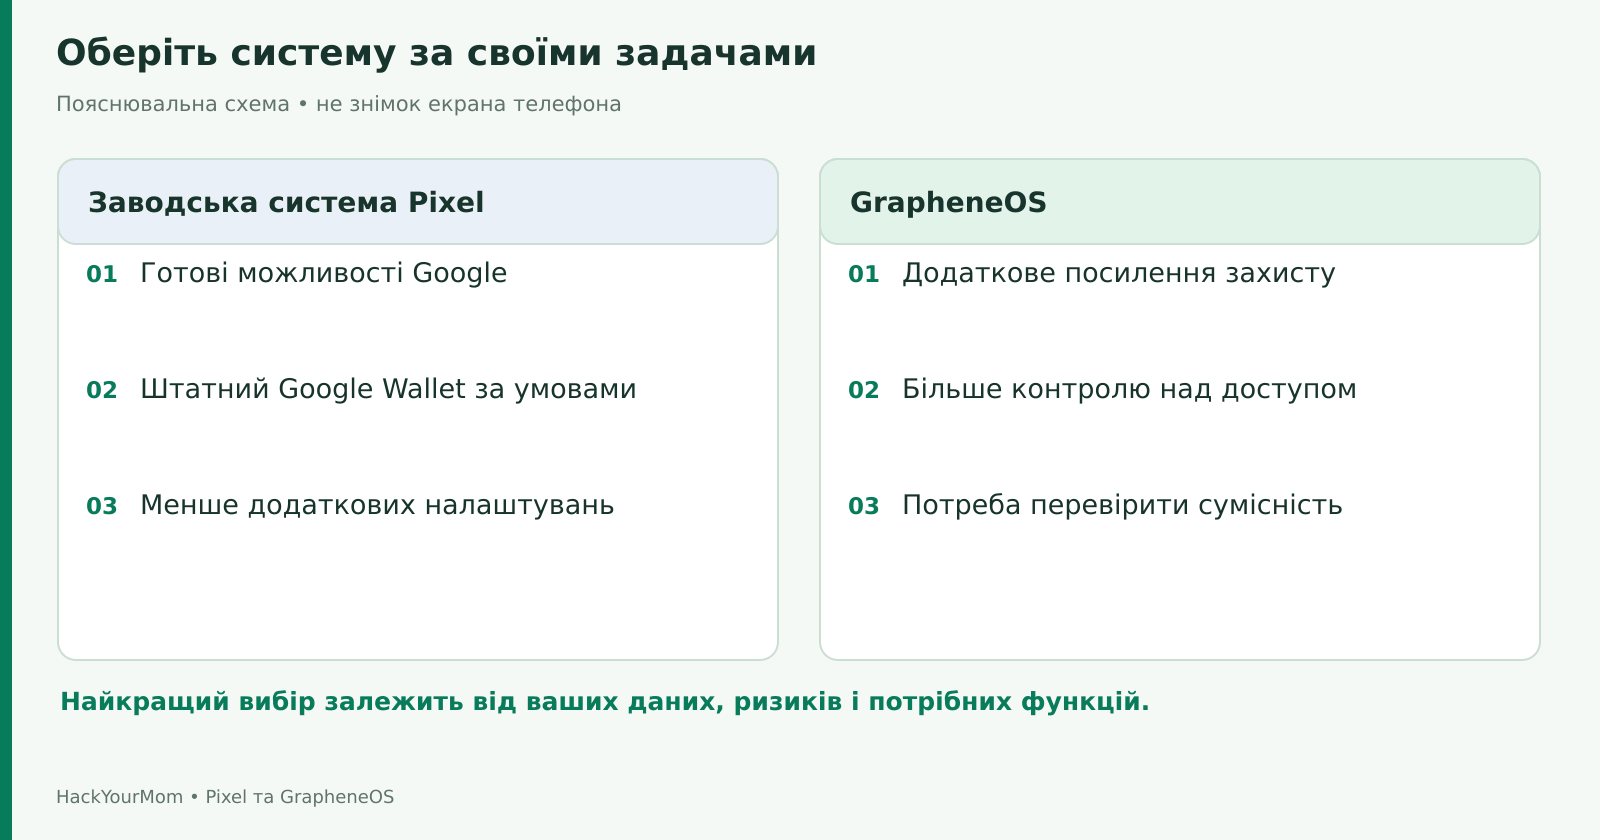
Головна перевага заводського Pixel – узгоджена екосистема Google з готовими інтеграціями та найменшою кількістю додаткових умов для типових споживчих функцій. Найпомітніша ціна цього підходу для користувача, який прагне більшого контролю, – привілейована інтеграція Google-компонентів і відсутність частини додаткових засобів GrapheneOS.
GrapheneOS пропонує посилення захисту, необов’язковий ізольований Google Play та точніше керування окремими видами доступу. Її основні компроміси – перевстановлення зі стиранням даних, несумісність окремих сервісів, обмеження Google Wallet і потреба самостійно перевірити важливі інтеграції та відновлення.
Обирати варто за конкретними задачами. Якщо переваги GrapheneOS вирішують ваші реальні проблеми, а потрібні програми проходять перевірку, перехід має зміст. Якщо головна вимога – зберегти весь звичний досвід Pixel із мінімумом налаштувань, заводська система може бути кращою саме для вас.