15.09.2025
1 хв
665


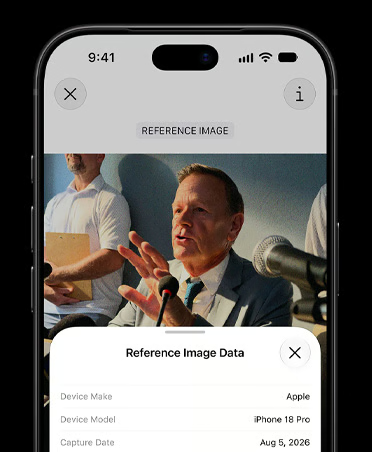
Apple намагається розв’язати проблему втрати довіри до фотографій, яку посилила поява зображень, створених або змінених за допомогою штучного інтелекту. Камера iPhone зможе криптографічно підтверджувати, що саме вона зафіксувала під час зйомки. Новий режим зі збереженням конфіденційності під назвою Apple Reference Image дебютує на основному сенсорі камер iPhone 18 Pro та iPhone 18 Pro Max.
Apple представила новий підхід до перевірки справжності фотографій. Система додає до зображення криптографічне підтвердження, яке дозволяє перевірити, що фотографія справді була зроблена камерою та не була підмінена в процесі обробки.
Для цього Apple створила цілий ланцюжок довіри, який охоплює шлях від сенсора камери до фінальної обробки зображення у хмарній інфраструктурі компанії. Будь-яке подальше редагування готового JPEG-файлу змінить його пікселі та порушить криптографічну перевірку.
Apple також запевняє, що система не розкриватиме особу фотографа, буде стійкою до різних спроб компрометації та має встановити новий стандарт для перевіреної цифрової фотографії.
Людина, яка переглядає таке фото, зможе переконатися, що зображення справді було зроблене фізичним сенсором камери iPhone у конкретний проміжок часу.
«Apple Reference Image пропонує надійну та масштабовану гарантію того, що еталонне зображення справді є тим, за що себе видає», – йдеться у блозі Apple Security Engineering and Architecture.
«iPhone є найпопулярнішою камерою у світі та найбезпечнішим споживчим мобільним пристроєм, тому Apple має унікальні можливості для вирішення цього завдання».
Новий режим буде доступний лише на найновіших моделях Pro, основний сенсор яких підтримуватиме спеціалізований захищений режим Reference Mode. Щоб гарантувати, що зображення не було змінене на жодному з етапів, Apple вирішила виконувати його фінальну обробку не на самому iPhone, а в середовищі Private Cloud Compute (PCC).
Apple пояснює, що проблема значно складніша, ніж просте підписання готового зображення. Сучасна фотографія проходить через кілька етапів обробки, і кожен із них має бути окремо захищений та перевірений у межах єдиного ланцюжка довіри.
«Ми розробили основний конвеєр Apple Reference Image таким чином, щоб він витримував компрометацію операційної системи або атаку з підміною даних на шині сенсора», – заявили в Apple.
Після ввімкнення Reference Mode сенсор камери перезавантажується у спеціалізований захищений режим зйомки. У момент зйомки він криптографічно підписує необроблені піксельні дані та оригінальні метадані ще до того, як до них отримає доступ будь-яке програмне забезпечення. Сам iPhone додає лише кілька додаткових параметрів, зокрема межі цифрового масштабування та фокусну відстань, а ці значення підписує Secure Enclave Processor (SEP), спеціалізований захищений компонент пристрою.
Окремо Apple використовує власний криптографічний сервіс часових міток, який у середньому приблизно раз на 15 хвилин надсилає пристрою захищену позначку часу. iPhone зберігає останню отриману мітку як нижню часову межу, а після створення фотографії запитує ще одну, яка стає верхньою. Обидві мітки вбудовуються в дані сенсора та підписуються разом із ними, що захищає час зйомки від підміни навіть у разі компрометації програмного забезпечення пристрою.
«Хоча попередні галузеві системи використовували часові мітки, надані звичайною операційною системою пристрою, ми вважаємо, що цього явно недостатньо для забезпечення необхідного рівня довіри в реальних умовах», – пояснює Apple.
Компанія також не покладається на сам iPhone під час перетворення цифрового негативу на готове для перегляду зображення, оскільки програмне забезпечення пристрою теоретично може бути скомпрометоване.
Замість цього захищений цифровий негатив завантажується до Private Cloud Compute, де виконуються всі необхідні етапи обробки, зокрема демозаїкінг, тональне відображення та стиснення. Фінальне зображення створюється лише після того, як система успішно перевірить усі необхідні компоненти.
Apple запевняє, що PCC є «високозахищеним, приватним і таким, що піддається перевірці» середовищем. Незалежні експерти можуть аналізувати програмне забезпечення, яке виконує обробку, а всі робочі версії PCC фіксуються у криптографічно захищеному журналі прозорості, який не можна непомітно змінити.
«Під час створення Apple Reference Image ми врахували широкий спектр можливих атак і побудували систему таким чином, щоб вона могла протистояти компрометації з різних напрямків», – йдеться в повідомленні Apple.
Усі готові Apple Reference Image підписуються сервісом підпису Apple. При цьому зовнішній спостерігач не повинен мати можливості визначити, чи були два різні зображення створені одним і тим самим сенсором або одним фотографом.
Водночас сервіс Apple зберігає приватні записи GUID фотографій та пов’язаних із ними сенсорів. Це необхідно для роботи механізму відкликання, якщо певне зображення або сенсор згодом буде визнано скомпрометованим.
Ці записи не містять доступу до самих зображень і не доступні публічно. За твердженням Apple, сервіс відкликання не бачить пікселі фотографій, а сторонні користувачі не можуть використовувати його для встановлення зв’язку між окремими знімками.