

У більшості людей уже давно є цифровий слід, але оцінити його масштаб зазвичай важко, доки не спробувати подивитися на себе очима сторонньої людини. Навіть за годину пошуку у відкритих джерелах можна зібрати достатньо інформації, щоб скласти досить детальну картину чужого життя.
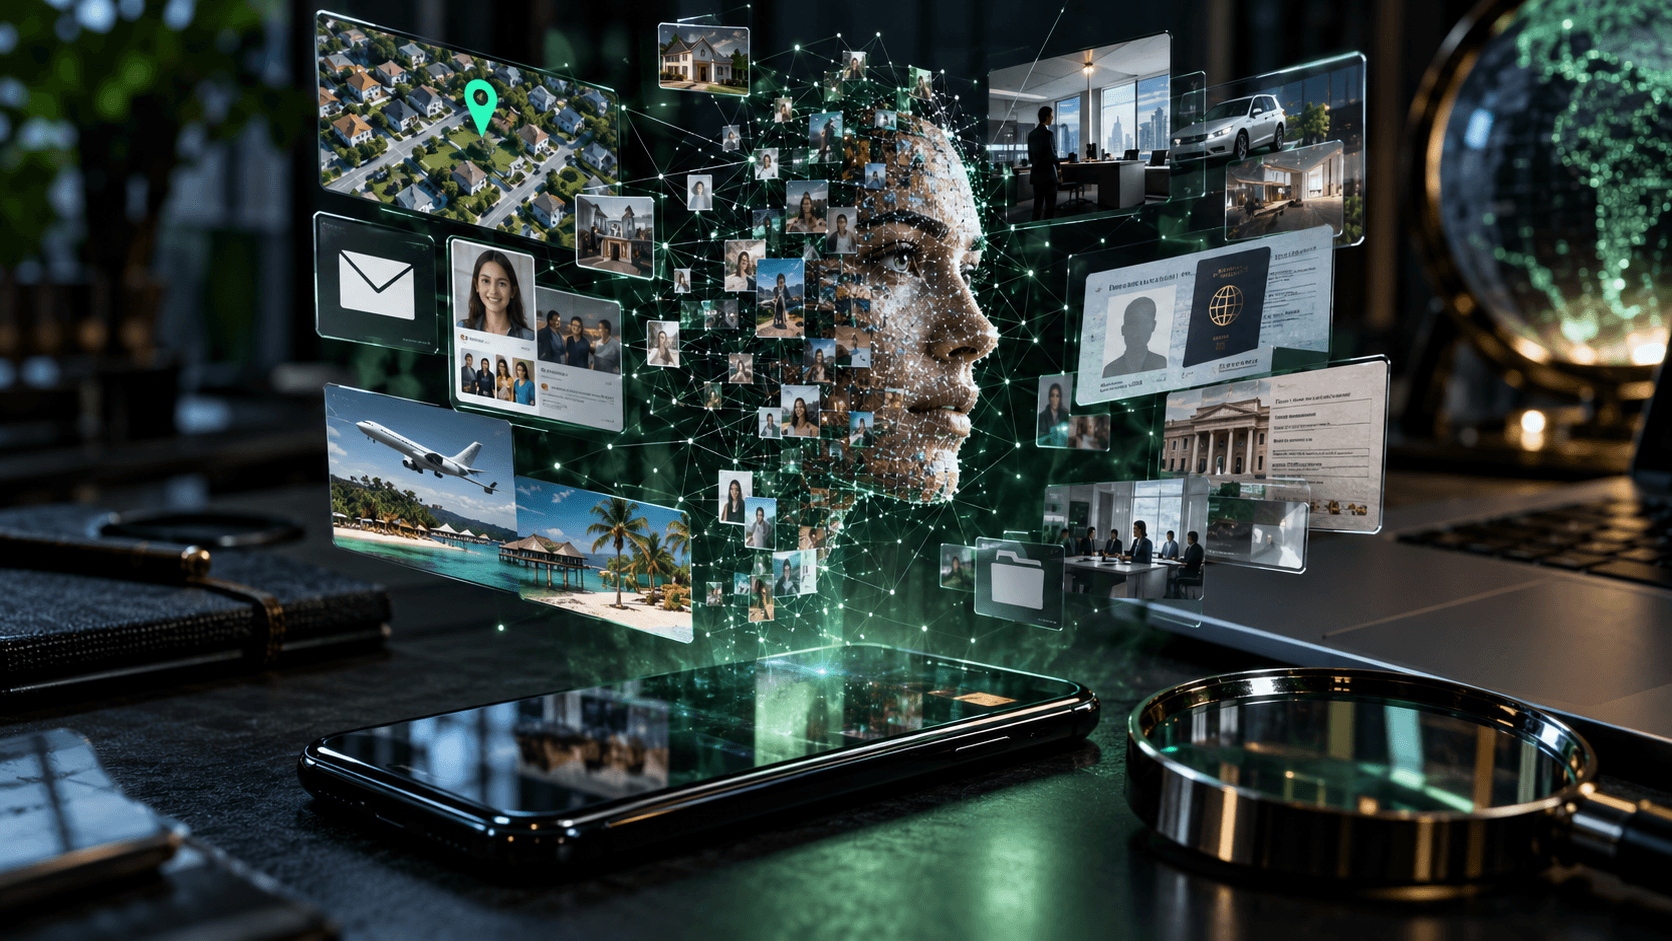
Саме на цьому принципі працює OSINT. Подібні методи активно використовують розслідувальні організації на кшталт Bellingcat, журналісти, дослідники та аналітики, коли намагаються встановити зв’язки між людьми, подіями й організаціями.
Звичайний пошук за ім’ям може швидко показати, де людина живе, де працює, чим займається та які акаунти в соціальних мережах використовувала протягом останніх років. Старі біографії, профілі та публікації допомагають поступово заповнювати прогалини.
Особисті сайти нерідко містять відкриті адреси електронної пошти. Публічні бази даних можуть показувати адресу для листування, а інколи й інші персональні дані. LinkedIn дозволяє відновити частину історії роботи та освіти, тоді як старі профілі часто розкривають нікнейми, які людина повторно використовувала на різних платформах.
Соціальні мережі дають ще більше контексту. За нещодавніми публікаціями можна встановити важливі події з особистого життя, дізнатися про подорожі, сімейний стан або навіть конфлікти з компаніями та сервісами.
Окремо більшість таких даних не виглядає секретною. Часто люди самі публікують цю інформацію. Проблема починається тоді, коли десятки дрібних деталей об’єднуються в один профіль, який уже можна використати для шахрайства або цільової атаки.
Під час базового пошуку цифрового сліду можна знайти:
Адресу електронної пошти: її часто залишають на особистих сайтах, сторінках авторів або у відкритих профілях.
Місце проживання: місто, район, адресу для листування, а в окремих випадках і домашню адресу з публічних баз.
Роботу та кар’єру: поточне місце роботи, посаду, попередніх роботодавців і професійну історію.
Освіту: навчальні заклади, спеціальність та інші академічні дані.
Соціальні мережі: активні та старі акаунти, а також нікнейми, які використовувалися на різних платформах.
Події з особистого життя: одруження, сімейні зв’язки, нещодавні важливі події.
Подорожі та взаємодію з компаніями: туристичні напрямки, маршрути та публічні скарги на сервіси чи авіакомпанії.
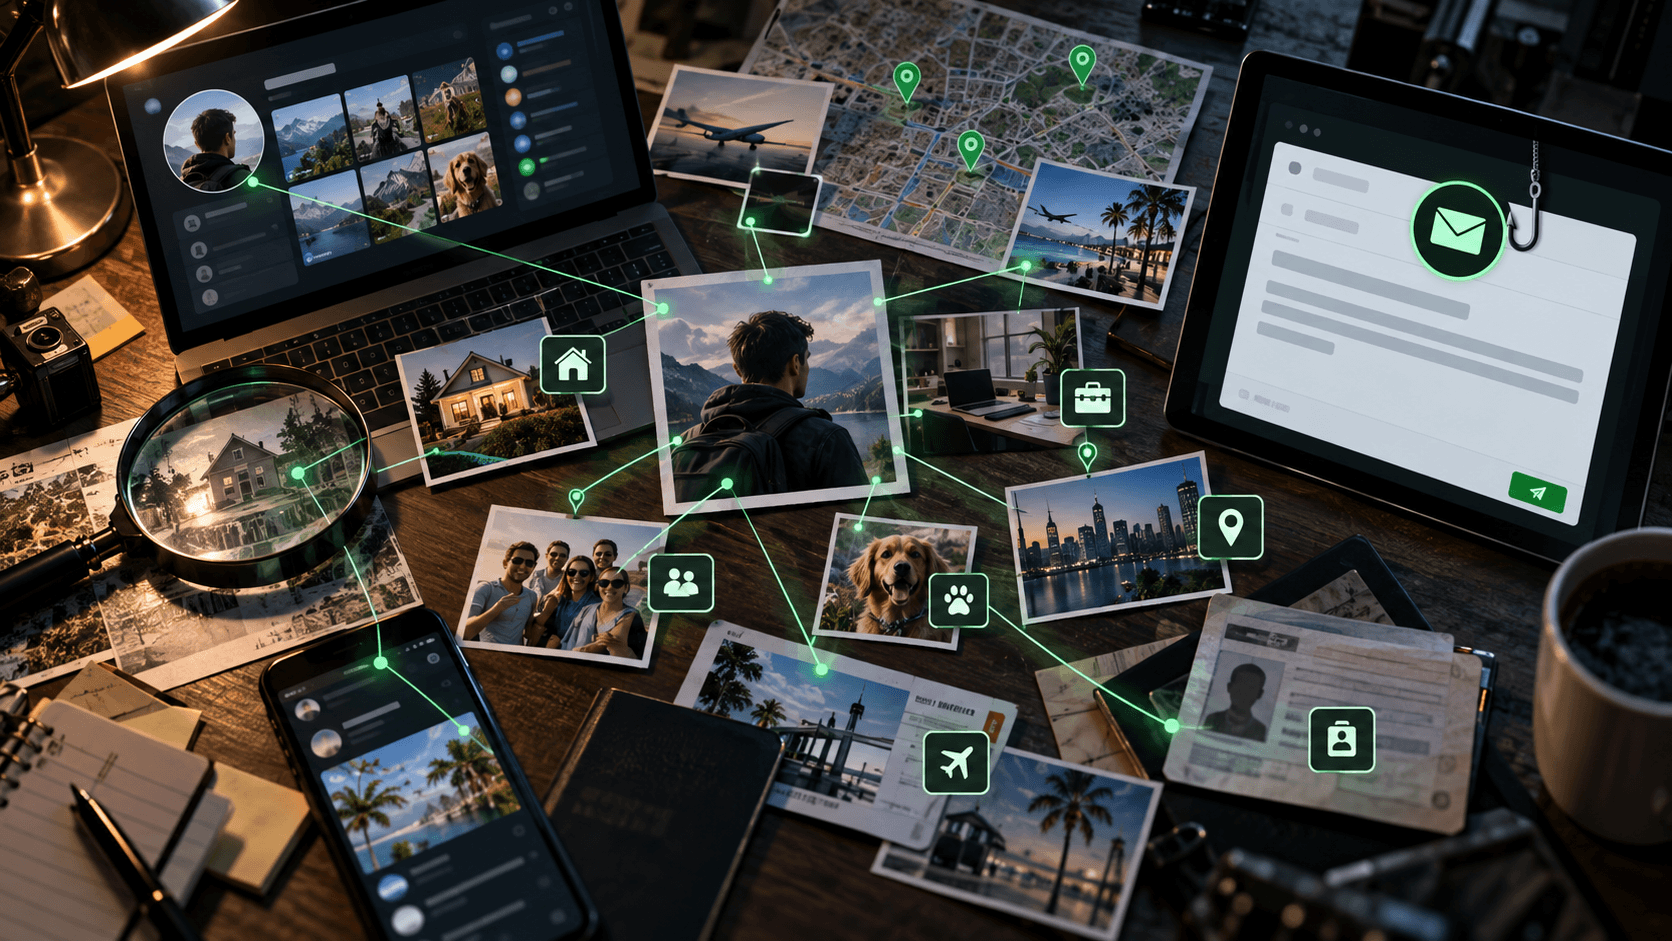
Сьогодні зловмиснику вже не обов’язково надсилати примітивний лист із очевидною шахрайською легендою. Відкрита інформація дозволяє створити значно переконливіший сценарій.
Наприклад, якщо людина публічно поскаржилася на авіакомпанію, шахрай може знайти її електронну адресу та написати від імені служби підтримки. У повідомленні можна згадати реальний маршрут, місто проживання, місце роботи або деталі суперечки.
Через це фішинговий лист виглядатиме набагато правдоподібніше, а ймовірність того, що жертва перейде за посиланням або передасть свої дані, зросте.
Подібні схеми вже активно використовують у соціальних мережах. Шахраї відстежують публічні скарги користувачів на авіакомпанії та інші сервіси, після чого відповідають їм від імені нібито офіційної підтримки.
Люди продовжують втрачати через такі атаки значні суми. Федеральна торгова комісія США повідомляє, що у 2025 році користувачі заявили про втрати на $3,5 млрд через шахрайство з видаванням себе за іншу особу або організацію. Майже кожне третє повідомлення про шахрайство було пов’язане саме з такими схемами.
Національний центр кібербезпеки Великої Британії також попереджає, що злочинці використовують інформацію, доступну в інтернеті, зокрема публікації в соціальних мережах, щоб робити фішингові повідомлення більш переконливими.
Цей збір даних існує не лише в кіберзлочинному середовищі. Брокери даних також отримують інформацію з різних джерел, об’єднують її у профілі та продають або надають доступ до цих даних за гроші.
Окремо працюють сервіси пошуку людей, через які іноді можна знайти імена, адреси, номери телефонів та іншу особисту інформацію.
Щоб зрозуміти, скільки інформації доступно стороннім, достатньо спробувати знайти самого себе. Для початку можна ввести повне ім’я в лапках у пошуковику, а потім повторити пошук зі старими нікнеймами та адресами електронної пошти. Додатково варто переглянути власні профілі в соціальних мережах і перевірити, які дані доступні через публічні записи.
Після цього зайве краще прибрати. Акаунти, яким не обов’язково бути відкритими, можна зробити приватними. З публічних профілів варто видалити непотрібні дати народження, точне місце проживання та зайву інформацію про родину.
Також можна звертатися до брокерів даних із запитом на видалення профілю. У деяких випадках користувачі можуть попросити пошукові системи прибрати окремі результати, якщо вони містять персональну інформацію та суттєво порушують право на приватність.
Повністю стерти цифровий слід майже неможливо, але зменшення кількості відкритих даних помітно ускладнює підготовку персоналізованого фішингу, соціальної інженерії та інших шахрайських атак.